
Gruppenrichtlinien (GPOs)

„Tom, wir haben gestern auf mehreren Laptops festgestellt, dass Benutzer die Firewall deaktiviert, Makros aktiviert und sogar lokale Adminrechte missbraucht haben. Wenn wir das alles manuell korrigieren müssen, verlieren wir doch komplett die Kontrolle über die Systeme.“
„Genau deshalb setzen Unternehmen auf Gruppenrichtlinien und deren automatische Durchsetzung. Sicherheitsvorgaben dürfen nicht nur existieren – sie müssen zentral verteilt, automatisch durchgesetzt und dauerhaft abgesichert werden.“

Gruppenrichtlinien (GPOs) und die technische Durchsetzung von Sicherheitsrichtlinien gehören zu den wichtigsten Grundlagen der Endpoint Security in Windows-Unternehmensumgebungen. Während Security Baselines definieren, wie ein System sicher konfiguriert werden soll, sorgen Gruppenrichtlinien und andere Enforcement-Mechanismen dafür, dass diese Vorgaben tatsächlich auf den Endgeräten umgesetzt und dauerhaft eingehalten werden. GPOs sind ein wichtiger Grund, warum Windows in Unternehmensumgebungen die Desktop-Systeme und Laptops dominiert.
Gerade in größeren Umgebungen wäre eine manuelle Konfiguration von
- Passwortrichtlinien,
- Firewall-Regeln,
- Defender-Einstellungen,
- Bitlocker,
- Benutzerrechten oder
- Hardening-Maßnahmen
kaum oder nur unter großem administrativen Aufwand möglich. Mit GPOs können diese Einstellungen zentral verwaltet und automatisch auf alle Mitgliedscomputer der Domäne ausgerollt und durchgesetzt werden.
Du hast die Gruppenrichtlinienverwaltung bereits in der Praxis im Rahmen des Security Compliance Toolkit (SCT) kennengelernt, wo wir Best Practice-Baselines über GPOs ausgerollt haben. In diesem Abschnitt schauen wir noch ein wenig mehr hinter die Kulissen, so dass du im Anschluss einen guten Einblick in die Funktionsweise und Fähigkeiten von GPOs und deren Verwaltung hast.
Wirkungsbereich eines GPOs
GPOs werden in der Managementkonsole Gruppenrichtlinenverwaltung erstellt und verwaltet. Dort werden sie entweder mit dem Domänenobjekt, Standorten (Sites) oder mit Organisationseinheiten (OUs) verknüpft. GPOs auf Domänenebene wirken sich grundsätzlich auf alle Objekte der Domäne aus. GPOs, die mit bestimmten OUs verknüpft sind, wirken sich nur auf die Objekte innerhalb der OU inklusive Unter-OUs aus.
Eine Sonderrolle spielen GPOs, die mit Sites verknüpft sind. Eine Site repräsentiert einen Standort und wird durch ein oder mehrere Subnetze definiert. Alle Computer, die IP-Adressen aus den jeweiligen Subnetzen haben, gehören zu der Site und die damit verknüpften GPOs wirken grundsätzlich auf sie.
„Was bedeutet denn grundsätzlich? Wirken die GPOs nicht immer und generell auf die betreffenden Objekte?“
„Es gibt diverse Regeln für die Anwendungen der Richtlinien von GPOs und zudem Möglichkeiten, um den Wirkungsbereich der GPOs zu modifizieren, z.B. WMI-Filter, Blockieren der Vererbung oder Richtlinien erzwingen.“
GPOs können auf Computer oder Benutzer wirken. Dazu werden die Einstellungen unter Computerkonfiguration und Benutzerkonfiguration angepasst:
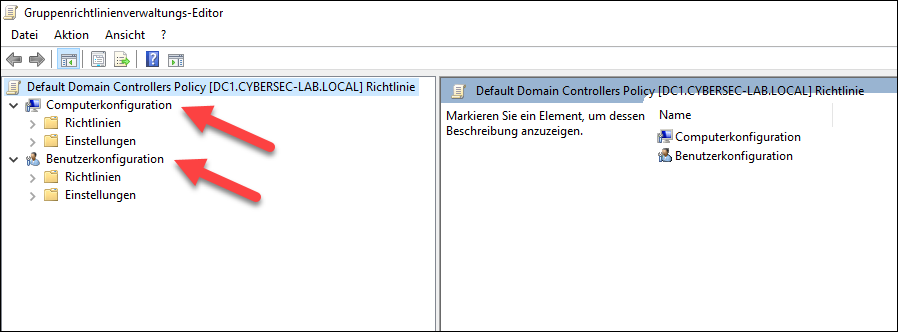
Das bedeutet folgendes:
- Einstellungen in der Computerkonfiguation wirken nur auf Computerkonten
- Einstellungen in der Benutzerkonfiguration wirken nur auf Benutzerkonten
Beispiel: Ist das GPO Sicherheitsrichtlinien Berlin der OU Berlin/Computer zugewiesen und befinden sich dort nur Computerkonten, dann werden alle Einstellungen in der Computerkonfiguration angewendet und die Einstellungen in der Benutzerkonfiguration ignoriert – auch wenn sie jemand an diesen Computern anmeldet.
In der Praxis werden oft mehrere GPOs mit OUs, der Site oder der Domäne verknüpft. Hier kann es zu konkurrierenden Einstellungen kommen. Das heißt, dass mehrere GPOs eine bestimmte Richtlinien-Einstellung unterschiedlich festlegen. Welche Einstellungen im Endeffekt wirksam sind, hängt von verschiedenen Faktoren ab. Prinzipiell gilt die als letztes angewendete Einstellung. Die grundsätzliche Reihenfolge der Richtlinienverarbeitung sieht folgendermaßen aus:
- Lokale Richtlinien
- Richtlinien der Site
- Richtlinien der Domäne
- Richtlinien der OU
- Richtlinien der untergeordneten OU
Innerhalb einer Ebene kann die Reihenfolge der GPOs vom Administrator festgelegt werden:
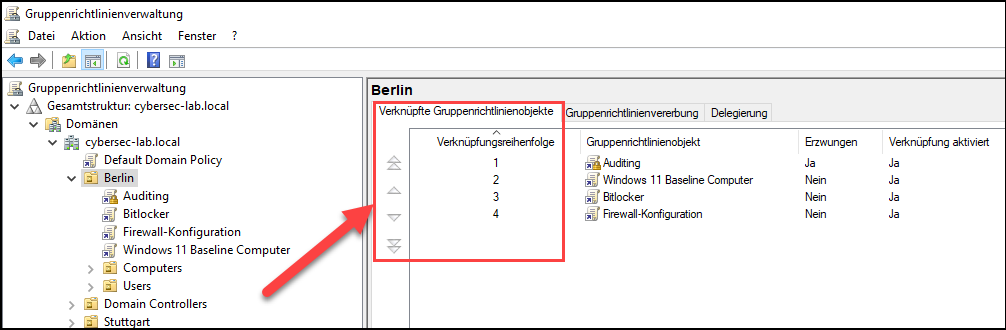
Im obigen Beispiel wirken letztlich die Einstellungen der Richtlinie Firewall-Konfiguration. Das ist jedoch nur relevant bei konkurrierenden Einstellungen. Werden in allen GPOs unterschiedliche Einstellungen festgelegt, die in den anderen nicht berührt werden, werden diese auch durchgesetzt.
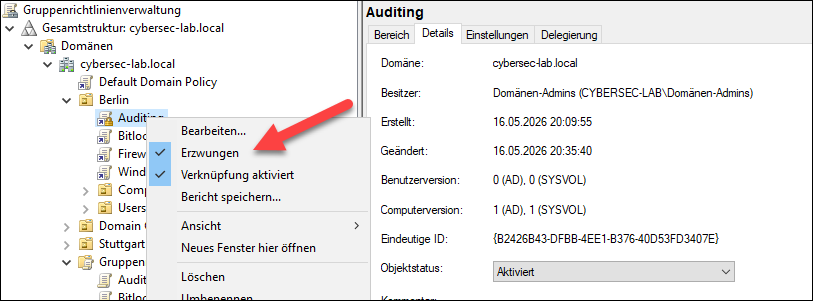
Darüber hinaus gibt es Möglichkeiten, die Anwendung der Richtlinien eines GPOs zu modifizieren. Über das Kontextmenü eines verknüpften GPOs kann dieses erzwungen werden:
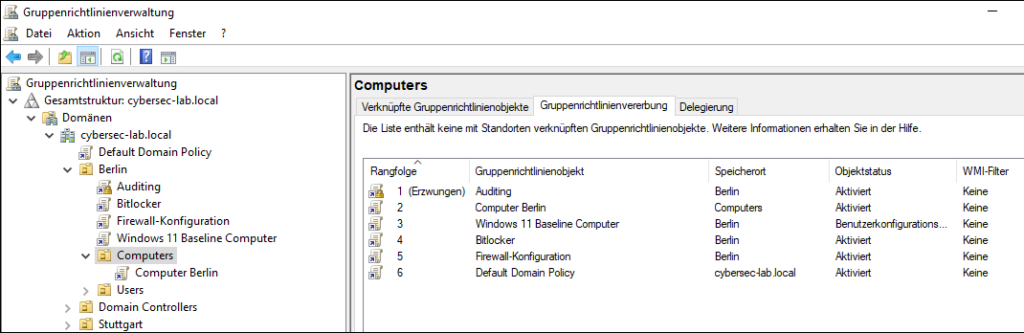
Die effektive Anwendung bzw. Vererbung der GPOs ist aus dem Reiter Gruppenrichtlinienvererbung ersichtlich:
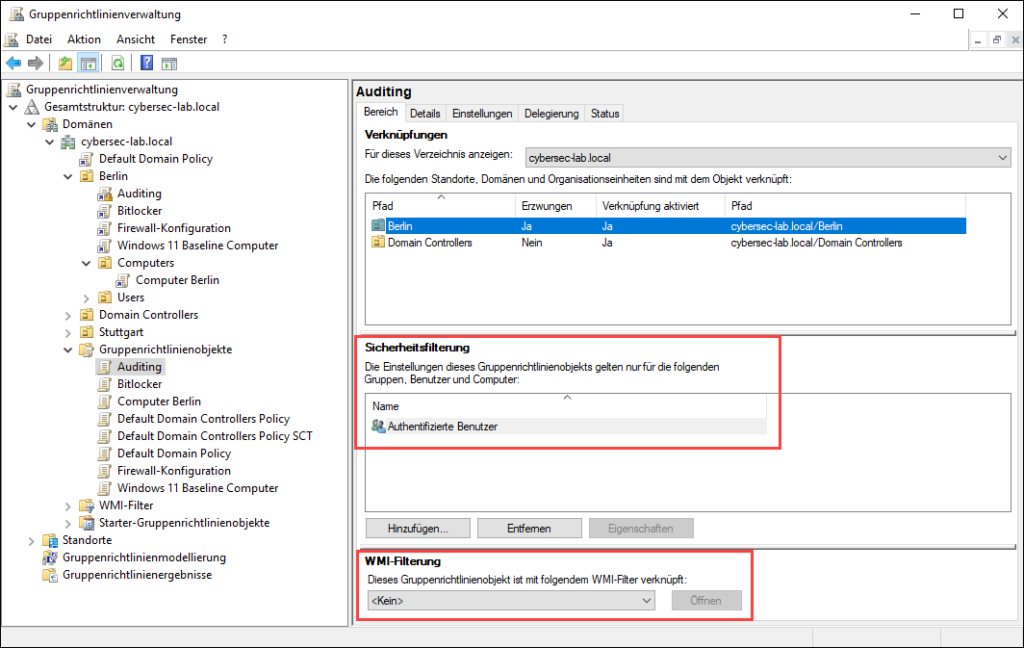
Darüber hinaus können Sicherheitsfilter eingerichtet werden, um ein GPO nur auf bestimmte Benutzer, Gruppen oder Computer anzuwenden. Zusätzlich lässt sich über WMI-Filter granular steuern, unter welchen Bedingungen ein GPO angewendet werden soll, beispielsweise nur auf Windows-11-Computer, Laptops oder bestimmte Servertypen:
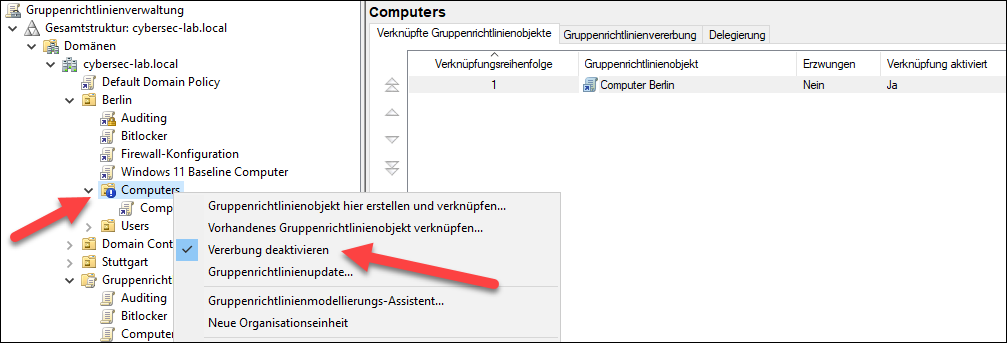
Zudem lässt sich die Vererbung auf OU-Ebene über das Kontextmenü deaktivieren:
Wie du siehst, ist die GPO-Verwaltung und die Zuweisung von Richtlinien sehr flexibel aber im Zweifel auch komplex. In der Praxis kommt es hier oft zu wiedersprüchlichen Richtlinien und unerwarteten Seiteneffekten. Das Troubleshooting kann sehr mühsehlig werden.
Daher ist es wichtig, die Struktur gut zu planen und sehr systematisch vorzugehen:
- Klare OU-Struktur aufbauen (z.B. nach Gerätetyp, Funktion oder Sicherheitsniveau)
- Computer- und Benutzer-GPOs trennen
- Nicht benötigte Richtlinien-Bereiche deaktivieren (statt „irgendwie“ zu konfigurieren)
- Keine riesigen All-in-One-GPOs (aber auch keine Mini-GPOs mit ein oder zwei Einstellungen)
- Security Filtering und WMI-Filter sparsam einsetzen
- Möglichst wenig erzwungene GPOs
- Deaktivieren der Vererbung nur in Ausnahmefällen
- GPOs sauber benennen (nicht: NeuePolicy oder Policy1, sondern mit Namenskonvention nach Inhalt und Einsatzzweck )
- Test- und Pilot-OUs verwenden vor dem Rollout
- Dokumentation pflegen
- Regelmäßige Audits durchführen
Richtlinienanwendung in On-Prem-Umgebungen
Der Domänencontroller stellt die Richtlinien in Form der GPOs zentral in der SYSVOL-Freigabe zur Verfügung. Die Mitgliedscomputer der Domäne kontaktieren den Domänencontroller
- Beim Systemstart (für die Computerkonfiguration)
- Beim Benutzerlogin (für die Benutzerkonfiguration)
- Nach einer bestimmten Zeitspanne (default: 90 Minuten plus Zufalls-Offset)
und verarbeiten die Richtlinien in der oben genannten Reihenfolge. Die Verarbeitung von Gruppenrichtlinien kann in der Eingabeaufforderung oder PowerShell manuell mit dem Befehl gpupdate angestoßen werden. Benutzerkonfigurationen können dabei grundsätzlich auch von normalen Benutzern aktualisiert werden. Für die Aktualisierung von Computerkonfigurationen sind jedoch administrative Rechte erforderlich, da diese systemweite Einstellungen betreffen.
Mit gpupdate /force werden alle Richtlinien erneut verarbeitet – auch dann, wenn Windows davon ausgeht, dass sich die betreffenden Richtlinien seit der letzten Verarbeitung nicht geändert haben. In den meisten Fällen ist die Verwendung dieser Option sinnvoll.
Gruppenrichtlinien in Hybrid-Umgebungen
„Das bisher Gesagte gilt aber nur für On-Prem-Lösungen mit Active Directory, oder? Was ist mit hybriden Cloud-Lösungen?“
„Guter Punkt. Einige Dinge gelten tatsächlich nur für lokale Active Directory-Umgebungen, andere aber auch für hybride Umgebungen.“
In modernen Unternehmensnetzwerken werden heute häufig sogenannte Hybridumgebungen eingesetzt. Dabei werden klassische lokale Infrastrukturen mit Cloud-Diensten kombiniert. Besonders im Umfeld von Microsoft Windows spielen dabei Gruppenrichtlinien und moderne Cloud-Richtlinien eine zentrale Rolle.
Die klassischen Gruppenrichtlinien stammen aus der Welt des lokalen Active Directory. Über GPOs können Administratoren zentrale Einstellungen für Benutzer und Computer festlegen. Dazu gehören beispielsweise Passwortvorgaben, Firewallregeln, Einschränkungen für USB-Geräte oder Konfigurationen für den Microsoft Defender. Die Verwaltung erfolgt typischerweise über die GPMC (Group Policy Management Console), zu deutsch: Gruppenrichtlinienverwaltung.
In modernen Hybridumgebungen existieren jedoch zusätzlich Cloud-Plattformen wie Microsoft Entra ID und Microsoft Intune. Während Active Directory und GPOs vor allem für klassische Domänengeräte innerhalb des Unternehmensnetzwerks entwickelt wurden, ermöglichen Intune und Entra ID die Verwaltung von Geräten über das Internet – unabhängig vom Standort des Benutzers.
Intune arbeitet dabei nicht primär mit klassischen GPOs, sondern mit sogenannten MDM-Richtlinien (Mobile Device Management). Diese werden über CSPs (Configuration Service Provider) an Windows übermittelt. CSPs sind interne Verwaltungs-Schnittstellen von Windows, über die moderne Cloud-Richtlinien angewendet werden können. Dadurch lassen sich viele Einstellungen konfigurieren, die früher ausschließlich über GPOs möglich waren.
Zusätzlich kommen häufig MAM-Lösungen (Mobile Application Management) zum Einsatz. Während MDM das gesamte Gerät verwaltet, konzentriert sich MAM auf die Absicherung einzelner Anwendungen und Unternehmensdaten, insbesondere auf privaten Geräten im Rahmen von BYOD-Konzepten („Bring Your Own Device“).
💡 In der Praxis arbeiten viele Unternehmen heute mit sogenannten Co-Management-Umgebungen. Dabei werden Geräte gleichzeitig durch klassische Werkzeuge wie GPOs oder Microsoft Configuration Manager sowie durch Intune verwaltet. Unternehmen migrieren ihre Infrastrukturen oft schrittweise in Richtung Cloud-Management, da große Umgebungen nicht kurzfristig vollständig umgestellt werden können.
Ein wichtiger Bestandteil moderner Hybridumgebungen ist außerdem der bereits bekannte Zero-Trust-Ansatz. Dabei wird nicht mehr automatisch jedem Gerät innerhalb des Unternehmensnetzwerks vertraut. Stattdessen werden Identität, Gerätezustand und Sicherheitsrichtlinien kontinuierlich geprüft. Technologien wie Conditional Access erlauben beispielsweise den Zugriff auf Cloud-Dienste nur dann, wenn ein Gerät bestimmte Sicherheitsanforderungen erfüllt, also beispielsweise zertifikatsbasierte 802.1X-Authentifizierung, aktuelle Updates, etc.
Gruppenrichtlinien bleiben daher auch heute weiterhin relevant. Gleichzeitig gewinnen cloudbasierte Richtlinien und modernes Endpoint-Management zunehmend an Bedeutung. In vielen Unternehmen existieren deshalb klassische GPOs und moderne Intune-Richtlinien über viele Jahre parallel nebeneinander.
Auf Cloud Security und Hybrid-Umgebungen kommen wir im Kursmodul B8 noch detailliert zu sprechen.
Du bist dran – beantworte die folgende Quizfrage.