
Mobile Device Management (MDM, EMM und UEM)

„Tom, auf meinem Smartphone habe ich Teams, Outlook und Zugriff auf unsere Unternehmensdaten. Aber wie stellt die IT eigentlich sicher, dass mein Smartphone genauso geschützt ist wie mein Notebook?“
„Dafür werden mobile Endgeräte zentral verwaltet. Mit MDM oder UEM können wir Sicherheitsvorgaben durchsetzen und beispielsweise verhindern, dass ein unsicheres Gerät auf Unternehmensdaten zugreift.“

Smartphones und Tablets als Unternehmensendgeräte
Auch Smartphones und Tablets sind heute vollwertige Unternehmensendgeräte. Mitarbeiter lesen darauf E-Mails, bearbeiten Dokumente, verwenden Cloud-Anwendungen oder greifen auf interne Dienste zu. Entsprechend können sich auf ihnen ebenso schützenswerte Unternehmensdaten und Zugangsdaten befinden wie auf einem Notebook.
Zwar gehören auch Notebooks im allgemeinen Sinne zu den mobilen Endgeräten. Da sie hinsichtlich Betriebssystem, Verwaltung und Sicherheitsmaßnahmen jedoch weitgehend wie klassische Arbeitsplatzrechner behandelt werden, haben wir sie in den bisherigen Themen bereits berücksichtigt. In dieser Lektion verwenden wir den Begriff „mobile Endgeräte“ daher im engeren Sinne für Smartphones und Tablets.
Diese Geräte bringen einige besondere Herausforderungen mit sich. Sie werden häufig außerhalb des Unternehmens eingesetzt, verbinden sich mit unterschiedlichsten Netzwerken und können aufgrund ihrer Größe leicht verloren gehen oder gestohlen werden. Hinzu kommt, dass teilweise private und geschäftliche Nutzung auf demselben Gerät stattfinden.
Daher müssen auch mobile Geräte über ihren gesamten Lebenszyklus hinweg verwaltet und geschützt werden. NIST betrachtet dabei ausdrücklich sowohl unternehmenseigene als auch privat bereitgestellte Geräte und empfiehlt eine zentrale Verwaltung der mobilen Sicherheit – siehe hier.
Ein Smartphone ist längst mehr als nur ein Telefon. Entdecke über die Info-Buttons, welche Funktionen es u.a. zu einem vollwertigen Unternehmensendgerät machen. Klicke auf das Symbol oben rechts zum Maximieren:
Mobile Device Management
Um mobile Geräte nicht einzeln konfigurieren und kontrollieren zu müssen, setzen Unternehmen zentrale Managementsysteme ein. Mobile Device Management (MDM) bezeichnet die zentrale Verwaltung von Smartphones, Tablets und anderen mobilen Endgeräten. Die nachfolgende Abbildung zeigt ein Beispiel für ein MDM-Dashboard mit einer Statusübersicht. Klicke auf das Symbol oben rechts zum Maximieren der Ansicht:
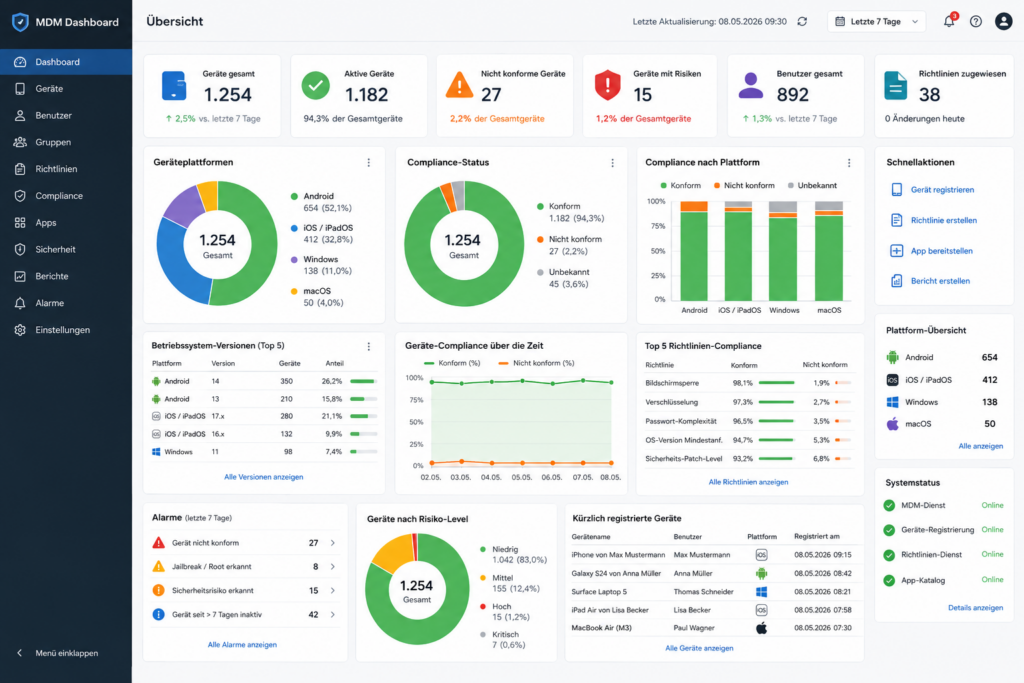
Ein Gerät wird dazu zunächst beim Managementsystem registriert – dem sogenannten Enrollment. Anschließend können Konfigurationen und Sicherheitsrichtlinien zentral auf das Gerät übertragen und dessen Zustand überwacht werden. Mit einer MDM-Lösung können Unternehmen beispielsweise:
- Passcode- und Sperrbildschirmvorgaben durchsetzen
- Verschlüsselung voraussetzen
- WLAN-, VPN- und Zertifikatskonfigurationen verteilen
- Apps bereitstellen oder einschränken
- Betriebssystemversionen und Patchstände kontrollieren
- Sicherheitsrichtlinien überwachen
- Geräte aus der Ferne sperren oder Daten löschen
Solche Funktionen finden sich auch in den aktuellen Enterprise-Management-Konzepten von Android und Apple. Android Enterprise ermöglicht beispielsweise zentrale Sicherheits-, App- und Netzwerkrichtlinien. Apple unterstützt über Device Management unter anderem Konfigurationsprofile, verwaltete Apps und Remote-Kommandos.
MDM, EMM und UEM
Im Zusammenhang mit der Geräteverwaltung begegnen uns verschiedene Begriffe, die wir im Folgenden aufschlüsseln:
- MDM – Mobile Device Management: konzentriert sich auf die Verwaltung des Geräts selbst. Dazu gehören beispielsweise Enrollment, Gerätekonfiguration, Sicherheitsrichtlinien, Compliance-Prüfungen sowie Remote-Sperr- und Löschfunktionen. Moderne MDM-Plattformen können dabei durchaus auch Apps und Daten mitverwalten.
- EMM – Enterprise Mobility Management: erweitert die reine Geräteverwaltung zu einem umfassenderen Management der mobilen Arbeitsumgebung. Dazu gehören typischerweise MDM sowie Funktionen für die Verwaltung von Anwendungen (MAM – Mobile Application Management), Unternehmensdaten bzw. Inhalten (MCM – Mobile Content Management) und teilweise Identitäts- und Zugriffsmanagement.
- UEM – Unified Endpoint Management: führt die Verwaltung mobiler und klassischer Endgeräte in einer gemeinsamen Managementplattform zusammen. Damit lassen sich beispielsweise Smartphones, Tablets, Notebooks und Desktop-PCs übergreifend verwalten und Sicherheitsrichtlinien möglichst einheitlich anwenden.
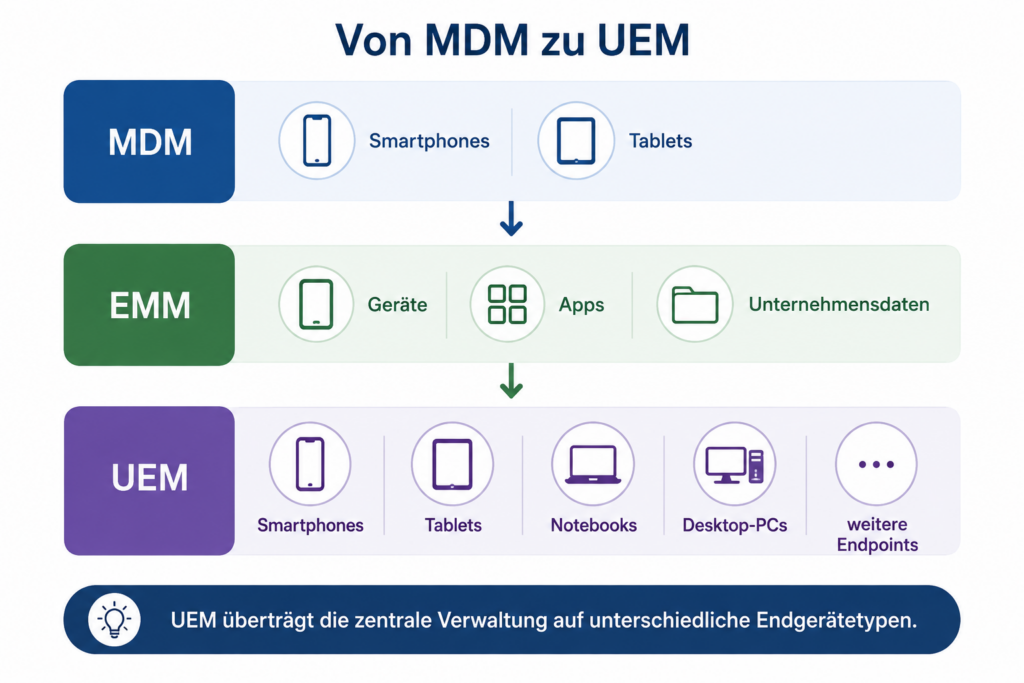
Die Begriffe sind in der Praxis nicht immer scharf voneinander getrennt. Moderne Plattformen vereinen häufig Funktionen aus MDM, EMM und UEM, sodass die konkrete Funktionsausstattung wichtiger ist als die Produktbezeichnung.
📌 Aus Gründen der Vereinfachung sprechen wir im Folgenden meist von MDM/UEM. EMM lassen wir dabei weg, da die typischen EMM-Funktionen heute weitgehend in UEM-Lösungen aufgegangen sind und EMM eine Entwicklungsstufe zwischen klassischem MDM und modernem UEM darstellt.
Wem gehört das Gerät?
Nicht jedes Smartphone, das auf Unternehmensdaten zugreift, gehört dem Unternehmen. Deshalb werden unterschiedliche Bereitstellungs- und Nutzungsmodelle unterschieden. Klicke auf die Titel für weitere Details:
Der Mitarbeiter verwendet sein privates Gerät auch für geschäftliche Zwecke.
Das Unternehmen spart die Bereitstellung eines zusätzlichen Geräts und der Mitarbeiter kann ein ihm vertrautes Smartphone verwenden. Gleichzeitig entsteht ein Spannungsfeld: Unternehmensdaten müssen geschützt werden, während die Privatsphäre des Mitarbeiters gewahrt bleiben muss.
Das Smartphone gehört dem Unternehmen, darf aber auch privat verwendet werden.
Da das Unternehmen Eigentümer des Geräts ist, sind weitergehende Verwaltungs- und Sicherheitsmaßnahmen möglich. Gleichzeitig muss berücksichtigt werden, dass sich auch private Daten auf dem Gerät befinden können.
Das Gerät gehört dem Unternehmen und darf ausschließlich geschäftlich verwendet werden.
Dadurch kann die Organisation besonders restriktive Vorgaben durchsetzen und beispielsweise die Installation nicht freigegebener Anwendungen verhindern.
Beruflich und privat auf einem Gerät
Insbesondere bei BYOD und bei unternehmenseigenen Geräten mit erlaubter Privatnutzung entsteht ein Problem:
„Wie können Unternehmensdaten kontrolliert werden, ohne gleichzeitig sämtliche privaten Daten des Benutzers zu kontrollieren?„
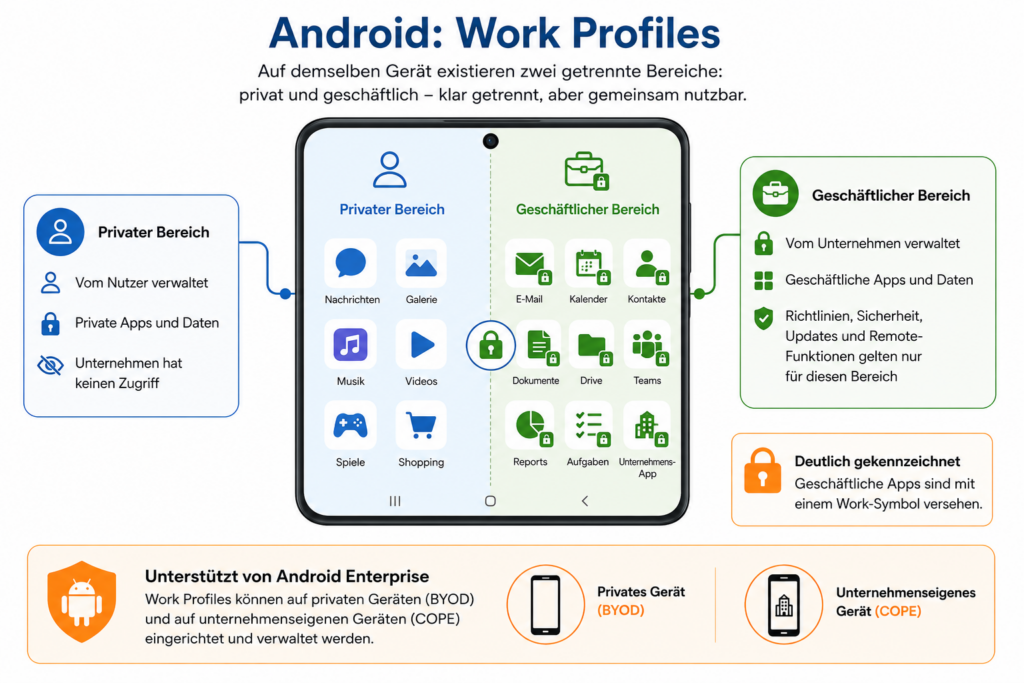
Eine Möglichkeit besteht darin, geschäftliche Anwendungen und Daten von der privaten Nutzung logisch zu trennen.
Bei Android können beispielsweise Work Profiles eingesetzt werden. Dabei existiert auf demselben Gerät ein gesonderter geschäftlicher Bereich, dessen Apps und Daten vom Unternehmen verwaltet werden können. Android Enterprise unterstützt solche Work Profiles sowohl für private als auch für bestimmte unternehmenseigene Geräte.
Auch Apple unterscheidet verschiedene Enrollment- und Managementformen, mit denen abhängig vom Besitz- und Nutzungsszenario unterschiedliche Verwaltungsrechte eingeräumt werden können. Die folgende Abbildung fasst dies zusammen, maximiere sie für bessere Lesbarkeit:

Zur Einordung eine kurze Erläuterung der verschiedenen Optionen:
- User Enrollment – für private Geräte (BYOD): Bei einem privaten iPhone oder iPad kann die Organisation ihre Verwaltung gezielt auf den geschäftlichen Bereich beschränken. Verwaltete Accounts, Apps und Unternehmensdaten können administriert werden, während persönliche Accounts und private Daten außerhalb der Kontrolle des Unternehmens bleiben. Die verfügbaren Einschränkungen sind bewusst begrenzt.
- Device Enrollment – weitergehende Geräteverwaltung: Beim Device Enrollment erhält die Organisation mehr Möglichkeiten zur Konfiguration und Verwaltung des Geräts. Apple unterstützt hierfür eine accountgesteuerte und eine profilbasierte Registrierung. Diese Form eignet sich insbesondere, wenn eine weitergehende Kontrolle erforderlich ist, ohne das Gerät zwingend vollständig automatisiert bereitzustellen.
- Automated Device Enrollment – für unternehmenseigene Geräte: Unternehmenseigene Geräte können über Apple Business bzw. Apple School Manager bereits während der Erstkonfiguration automatisch in die Geräteverwaltung aufgenommen werden. Diese Geräte können supervised – in der deutschen Apple-Terminologie „betreut“ – werden. Dadurch erhält die Organisation besonders weitreichende Möglichkeiten zur Konfiguration und Einschränkung des Geräts. Die Entfernung des Managementprofils durch den Benutzer kann beispielsweise verhindert werden.
Compliance – entspricht das Gerät noch unseren Vorgaben?
Die zentrale Verwaltung ermöglicht nicht nur das Verteilen von Einstellungen. Sie kann auch kontrollieren, ob ein Gerät die Sicherheitsanforderungen weiterhin erfüllt. Beispielsweise kann geprüft werden:
- Ist eine vorgeschriebene Gerätesperre eingerichtet?
- Ist die erforderliche Verschlüsselung aktiv?
- Wird eine zulässige Betriebssystemversion verwendet?
- Sind erforderliche Updates vorhanden?
- Entspricht die Konfiguration den Sicherheitsrichtlinien?
Erfüllt ein Gerät die festgelegten Anforderungen, kann es als compliant – also richtlinienkonform – eingestuft werden. Werden Anforderungen verletzt, gilt es als non-compliant.
💡 Damit begegnet uns ein bekanntes Prinzip wieder: Wir haben einen gewünschten Soll-Zustand (Baseline) und vergleichen ihn mit dem tatsächlichen Ist-Zustand des Endgeräts.
Conditional Access – der Gerätezustand entscheidet mit
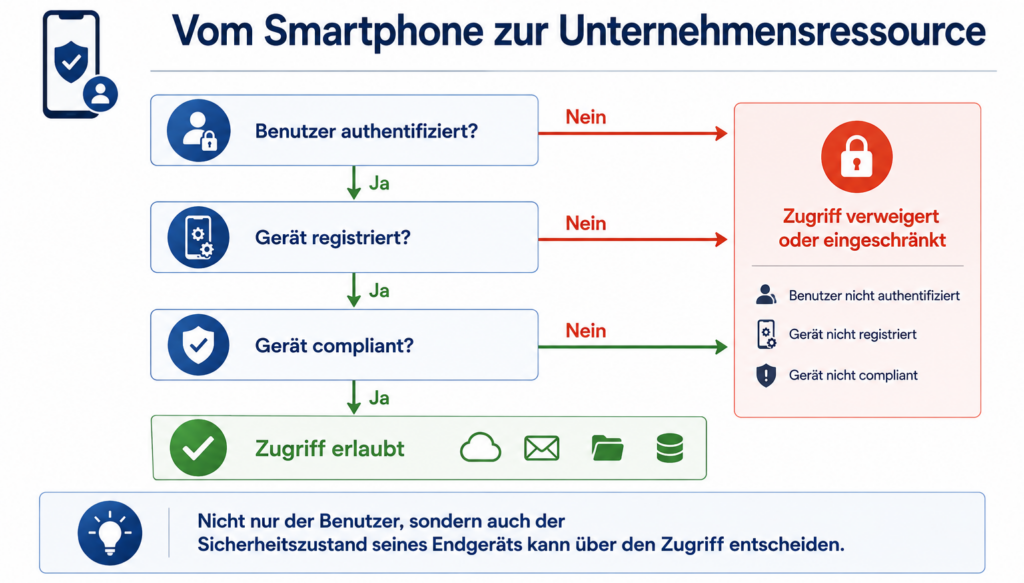
Was soll nun passieren, wenn das Managementsystem feststellt, dass ein Gerät die Sicherheitsanforderungen nicht mehr erfüllt? Eine Möglichkeit besteht darin, den Zugriff auf Unternehmensressourcen vom Sicherheitszustand des Endgeräts abhängig zu machen.
Dieses Prinzip wird als Conditional Access – bedingter Zugriff – bezeichnet. Dabei kann beispielsweise geprüft werden:
- Wer greift zu? Ist der Benutzer erfolgreich authentifiziert?
- Von welchem Gerät? Ist das Gerät bekannt und registriert?
- Ist das Gerät sicher? Erfüllt es die vorgegebenen Sicherheitsrichtlinien?
Erst wenn die festgelegten Bedingungen erfüllt sind, wird der Zugriff gewährt:
Standortdienste und Geofencing
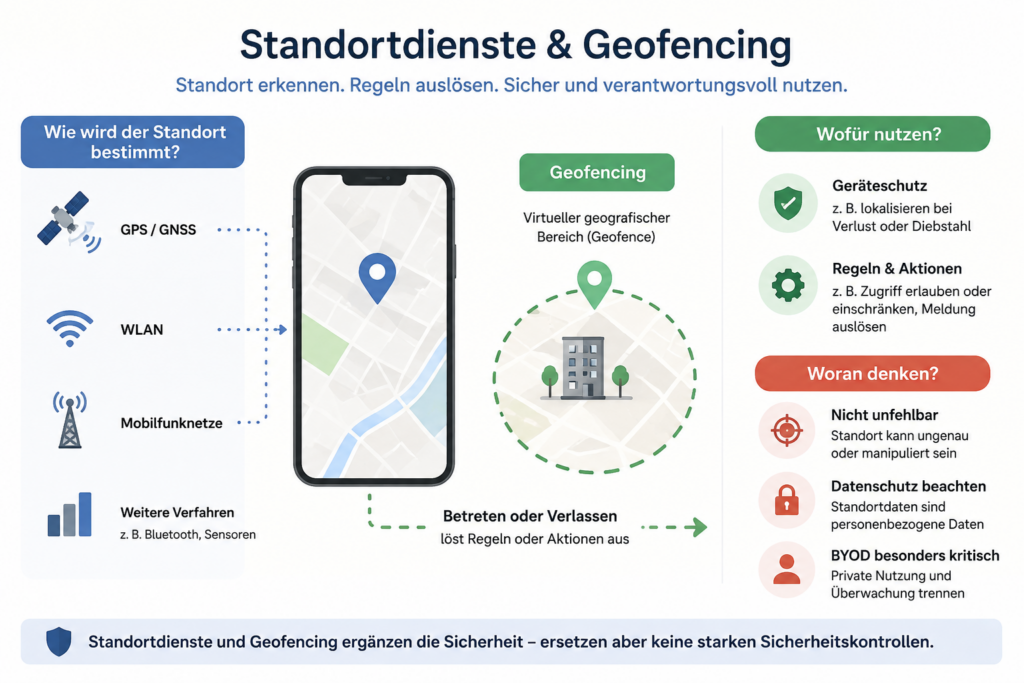
Mobile Endgeräte können ihren Standort über GPS/GNSS, WLAN und Mobilfunknetze bestimmen. In Verbindung mit einer MDM-/EMM- oder UEM-Lösung lassen sich Standortinformationen auch für administrative und sicherheitsbezogene Zwecke nutzen. So können sie beispielsweise dabei helfen, ein verlorenes oder gestohlenes Unternehmensgerät zu lokalisieren.
Geofencing geht einen Schritt weiter: Dabei wird ein geografischer Bereich als virtuelle Grenze definiert. Abhängig von der eingesetzten Plattform können beim Betreten oder Verlassen dieses Bereichs bestimmte Regeln oder Aktionen ausgelöst werden.
Beispiel: Ein Unternehmen definiert sein Betriebsgelände als Geofence. Verlässt ein verwaltetes Gerät diesen Bereich, kann dies beispielsweise eine Meldung auslösen oder dazu führen, dass bestimmte Funktionen eingeschränkt werden.
Dabei gibt es einige wichtige Einschränkungen, die beachtet werden müssen:
- Standort ist kein starker Sicherheitsnachweis: Standortinformationen können ungenau oder manipuliert sein. Sie sollten daher starke Authentisierung und andere Zugriffskontrollen nicht ersetzen.
- Datenschutz beachten: Standortdaten können Rückschlüsse auf den Aufenthaltsort von Mitarbeitern ermöglichen. Ihre Erhebung und Nutzung muss deshalb insbesondere hinsichtlich Zweck, Erforderlichkeit und Datenschutz geprüft werden.
- BYOD besonders kritisch: Bei privaten Geräten ist eine Standortüberwachung besonders sensibel, da das Gerät auch außerhalb der Arbeitszeit und für private Zwecke verwendet wird.
Standortdienste und Geofencing können die Verwaltung und Absicherung mobiler Endgeräte sinnvoll ergänzen – sie sollten jedoch gezielt eingesetzt werden und niemals starke technische Sicherheitskontrollen ersetzen. Die folgende Abbildung fasst es noch einmal zusammen:
Wenn das Gerät das Unternehmen verlässt
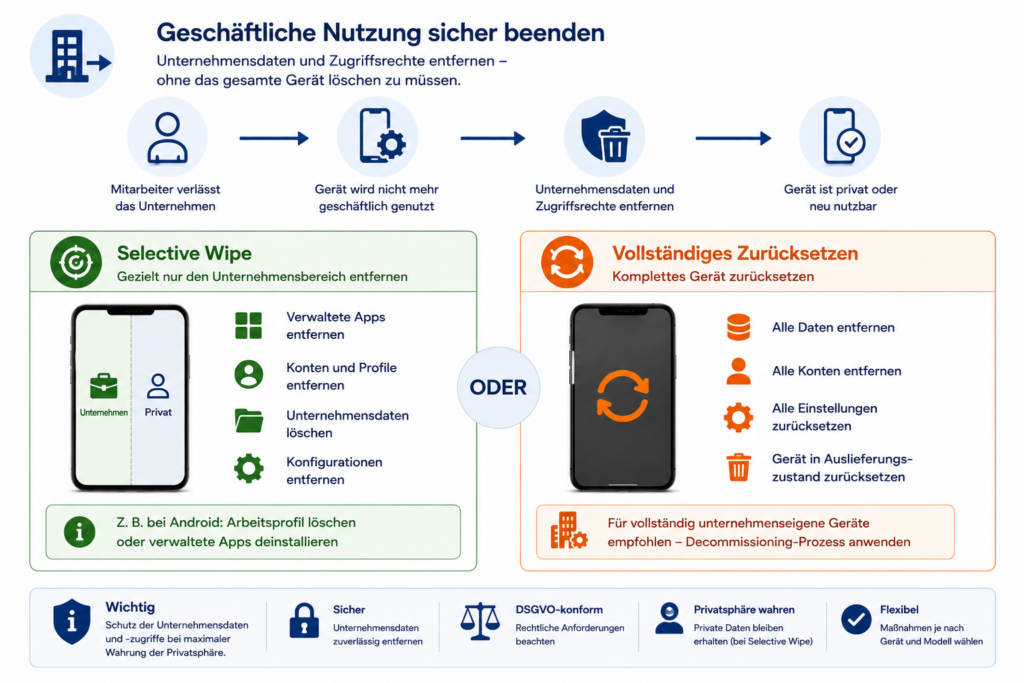
Verlässt ein Mitarbeiter das Unternehmen oder soll ein privates Gerät nicht mehr geschäftlich genutzt werden, müssen Unternehmensdaten und Zugriffsrechte entfernt werden. Dabei muss nicht zwangsläufig das komplette Gerät gelöscht werden. Beim Selective Wipe werden gezielt verwaltete Unternehmensdaten, Apps, Konten oder Konfigurationen entfernt, während private Inhalte erhalten bleiben können.
Je nach Managementmodell und Plattform sind unterschiedliche Maßnahmen möglich. Bei Apple können beispielsweise verwaltete Apps remote entfernt werden. Auf iPhone und iPad werden dabei auch die zugehörigen Datencontainer entfernt.
Bei einem vollständig unternehmenseigenen Gerät kann dagegen auch ein vollständiges Zurücksetzen erforderlich sein. Der bereits betrachtete Decommissioning-Prozess kann und sollte hier sinngemäß angewendet werden.
Du bist dran – löse die folgenden Quizfragen und überprüfe dein Wissen: