
IoT und OT als besondere Endgeräte-Umgebungen

„Bei spezialisierten Endgeräten haben wir doch schon über eingeschränkte Security-Funktionen, Firmware-Updates und Segmentierung gesprochen – was ist bei IoT und OT jetzt noch anders?“
„Bei IoT müssen wir häufig mehr als nur das einzelne Gerät betrachten, und bei OT kann ein kompromittierter Endpoint sogar einen physischen Prozess beeinflussen.“

Was bedeutet IoT und OT eigentlich?
Internet of Things (IoT) bezeichnet physische Geräte des alltäglichen Lebens, die mit Sensoren, Software und Netzwerkschnittstellen ausgestattet sind und dadurch Daten erfassen, austauschen oder Aktionen ausführen können. Dazu gehören beispielsweise Überwachungskameras, Sensoren, Gebäudetechnik oder vernetzte medizinische Geräte.
Operational Technology (OT) bezeichnet Hard- und Software, mit der physische Prozesse, Maschinen und Anlagen überwacht oder gesteuert werden. Dazu gehören beispielsweise industrielle Steuerungen, Produktionsmaschinen sowie Systeme zur Energieversorgung oder Gebäudeautomation.
Der zentrale Unterschied: IoT vernetzt primär Geräte und deren Daten und OT steuert oder beeinflusst unmittelbar physische Prozesse. Dadurch können Sicherheitsvorfälle in OT-Umgebungen neben Datenverlust auch Produktionsausfälle, Sachschäden oder Gefahren für Menschen verursachen.
Mehr als nur besondere Endgeräte
In der vorigen Lektion haben wir Geräte wie Drucker, VoIP-Telefone oder Konferenzsysteme betrachtet. Solche Systeme unterscheiden sich von klassischen PCs unter anderem durch eingeschränkte Konfigurationsmöglichkeiten, besondere Firmware-Verfahren und fehlende Unterstützung für klassische Endpoint-Security.
Viele IoT- und OT-Geräte besitzen genau diese Eigenschaften ebenfalls. Der entscheidende Unterschied liegt deshalb nicht darin, dass diese Geräte „noch spezieller“ sind. Stattdessen erweitert sich die Betrachtung:
| Art des Gerätes | Security-Fragestellung |
|---|---|
| Spezialisiertes Endgerät (Drucker, etc.) | Wie schützen wir ein Gerät, auf dem klassische Endpoint-Security nur eingeschränkt eingesetzt werden kann? |
| IoT-Gerät (Infusionspumpen, Blutdruckmessgeräte, etc.) | Wie schützen wir ein Gerät, das Teil eines größeren vernetzten Produkts oder Ökosystems ist? |
| OT-Gerät (Industrieroboter, Gebäudeautomation, etc.) | Wie schützen wir Systeme, die physische Prozesse überwachen oder beeinflussen? |
IoT: Der Endpoint ist häufig nur ein Teil des Produkts
IoT – Internet of Things bezeichnet die Vernetzung physischer Geräte, die Daten über ihre Umgebung erfassen, untereinander oder mit zentralen Diensten austauschen und teilweise automatisiert Aktionen ausführen. Im Mittelpunkt steht damit weniger ein einzelnes Gerät als dessen Einbindung in ein vernetztes System. In Bezug auf das Szenario der NovaHealth Solutions AG wären das z.B.:
- Patientenmonitore
- Infusionspumpen
- Blutzuckermessgeräte
- Herzschrittmacher und Defibrillatoren
- medizinische Wearables
- Blutdruckmessgeräte
- vernetzte Inhalatoren
- Medikamentenspender
Ein IoT-Gerät kommuniziert beispielsweise mit Cloud-Diensten, Weboberflächen oder Smartphone-Apps, anderen Geräten oder einem Gateway oder mit zentralen Plattformen zur Verwaltung und Datenauswertung. Es handelt sich oft um ein ganzes Ökosystem, in das das IoT-Gerät integriert ist.
Die Angriffsfläche reicht über das Gerät hinaus
Wenn das eigentliche IoT-Produkt aus mehreren miteinander verbundenen Komponenten besteht, entsteht auch die Angriffsfläche nicht allein am Endpoint. Ein Angreifer muss nicht zwangsläufig das IoT-Gerät selbst kompromittieren. Ein Angreifer könnte beispielsweise versuchen:
- Zugangsdaten für die Cloud-Plattform zu erlangen,
- eine unsichere API auszunutzen,
- die Kommunikation zu manipulieren oder
- eine Schwachstelle in einer zugehörigen Anwendung auszunutzen.

Die Beschaffung wird zur Sicherheitsentscheidung
Bei einem klassischen PC können Anwender bzw. Unternehmen viele Sicherheitsfunktionen selbst nachrüsten. Bei IoT-Geräten ist das häufig schwieriger. Kann ein Gerät später nicht sicher administriert oder aktualisiert werden, lässt sich dieses Problem unter Umständen nicht durch zusätzliche Security-Software beheben.
Deshalb sollte einiges bereits vor der Beschaffung geprüft werden. Klicke auf die Titel für mehr Informationen:

Ohne Geräteidentifikation wird es schwierig, Komponenten zuverlässig zu verwalten oder von Schwachstellen betroffene Geräte zu finden.

Beispielsweise sollten unnötige Dienste deaktiviert, Zugangsdaten geändert und sicherheitsrelevante Einstellungen administriert werden können.
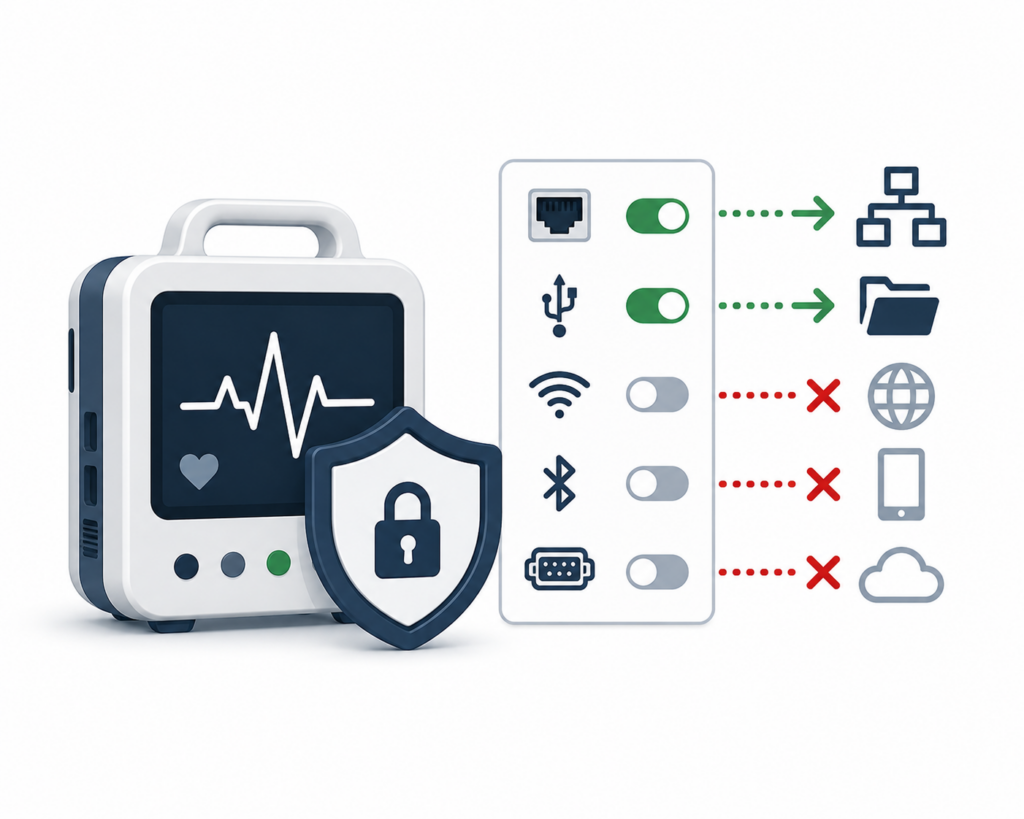
Ein Gerät sollte nicht mehr Netzwerkdienste, Schnittstellen oder Kommunikationsmöglichkeiten bereitstellen als erforderlich.
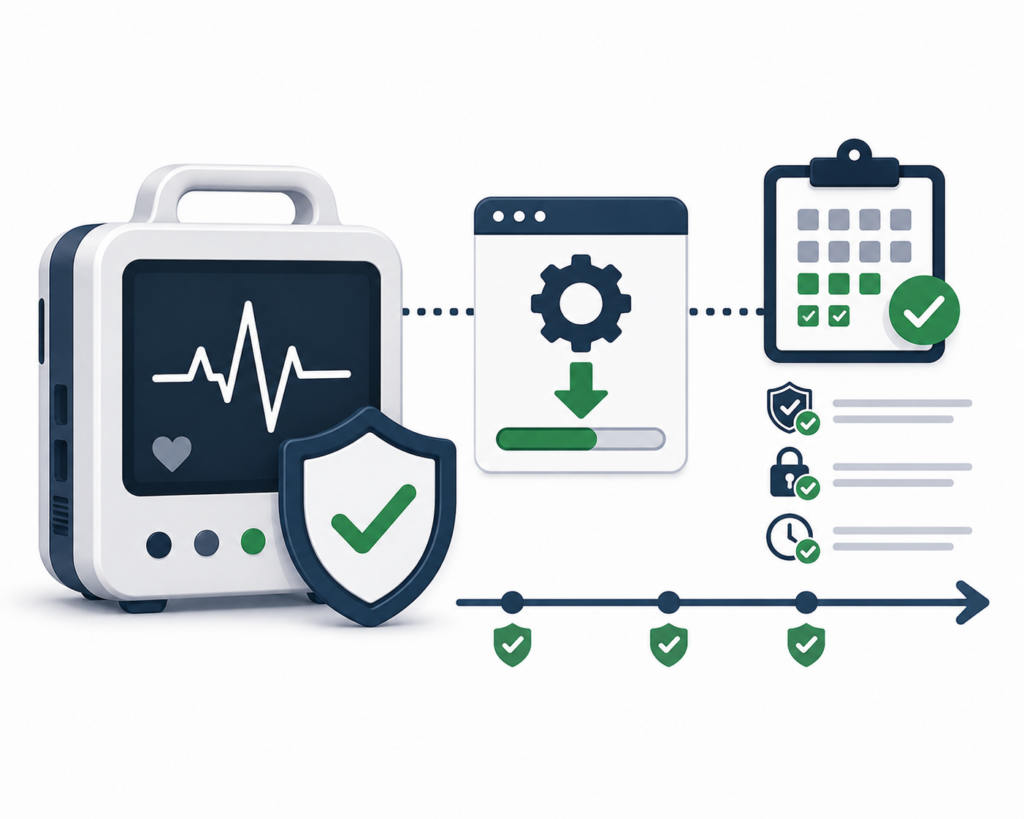
Entscheidend ist nicht nur, ob heute ein Update existiert, sondern ob der Hersteller über den erwarteten Nutzungszeitraum Sicherheitsupdates bereitstellt.

Für Betrieb und Monitoring muss erkennbar sein, ob ein Gerät ordnungsgemäß arbeitet oder sicherheitsrelevante Veränderungen auftreten.
Diese Punkte gehören zu den grundlegenden Eigenschaften, die auch in der IoT Device Cybersecurity Capability Core Baseline des NIST beschrieben werden. Die Baseline ist hier vor allem deshalb hilfreich, weil sie eine praktische Prüfrichtung für die Auswahl und den Betrieb von IoT-Geräten liefert.
⚠️ Ein IoT-Gerät, das sich während seines Lebenszyklus nicht ausreichend absichern lässt, kann bereits bei der Beschaffung ein langfristiges Sicherheitsproblem erzeugen.
OT: Wenn Cybersecurity physische Prozesse schützt
Noch deutlicher verändert sich die Endpoint-Betrachtung bei Operational Technology – OT. OT umfasst Systeme und Geräte, die physische Prozesse überwachen oder steuern. Dazu gehören beispielsweise:
- Produktionsanlagen
- speicherprogrammierbare Steuerungen (SPS bzw. engl. PLC)
- industrielle Steuerungssysteme (ICS)
- Gebäudeautomationssysteme
- Energie- und Versorgungssysteme
- Verkehrssysteme
- physische Zugangskontrollen
Der grundlegende Unterschied zu einem gewöhnlichen IT-Endgerät lässt sich an einer einfachen Wirkungskette erkennen:
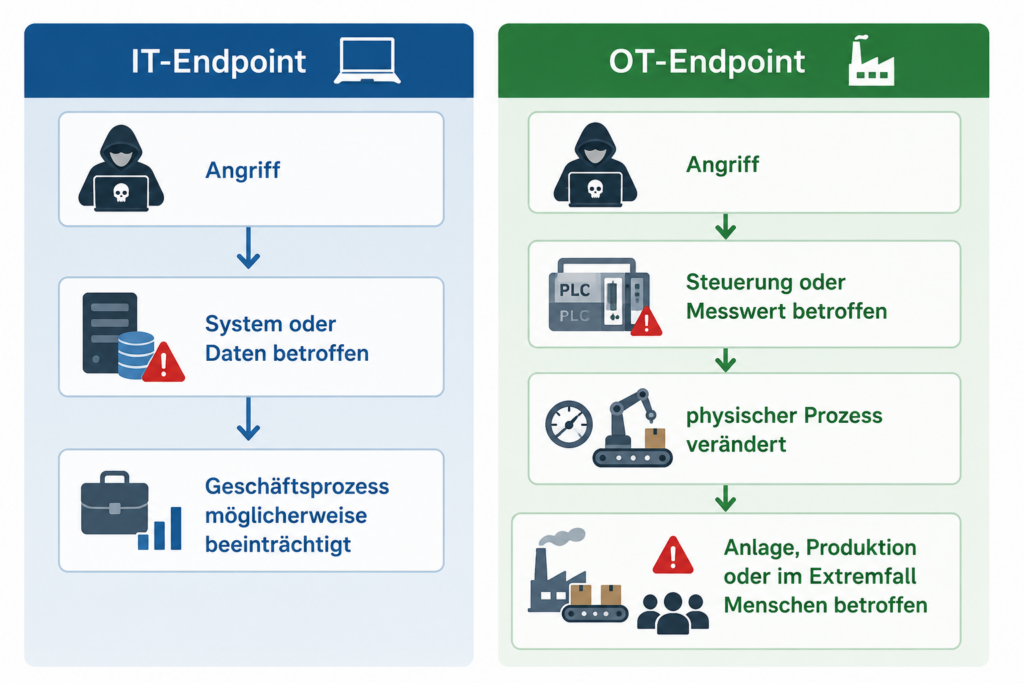
Das bedeutet nicht, dass jede OT-Schwachstelle unmittelbar gefährlich ist. Es bedeutet aber, dass bei der Risikobewertung die Auswirkungen auf den physischen Prozess berücksichtigt werden müssen.
Beispiel: Eine Steuerung überwacht mithilfe eines Sensors die Temperatur eines industriellen Prozesses. Was bei einem Angriff mit einer Manipulation der Temperatur entstehen kann, zeigt das folgende Schaubild. Maximieren für bessere Lesbarkeit:
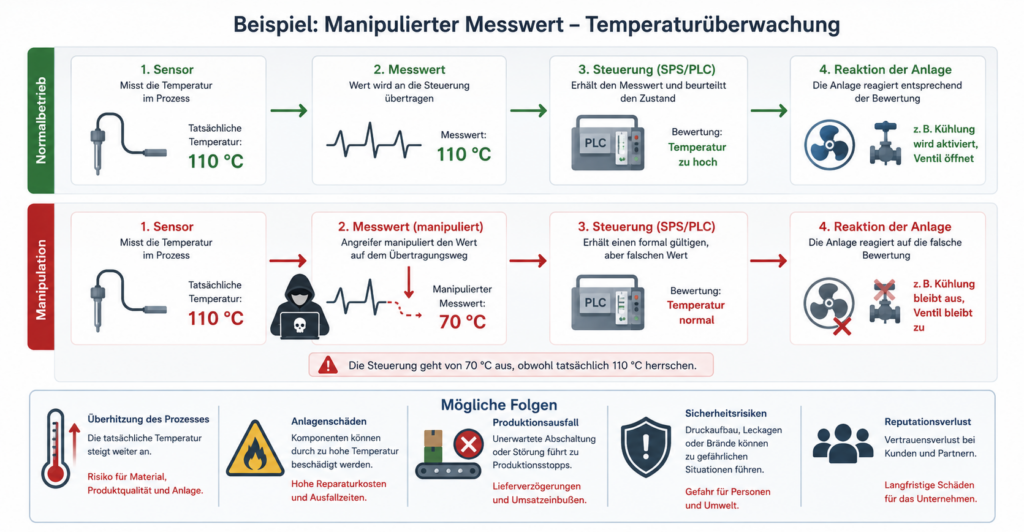
Bei OT muss nicht nur verhindert werden, dass Daten gestohlen werden. Entscheidend kann sein, dass Prozessdaten und Steuerbefehle korrekt und vertrauenswürdig bleiben.
Safety und Security treffen aufeinander
In OT-Umgebungen spielt deshalb neben Security häufig auch Safety eine besondere Rolle:
- Security beschäftigt sich beispielsweise damit, unberechtigten Zugriff, Manipulation oder Angriffe zu verhindern.
- Safety beschäftigt sich damit, dass ein technisches System Menschen, Anlagen oder Umwelt nicht gefährdet.
Beide Bereiche können miteinander verbunden sein, wie das folgende Schaubild veranschaulicht. Maximieren für bessere Lesbarkeit:

Deshalb können bei OT andere Prioritäten entstehen als bei einem gewöhnlichen Arbeitsplatz-PC. Insbesondere
- Verfügbarkeit,
- Integrität von Messwerten und Steuerbefehlen und
- sicherer physischer Betrieb
können von zentraler Bedeutung sein. Eine starre Regel wie „Bei IT gilt CIA und bei OT AIC“ (also eine Höherbewertung der Verfügbarkeit, engl. Availability) wäre allerdings zu einfach. Welche Schutzziele dominieren, hängt immer vom jeweiligen System und seinen möglichen Auswirkungen ab.
Warum man eine SPS nicht wie einen PC patcht
Ein weiterer wesentlicher Unterschied zeigt sich bei Änderungen am System. Bei einem Arbeitsplatzrechner sieht ein Sicherheitsupdate vereinfacht so aus: Patch testen, dann verteilen, installieren und ggf. Neustart – fertig. Bei einer Produktionssteuerungsanlage wie einer SPS können zusätzliche Faktoren wichtig sein. So können z.B.:
- Herstellerfreigaben erforderlich sein,
- bestimmte Softwarestände voneinander abhängen,
- Änderungen zunächst in einer Testumgebung geprüft werden müssen,
- nur seltene Wartungsfenster zur Verfügung stehen oder
- Eingriffe Auswirkungen auf die Betriebssicherheit haben.
Deshalb können bekannte Schwachstellen in OT-Systemen teilweise länger bestehen bleiben, obwohl das Risiko bekannt ist. Hier kommen wir zu einer sehr grundsätzlichen Aussage:
✅ Wenn eine Schwachstelle nicht unmittelbar beseitigt werden kann, muss das Risiko soweit möglich durch andere Maßnahmen reduziert werden. Der Fachbegriff hierzu lautet: Kompensierende Maßnahmen.
Für OT sind diese besonderen Anforderungen an Performance, Zuverlässigkeit und Safety zentral und werden ausführlich im Guide to Operational Technology Security des NIST behandelt.
Kompensierende Schutzmaßnahmen
Kann ein Endpoint selbst nicht ausreichend geschützt werden, muss ein größerer Teil der Absicherung um das Gerät herum erfolgen. Dabei sind die in der folgenden Abbildung gezeigten Faktoren entscheidend. Klicke auf die Info-Buttons für mehr Informationen. Maximieren für bessere Lesbarkeit:
Schauen wir, ob du gut aufgepasst hast. Beantworte die folgenden Quizfragen: