
Antivirus, EDR und XDR

„Tom, der Virenscanner meldet keinen Fund, aber ein Rechner startet plötzlich PowerShell-Skripte, greift auf mehrere Server zu und verhält sich insgesamt ziemlich verdächtig. Wenn das kein Virus ist – was ist es dann?“
„Das ist genau die Herausforderung moderner Angriffe. Viele Angreifer nutzen heute legitime Werkzeuge und hinterlassen keine klassische Schadsoftware, die ein Antivirus-Programm erkennen könnte. Deshalb setzen Unternehmen zunehmend auf EDR- und XDR-Lösungen, die nicht nur Dateien prüfen, sondern das Verhalten von Systemen und Benutzern überwachen.“

Antivirus vs. Antimalware
Seit den Anfängen der Computertechnik versuchen Angreifer, Schadprogramme auf fremden Systemen auszuführen. Solche Programme können Daten stehlen, Systeme manipulieren, Benutzer ausspionieren oder ganze Netzwerke verschlüsseln.
Um diese Bedrohungen abzuwehren, wurden Antivirus- und Antimalware-Lösungen entwickelt. Sie gehören bis heute zu den grundlegenden Schutzmechanismen eines Endgeräts. Auf Windows ist der Windows Defender grundsätzlich vorhanden und aktiv, auch für Linux und MacOS gibt es entsprechende Lösungen.
In Unternehmensnetzwerken werden diese Endgeräteschutzlösungen häufig durch zentral verwaltete Sicherheitskomponenten ergänzt, die beispielsweise den E-Mail-Verkehr, Webzugriffe oder Dateidownloads auf Schadsoftware überprüfen und so eine zusätzliche Schutzebene bieten.
Die Begriffe Antivirus und Antimalware werden heute oft synonym verwendet. Ursprünglich konzentrierten sich Antivirus-Produkte auf die Erkennung klassischer Computerviren, die sich über eine Datei als Wirt selbst verbreiten und andere Dateien infizieren konnten.
Moderne Lösungen schützen jedoch vor einer Vielzahl unterschiedlicher Bedrohungen:
- Viren
- Würmer (Worms)
- Trojaner
- Spyware
- Adware
- Ransomware
- Rootkits
- Backdoors
- Keylogger
Deshalb wird heute häufig der umfassendere Begriff Antimalware verwendet. In der Praxis verwenden Hersteller jedoch oft weiterhin die Bezeichnung Antivirus, obwohl ihre Produkte längst deutlich mehr Funktionen bieten.
Ein Antivirus-Programm überwacht Dateien, Prozesse und Aktivitäten auf einem System und versucht, bekannte oder verdächtige Schadsoftware zu erkennen. Dabei kommen verschiedene Verfahren zum Einsatz:
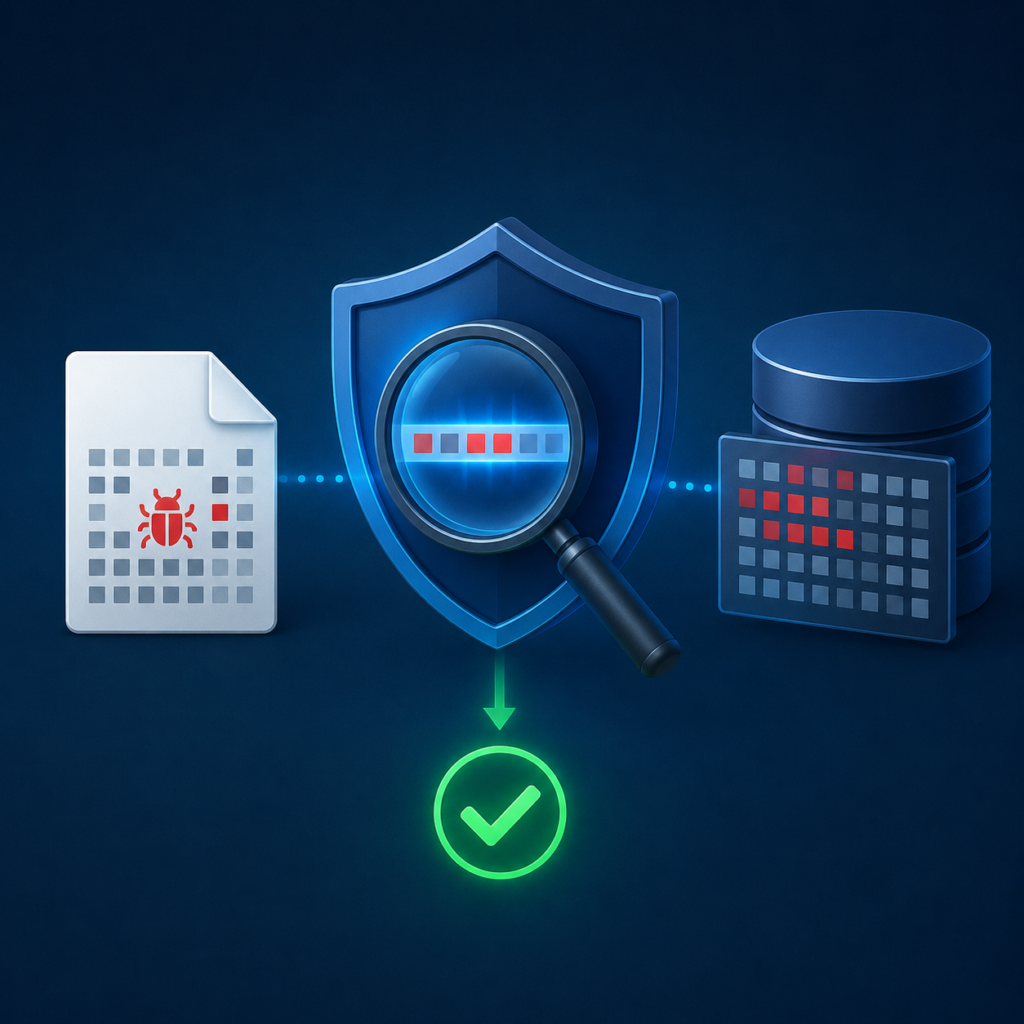
Die klassische Methode ist der Vergleich mit einer Signaturdatenbank.
Jede bekannte Schadsoftware besitzt charakteristische Merkmale – beispielsweise bestimmte Bytefolgen oder Hashwerte. Diese werden als Signaturen gespeichert.
Der Ablauf ist einfach:
- Datei wird geöffnet.
- Antivirus berechnet Merkmale der Datei.
- Vergleich mit Millionen bekannter Signaturen.
- Treffer = Datei wird als Malware erkannt.
Vorteile:
- sehr schnell
- nahezu keine Fehlalarme
- hohe Erkennungsrate bei bekannter Malware
Nachteile:
- unbekannte Schadsoftware wird nicht erkannt
- neue Malware benötigt zunächst eine aktualisierte Signatur
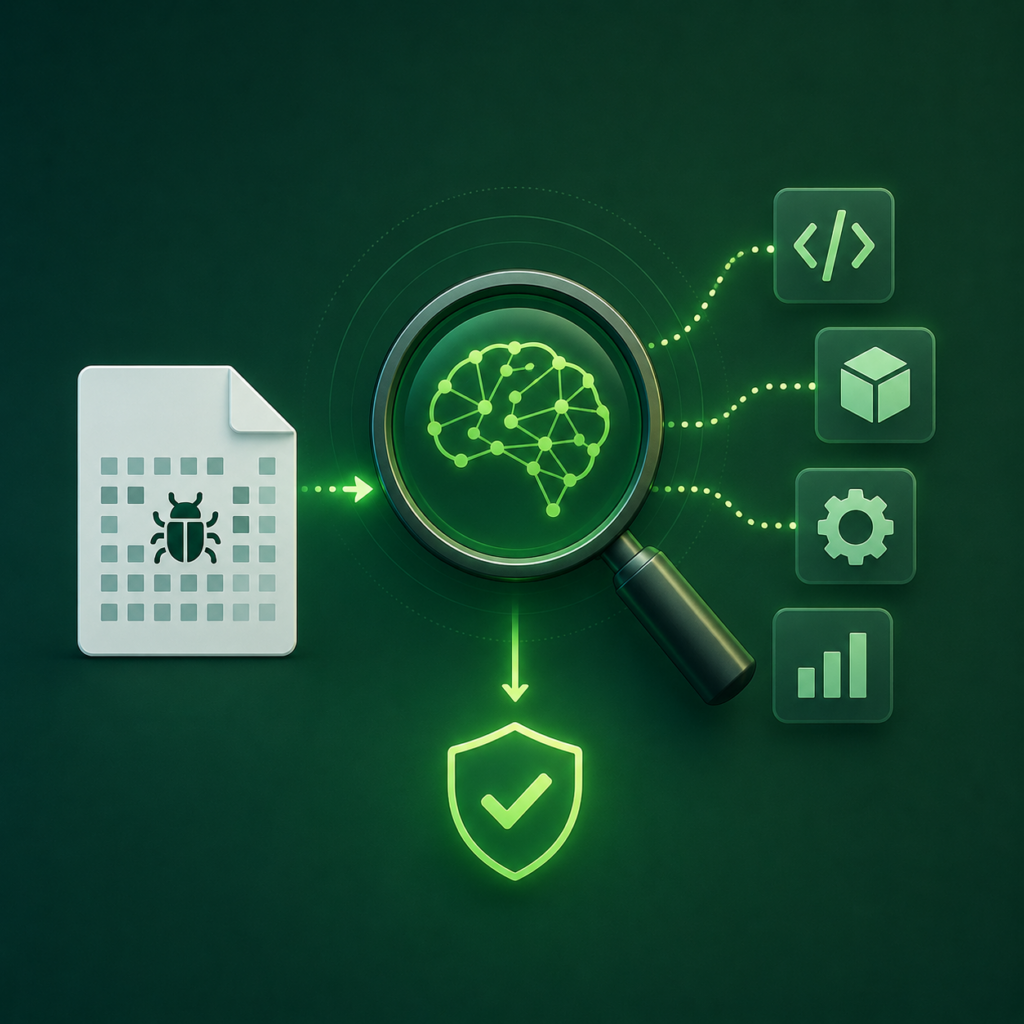
Angreifer verändern Malware häufig geringfügig, damit ihre Signatur nicht mehr erkannt wird. Deshalb untersucht die Heuristik den Aufbau einer Datei. In der Antiviren-Technologie bezeichnet Heuristik das Erkennen von Schadsoftware anhand verdächtiger Verhaltensmuster oder Programmcodes, anstatt nur nach bekannten Dateisignaturen zu suchen. Dabei sucht die Software nach verdächtigen Eigenschaften, beispielsweise:
- ungewöhnliche PE-Header
- verschleierter Programmcode (Obfuskation)
- selbstentpackende Programme
- ungewöhnliche API-Aufrufe
- eingebettete Shellcodes
- Manipulation von Speicherbereichen
Die Datei muss dabei häufig noch gar nicht ausgeführt werden. Statt einer exakten Signatur bewertet die Antivirensoftware, wie wahrscheinlich eine Datei schädlich ist.
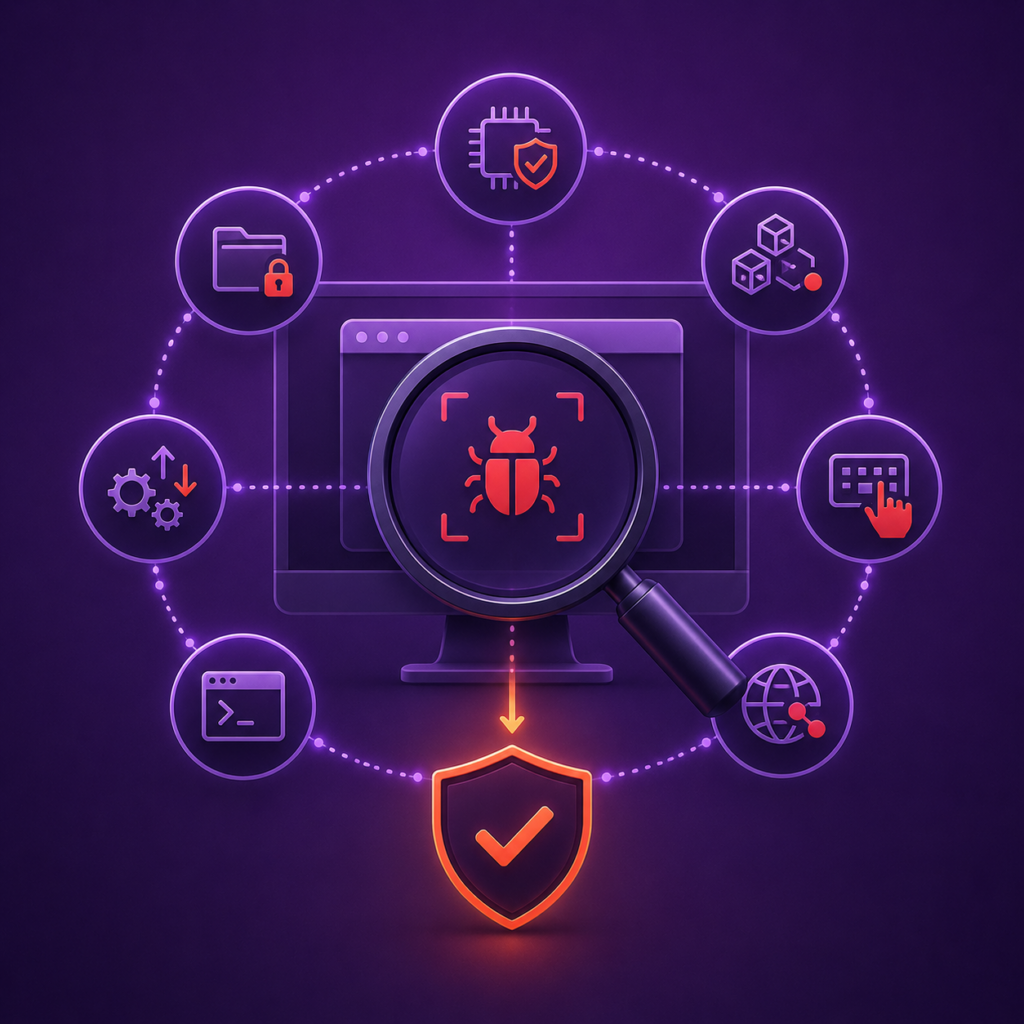
Noch aussagekräftiger ist das tatsächliche Verhalten eines Programms. Sobald eine Anwendung gestartet wird, überwacht der Virenscanner unter anderem:
- Werden ungewöhnlich viele Dateien verschlüsselt?
- Werden Prozesse anderer Programme manipuliert?
- Werden Registry-Einträge für Autostart erstellt?
- Werden Sicherheitsfunktionen deaktiviert?
- Werden Passwörter aus Browsern ausgelesen?
- Wird Schadcode in andere Prozesse eingeschleust?
- Werden ungewöhnliche Netzwerkverbindungen aufgebaut?
Ein einzelnes Verhalten muss noch keine Malware bedeuten. Treten jedoch mehrere verdächtige Aktionen gemeinsam auf, steigt die Wahrscheinlichkeit einer Kompromittierung erheblich.

Viele moderne Produkte prüfen zusätzlich den Ruf einer Datei in einer Cloud. Dazu wird beispielsweise der Hashwert einer Datei an den Hersteller übertragen. Dort wird geprüft:
- Ist die Datei bereits bekannt?
- Wurde sie bereits auf vielen Rechnern gesehen?
- Ist sie digital signiert?
- Wie alt ist sie?
- Von welchem Herausgeber stammt sie?
- Wurde sie bereits als Malware eingestuft?
Dadurch lassen sich neue Bedrohungen häufig deutlich schneller erkennen als allein über lokale Signaturen.
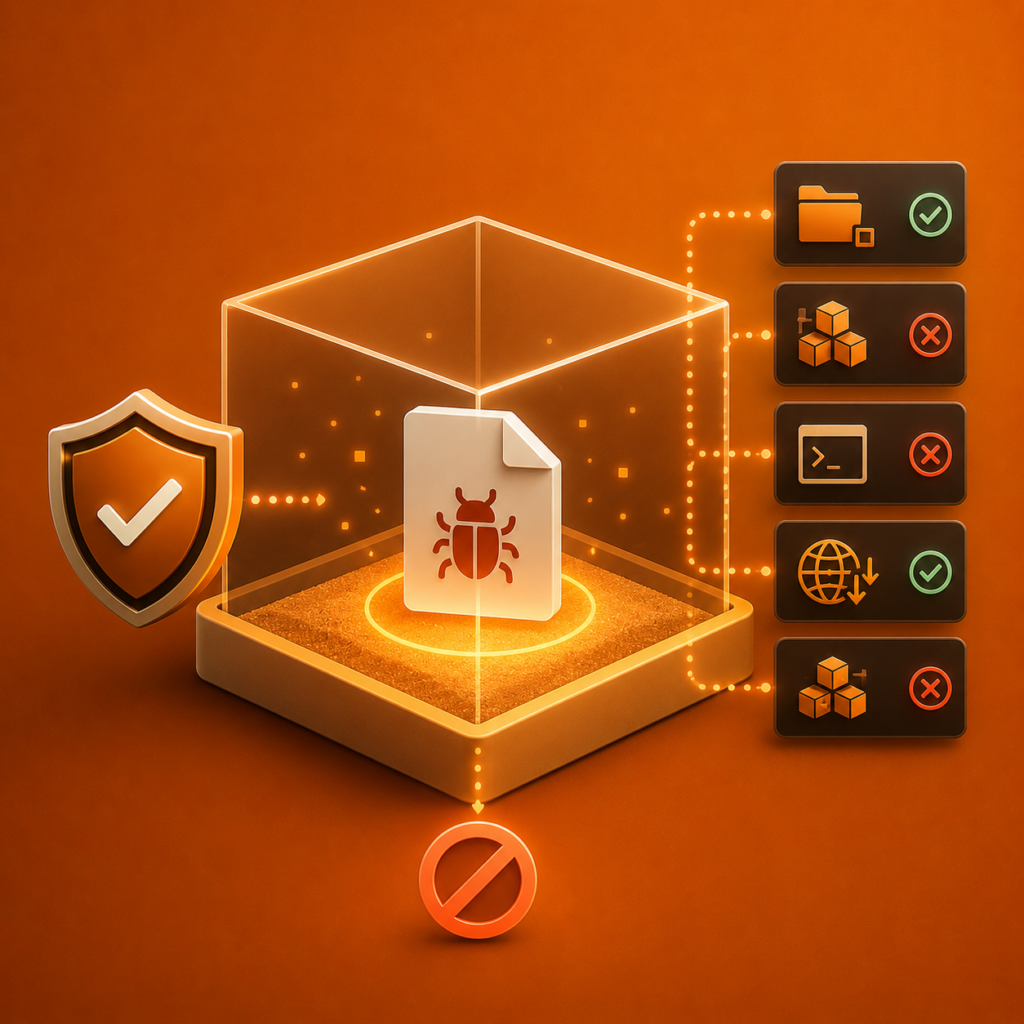
Ist eine Datei verdächtig, aber noch nicht eindeutig als Malware identifiziert, kann sie in einer isolierten Umgebung ausgeführt werden. Diese Sandbox simuliert einen normalen Computer in der Art einer virtuellen Maschine. Dort beobachtet die Sicherheitssoftware beispielsweise:
- Welche Dateien werden verändert?
- Welche Registry-Schlüssel werden angelegt?
- Werden Prozesse gestartet?
- Werden Netzwerkverbindungen aufgebaut?
- Wird versucht, Sicherheitsmechanismen zu umgehen?
Da die Sandbox vollständig isoliert ist, bleibt das eigentliche System geschützt.
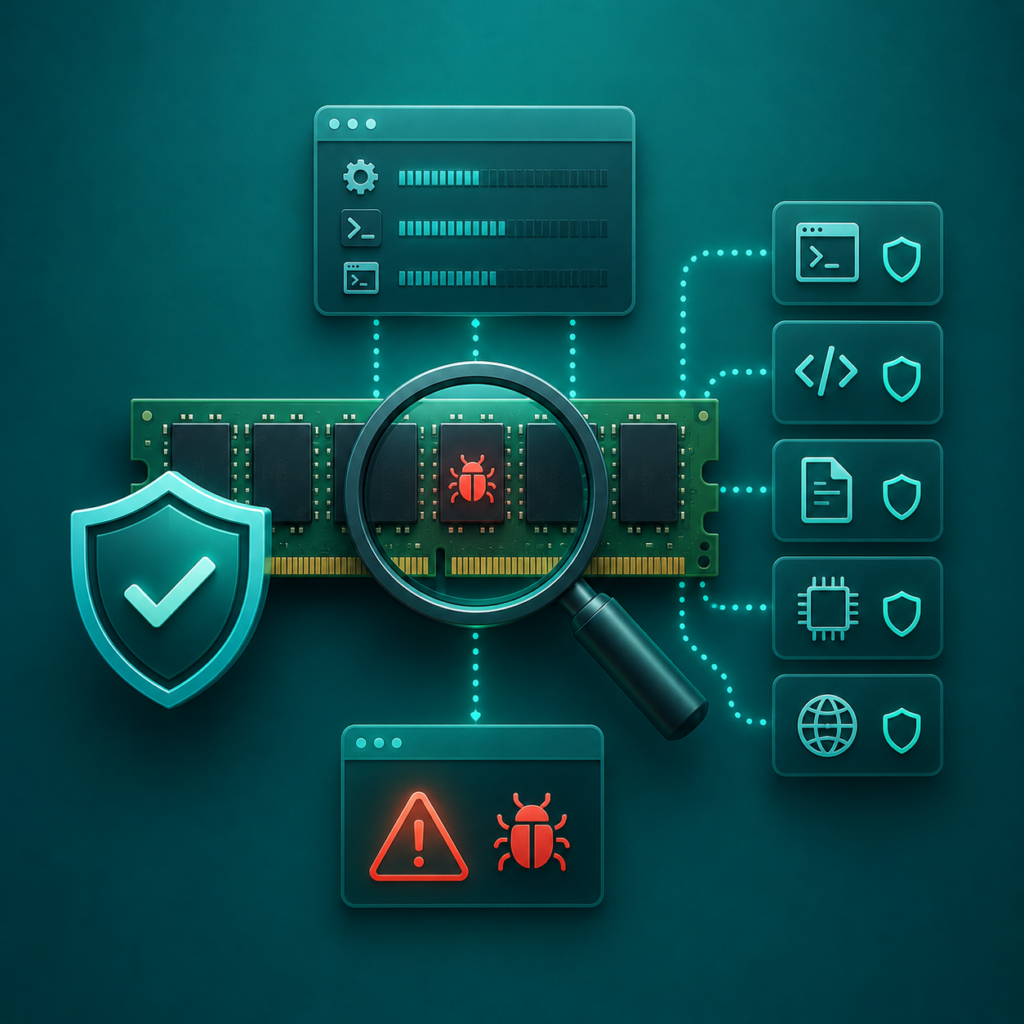
Nicht jede Malware liegt dauerhaft als Datei auf der Festplatte. Dateilose Angriffe (Fileless Malware) arbeiten häufig ausschließlich im Arbeitsspeicher. Deshalb überwachen moderne Antivirenlösungen auch:
- Speicherbereiche laufender Prozesse
- PowerShell- oder andere Skript-Ausführungen
- Makros
- WMI-Aufrufe
- DLL-Injections
- Reflective DLL Loading
- Process Hollowing (Prozessmanipulation)
Dadurch lassen sich auch Angriffe erkennen, die niemals eine klassische Schadsoftware-Datei auf der Festplatte speichern.
Wie du siehst, stehen heutigen Antimalware-Lösungen eine Vielzahl an Analysemöglichkeiten zur Verfügung. Wird Malware entdeckt, kann das Programm auf verschiedene Arten damit umgehen:
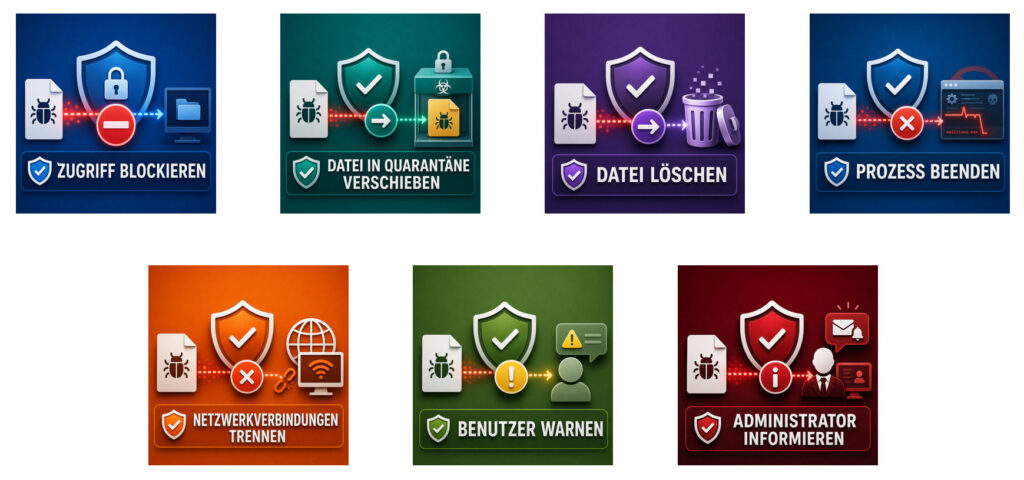
In vielen Fällen kann das Verhalten konfiguriert werden. Unternehmenslösungen melden den Vorfall häufig zusätzlich an eine zentrale Management-Konsole oder ein SIEM-System.
Grenzen von Antiviren-Software
Trotz moderner Technologien bietet Antivirensoftware keinen vollständigen Schutz. Hochentwickelte Angriffe (Advanced Persistent Threats, APTs), Zero-Day-Exploits oder speziell für ein einzelnes Unternehmen oder Szenario entwickelte Malware können Erkennungsmechanismen umgehen. Zudem erfolgen viele Angriffe heute über legitime Werkzeuge wie PowerShell, WMI oder Fernwartungssoftware, ohne klassische Malware-Dateien einzusetzen.
Deshalb ist Antivirensoftware nur eine Schutzschicht innerhalb eines mehrstufigen Sicherheitskonzepts (Defense in Depth). Erst das Zusammenspiel mit Maßnahmen wie Patch-Management, sicheren Berechtigungskonzepten, Multi-Faktor-Authentifizierung, Netzwerksegmentierung, EDR/XDR-Lösungen und der Sensibilisierung der Benutzer sorgt für ein hohes Sicherheitsniveau.
Das bringt uns direkt zu unserem nächsten Thema:
Endpoint Detection and Response (EDR)
Während klassische Antiviren-Software und moderne Antimalware-Lösungen in erster Linie darauf abzielen, Schadsoftware zu erkennen und zu blockieren, geht EDR (Endpoint Detection and Response) einen entscheidenden Schritt weiter.
EDR überwacht Endgeräte kontinuierlich, zeichnet sicherheitsrelevante Ereignisse auf und analysiert deren Zusammenhänge. Dadurch können auch Angriffe erkannt werden, die klassische Antivirenlösungen umgehen oder zunächst unauffällig erscheinen. Moderne Angriffe bestehen häufig nicht mehr aus einer einzelnen Malware-Datei. Stattdessen setzen Angreifer auf Techniken wie:
- dateilose Angriffe (Fileless Malware)
- PowerShell- und WMI-Missbrauch
- Process Hollowing (Prozessmanipulation)
- DLL-Injection
- Credential Dumping
- Lateral Movement
- Living-off-the-Land-Techniken (LoL) – Verwendung von „Bordmitteln“
Diese Angriffe verwenden häufig legitime Windows-Werkzeuge und hinterlassen kaum klassische Malware-Dateien, die eine Antivirenlösung anhand einer Signatur erkennen könnte. EDR konzentriert sich daher weniger auf einzelne Dateien als auf das gesamte Verhalten eines Endgeräts.
Wie arbeitet EDR?
Auf jedem geschützten Endgerät läuft ein sogenannter EDR-Agent. Dieser überwacht kontinuierlich sicherheitsrelevante Aktivitäten wie:
- gestartete Prozesse
- Speicherzugriffe
- Dateioperationen
- Registry-Änderungen
- Benutzeranmeldungen
- Netzwerkverbindungen
- PowerShell- und Skriptausführungen
- Änderungen an Diensten oder Autostart-Einträgen
Alle diese Ereignisse werden protokolliert und an eine zentrale EDR-Plattform übermittelt. Der größte Unterschied zu einer klassischen Antivirensoftware besteht darin, dass EDR Zusammenhänge erkennt. Während eine Antivirensoftware häufig einzelne Aktionen bewertet, betrachtet EDR die komplette Angriffskette.
Beispiel: Die folgende Ereignisfolge tritt auf:
– Ein Benutzer öffnet einen E-Mail-Anhang
– Microsoft Word startet PowerShell
– PowerShell lädt ein Skript aus dem Internet
– Das Skript liest Zugangsdaten aus dem Speicher
– Anschließend wird eine Verbindung zu einem unbekannten Server aufgebaut
Jede dieser Aktionen für sich könnte noch legitim sein. Die Kombination aller Ereignisse deutet jedoch stark auf einen Angriff hin.
EDR arbeitet überwiegend verhaltensbasiert. Es bewertet beispielsweise:
- ungewöhnliche Prozessketten
- verdächtige Eltern-Kind-Beziehungen von Prozessen
- Speicherinjektionen
- Manipulation anderer Prozesse
- ungewöhnliche Administratoraktivitäten
- plötzliches Verschlüsseln vieler Dateien
- Kommunikation mit bekannten Command-and-Control-Servern
- auffällige Authentifizierungsereignisse
Exkurs: UEBA – auffälliges Verhalten erkennen
Bei der Verhaltensanalyse wird nicht nur geprüft, ob eine bestimmte Aktivität grundsätzlich verdächtig ist. Moderne Sicherheitslösungen können zusätzlich berücksichtigen, was für einen bestimmten Benutzer oder ein bestimmtes System normalerweise üblich ist.
Dieses Prinzip wird als UEBA (User and Entity Behavior Analytics) bezeichnet. Dabei wird typisches Verhalten von Benutzern und anderen Entitäten wie Endgeräten oder Servern analysiert. Deutliche Abweichungen von diesem Verhalten können auf ein kompromittiertes Konto oder einen Angriff hinweisen.
Beispiel: Ein Benutzer greift normalerweise tagsüber auf wenige interne Systeme zu. Meldet sich sein Konto plötzlich nachts an und greift innerhalb kurzer Zeit auf zahlreiche Server und große Datenmengen zu, kann dies einen Alarm auslösen.
UEBA-Funktionen finden sich heute beispielsweise in EDR-, XDR- und SIEM-Lösungen. Dadurch erkennt EDR häufig auch völlig neue Schadsoftware, für die noch gar keine Signatur existiert.
Ein weiterer großer Vorteil von EDR ist die umfangreiche Protokollierung. Sicherheitsverantwortliche können später nachvollziehen:
– Wann begann der Angriff?
– Welcher Benutzer war betroffen?
– Welche Programme wurden gestartet?
– Welche Dateien wurden verändert?
– Welche Netzwerkverbindungen wurden aufgebaut?
– Auf welche Systeme hat sich der Angreifer ausgebreitet?
Dadurch eignet sich EDR nicht nur zur Erkennung, sondern auch zur Untersuchung eines Sicherheitsvorfalls.
Reaktionsmöglichkeiten von EDR
Der zweite Bestandteil von EDR ist das Response. Erkennt das System einen Angriff, kann es automatisch reagieren. Je nach Produkt sind beispielsweise folgende Maßnahmen möglich, die teilweise über die Möglichkeiten von klassischen Antimalware-Lösungen hinausgehen:
- Prozess beenden
- Datei isolieren
- Endgerät vom Netzwerk trennen
- Benutzerkonto sperren
- Speicherabbild sichern
- weitere Untersuchungen starten
- Administrator benachrichtigen
Dadurch kann ein Angriff oft gestoppt werden, bevor er sich im Netzwerk ausbreitet.
EDR ersetzt in der Regel nicht die Antiviren- oder Antimalware-Lösung, sondern ergänzt sie. Während Antimalware bekannte und viele unbekannte Schadprogramme bereits beim Zugriff oder der Ausführung blockiert, überwacht EDR das Endgerät dauerhaft auf verdächtige Aktivitäten und Angriffsmuster. Gemeinsam bilden beide Technologien eine deutlich stärkere Verteidigungsschicht gegen moderne Cyberangriffe als jede Lösung für sich allein.
💡 HIDS und HIPS – die klassischen Vorläufer
– HIDS (Host-based Intrusion Detection System) überwacht ein einzelnes Endgerät auf verdächtige Aktivitäten und Veränderungen und erzeugt bei erkannten Auffälligkeiten einen Alarm.
– HIPS (Host-based Intrusion Prevention System) geht einen Schritt weiter: Es kann erkannte verdächtige Aktivitäten nicht nur melden, sondern auch automatisch blockieren oder unterbinden.
Viele dieser Funktionen sind heute Bestandteil moderner Endpoint-Security- und EDR-Lösungen, die zusätzlich umfangreiche Telemetrie, Verhaltensanalyse und zentrale Untersuchungs- und Reaktionsmöglichkeiten bieten.
Extended Detection and Response (XDR)
Während Antimalware einzelne Endgeräte schützt und EDR Aktivitäten auf Endgeräten überwacht, erweitert XDR diesen Ansatz auf die gesamte IT-Infrastruktur.
XDR sammelt und analysiert Sicherheitsereignisse aus unterschiedlichen Quellen und setzt sie miteinander in Beziehung. Dadurch lassen sich auch komplexe Angriffe erkennen, die sich über mehrere Systeme oder Sicherheitsbereiche erstrecken.
EDR liefert wertvolle Informationen über einzelne Endgeräte. Moderne Angriffe betreffen jedoch selten nur einen Computer. Ein Angreifer könnte beispielsweise:
- eine Phishing-E-Mail versenden
- Zugangsdaten stehlen
- sich über das VPN anmelden
- sich im Netzwerk seitlich ausbreiten (Lateral Movement)
- Daten aus einer Cloud-Anwendung herunterladen
- und anschließend Informationen an einen externen Server übertragen
Jedes einzelne Sicherheitssystem erkennt dabei möglicherweise nur einen kleinen Teil des Angriffs. XDR führt diese Informationen zusammen und erkennt die komplette Angriffskette.
Wie arbeitet XDR?
XDR empfängt kontinuierlich Ereignisse aus verschiedenen Sicherheitslösungen und zentralisiert sie in einer gemeinsamen Analyseplattform. Typische Datenquellen sind:
- EDR-Agenten auf Endgeräten
- Firewalls
- Netzwerk-Sensoren (NDR)
- E-Mail-Sicherheitslösungen
- Identity- und IAM-Systeme
- Cloud-Sicherheitslösungen
- Proxy-Server
- DNS- und Webfilter
- SIEM- oder Log-Systeme
Dadurch entsteht ein umfassendes Bild der Sicherheitslage im gesamten Unternehmen. Der größte Vorteil von XDR besteht darin, dass Ereignisse aus unterschiedlichen Bereichen automatisch miteinander verknüpft (korreliert) werden.
Zentrale Sicht auf den Angriff
Ein weiterer Vorteil von XDR ist die einheitliche Darstellung aller Sicherheitsereignisse. Statt Warnmeldungen aus vielen unterschiedlichen Produkten zu analysieren, erhalten Administratoren eine konsolidierte Übersicht:
- Wo begann der Angriff?
- Welche Systeme sind betroffen?
- Welche Benutzerkonten wurden missbraucht?
- Welche Daten wurden möglicherweise abgegriffen?
- Welche Gegenmaßnahmen wurden bereits automatisch durchgeführt?
Dadurch werden Sicherheitsvorfälle schneller erkannt und effizienter bearbeitet.
Antimalware, EDR und XDR bauen aufeinander auf und ergänzen sich. Antimalware schützt vor bekannter und unbekannter Schadsoftware, EDR überwacht das Verhalten einzelner Endgeräte und erkennt dort komplexe Angriffe.
XDR erweitert diesen Ansatz auf die gesamte IT-Umgebung, indem Ereignisse aus Endgeräten, Netzwerken, Identitätssystemen, Cloud-Diensten und weiteren Sicherheitslösungen zusammengeführt und als zusammenhängender Sicherheitsvorfall bewertet werden. Dadurch können auch mehrstufige Angriffe erkannt und zentral koordiniert abgewehrt werden.