
Patch Management

„Auf meinem privaten Rechner installiere ich Updates meistens einfach, sobald Windows mich dazu auffordert. In einem Unternehmen mit hunderten Endgeräten kann man das doch eigentlich genauso machen – automatische Updates aktivieren und fertig, oder?“
„Ganz so einfach ist es leider nicht. Updates können Sicherheitslücken schließen, aber auch Anwendungen beeinträchtigen oder sogar Systeme außer Betrieb setzen. Patch Management bedeutet deshalb nicht nur, Updates zu installieren. Wir müssen wissen, welche Systeme betroffen sind, Risiken bewerten, Updates priorisieren, ihre Verteilung steuern und anschließend kontrollieren, ob sie tatsächlich erfolgreich installiert wurden.“

Betriebssysteme und Anwendungen bestehen aus Millionen von Zeilen Programmcode. Fehler lassen sich dabei kaum vollständig vermeiden. Manche Fehler beeinträchtigen lediglich die Funktion einer Software, andere führen zu Schwachstellen, die von Angreifern ausgenutzt werden können.
Wird eine solche Schwachstelle entdeckt, stellt der Hersteller häufig eine korrigierte Softwareversion bereit – einen Patch bzw. ein Update. Das Problem: Mit der Veröffentlichung einer Sicherheitslücke beginnt häufig ein Wettlauf. Die folgende Abbildung verdeutlicht dies. Klicke auf die Abbildung, um sie für eine bessere Lesbarkeit zu maximieren:

Ziel ist es, dem Angreifer immer einen Schritt voraus zu sein. Schnelleres und strukturiertes Patch Management verkürzt das Zeitfenster, in dem Angriffe erfolgreich sein können. Es ist daher wesentlicher Bestandteil der präventiven Wartung und Absicherung von IT-Systemen.
Was ist ein Patch?
Der Begriff Patch bezeichnet eine Änderung an bereits installierter Software. Ein Patch kann beispielsweise:
- eine Sicherheitslücke schließen
- einen Programmfehler beheben
- die Stabilität verbessern,Kompatibilitätsprobleme beseitigen
- vorhandene Funktionen verändern bzw. erweitern.
Im Alltag werden die Begriffe Patch und Update häufig weitgehend synonym verwendet. Im Security-Kontext interessieren uns insbesondere Security Patches – also Aktualisierungen, mit denen bekannte Sicherheitsprobleme behoben werden. Auf einem typischen Unternehmensendgerät können zahlreiche Komponenten betroffen sein. Dazu zählen Betriebssystem, Anwendungen, Treiber, Firmware, Security-Software oder auch Laufzeitumgebungen.
Was bedeutet Patch Management?
Auf einem privaten Computer kann es genügen, automatische Updates zu aktivieren. In einer Unternehmensumgebung entstehen zusätzliche Anforderungen. In größeren IT-Umgebungen sollten Patches nicht ungeprüft auf allen betreffenden Geräten installiert werden. Das Update könnte beispielsweise:
- eine geschäftskritische Anwendung beeinträchtigen,
- mit einem bestimmten Gerätetreiber inkompatibel sein,
- einen Neustart erfordern,
- während einer wichtigen Präsentation installiert werden oder
- auf einigen Endgeräten überhaupt nicht erfolgreich installiert werden.
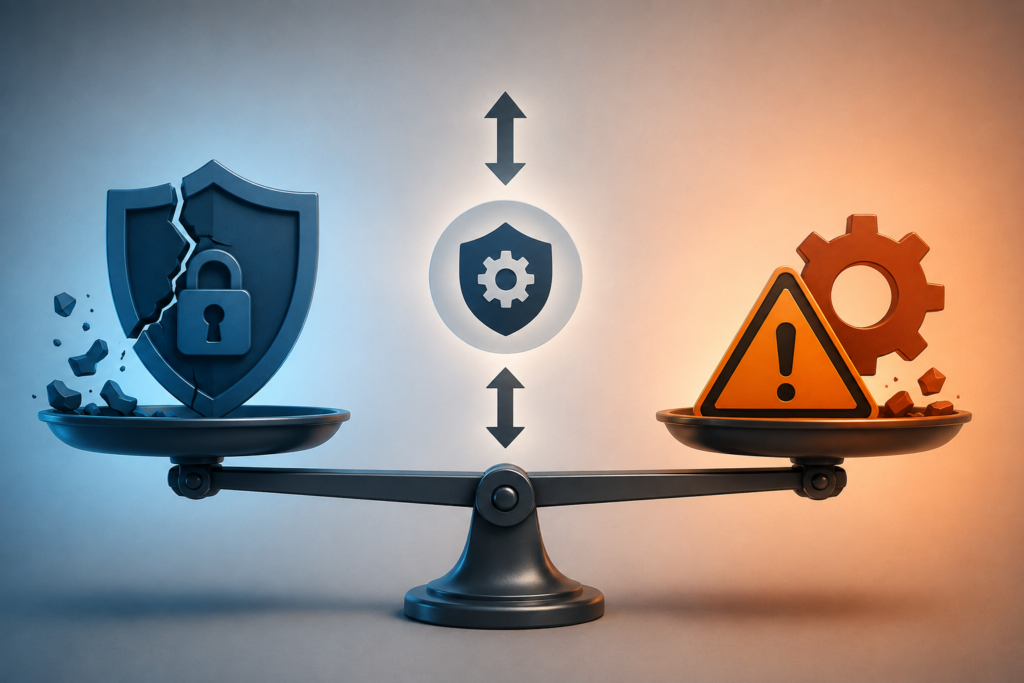
Patch Management versucht daher zwei Risiken miteinander in Einklang zu bringen:
- Sicherheitsrisiko durch zu spätes Patchen
- Betriebsrisiko durch fehlerhafte oder unkontrollierte Updates
Daher sollte ein guter Patch-Management-Prozess neue Patches vor der breiten Verteilung nach Möglichkeit testen und eine zentral gesteuerte, weitgehend automatisierte Verteilung ermöglichen.
Der Patch Management-Prozess
Professionelles Patch Management lässt sich als wiederkehrender Prozess betrachten. Klicke auf das Symbol oben rechts zum Maximieren der Ansicht und auf die Info-Buttons für weitere Informationen:
Typische Herausforderung beim Patchen
Auch in einem guten Patch Management-Prozess können bestimmte Dinge schieflaufen. Hierzu gehören die folgenden:
Eine vorhandene Geschäftsanwendung funktioniert nach der Aktualisierung nicht mehr korrekt. Das Update muss eventuell zurückgenommen oder die Anwendung angepasst werden.
Der Patch wurde zwar heruntergeladen, die eigentliche Aktualisierung wird aber erst nach einem Neustart abgeschlossen. Benutzer verschieben diesen möglicherweise über Tage.
Ein Notebook befand sich während des Rollouts außerhalb des Unternehmensnetzes oder war ausgeschaltet und hat das Update nicht erhalten.
Ein Patch wird verteilt, kann auf einzelnen Systemen jedoch aufgrund technischer Probleme nicht installiert werden.
Eine bekannte Schwachstelle besitzt noch keinen Hersteller-Patch. In diesem Fall können vorübergehende Schutzmaßnahmen erforderlich sein, etwa das Deaktivieren einer gefährdeten Funktion oder die Einschränkung der Erreichbarkeit.
Daher kommt gerade den letzten beiden Prozessschritten des Patch-Management-Kreislaufs eine große Bedeutung zu. Nach dem Rollout müssen:
- der Installationserfolg verifiziert und fehlgeschlagene oder ausstehende Installationen gegebenenfalls erneut durchgeführt werden,
- die Ergebnisse dokumentiert werden, sodass der aktuelle Patchstand und noch offene Maßnahmen nachvollziehbar sind.
Patch Management in der Praxis
In der Praxis gibt es mehrere technische Modelle, die wichtigsten stellen wir dir nachfolgend vor:

Die einfachste Möglichkeit besteht darin, die Updatefunktionen des Betriebssystems und der installierten Anwendungen direkt zu verwenden. Dazu gehören beispielsweise Windows Update, Linux-Paketmanager oder die automatischen Updatefunktionen von Browsern.
Diese Variante ist einfach umzusetzen und kann insbesondere bei wenigen Endgeräten ausreichend sein. Mit zunehmender Anzahl von Geräten wird jedoch die zentrale Steuerung und Kontrolle des Patchstands wichtiger.
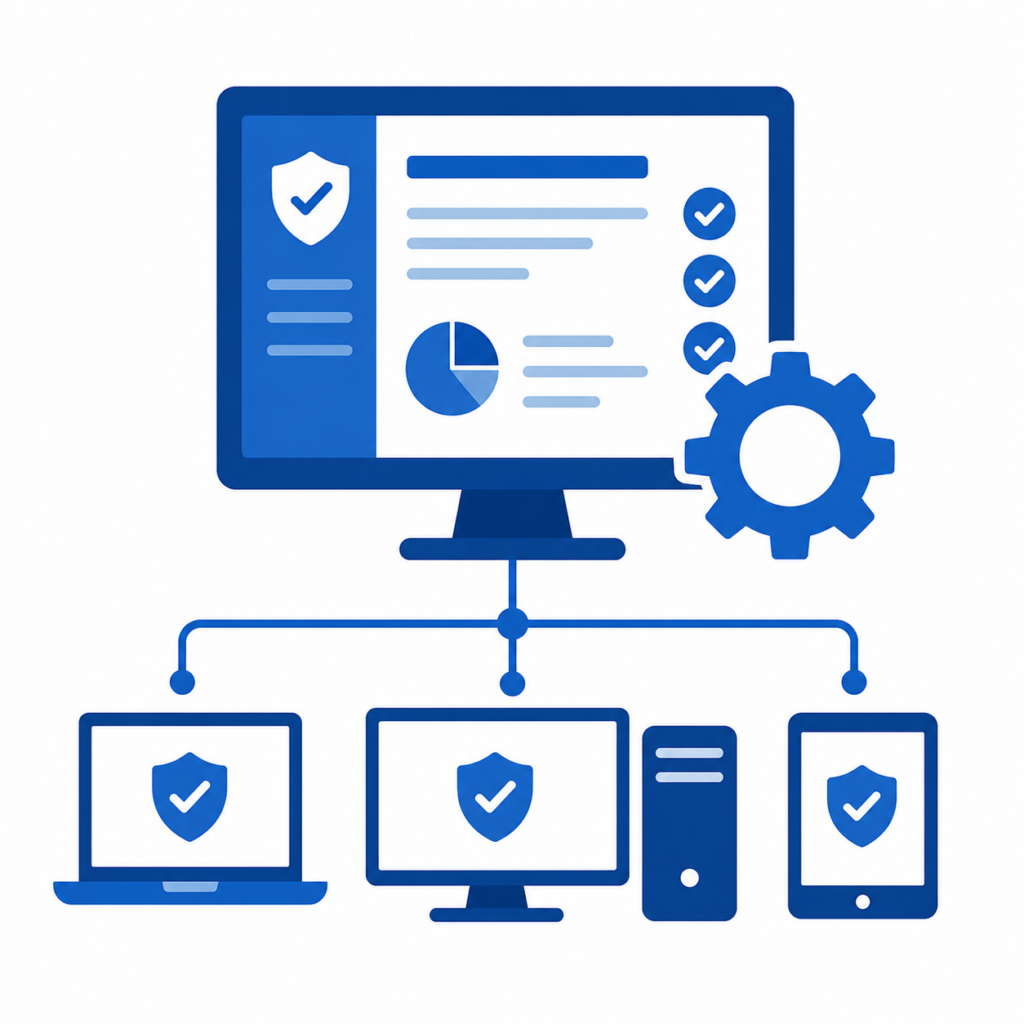
In Unternehmensumgebungen können Endgeräte über eine zentrale Managementplattform verwaltet werden. Administratoren legen dort Richtlinien für Updates fest und können beispielsweise bestimmen, wann und auf welchen Gerätegruppen bestimmte Aktualisierungen installiert werden.
Dadurch lassen sich auch gestaffelte Rollouts realisieren: Ein Patch wird zunächst auf einer Pilotgruppe installiert und anschließend schrittweise für weitere Endgeräte freigegeben.
Die Plattform liefert zudem Statusinformationen zurück. So lässt sich zentral erkennen, welche Geräte erfolgreich aktualisiert wurden und wo beispielsweise Installationsfehler oder ausstehende Neustarts vorliegen.
Beispiele hierfür sind Microsoft Intune oder Omnissa Workspace ONE.

Spezialisierte Patch-Management-Lösungen können neben Betriebssystemupdates häufig auch Anwendungen unterschiedlicher Hersteller erfassen und aktualisieren.
Die zentrale Plattform ermittelt beispielsweise, auf welchen Endgeräten eine verwundbare Softwareversion installiert ist. Administratoren können entsprechende Patches bewerten und freigeben, deren Verteilung steuern und anschließend den Installationserfolg kontrollieren.
Das ist insbesondere in heterogenen Umgebungen relevant: Ein vollständig aktualisiertes Betriebssystem bedeutet nicht automatisch, dass auch sämtliche installierten Anwendungen aktuell sind.
Beispiele hierfür sind ManageEngine Patch Manager Plus oder HCL BigFix.
Die Unterschiede sind in der Praxis eher fließend und ohne starre Abgrenzung.