
Security Baselines und Standardisierung

„Mir ist klar, dass jedes Endgerät eigene Angriffsflächen hat – aber müssten wir dann nicht eigentlich jedes System individuell absichern statt alles zu standardisieren?“
„Gerade weil die Unterschiede existieren, definieren wir für jeden Gerätetyp eine sichere Baseline – Standardisierung sorgt dafür, dass diese Härtung konsistent umgesetzt wird und nicht durch individuelle Abweichungen neue Schwachstellen entstehen.“

Security Baselines und Standardisierung sind ein zentrales Fundament der Endgerätesicherheit. Es geht darum, für jeden Endgerätetyp einen definierten, gehärteten Soll-Zustand festzulegen und diesen konsistent sowie möglichst automatisiert durchzusetzen.
Security Baselines
Eine Security Baseline ist eine vordefinierte, sicher konfigurierte Ausgangskonfiguration für ein System. Typischerweise wird folgendes festgelegt:
- Deaktivierung unnötiger Dienste und Schnittstellen
- Sichere Konfiguration von Betriebssystem und Anwendungen
- Aktivierte Sicherheitsmechanismen (z. B. Firewall, Logging, Härtung)
- Vorgaben für Benutzerrechte (Stichwort: Least Privilege)
- Update- und Patch-Policies
Das Ziel ist es, die betreffenden Systeme vom Start an in einem sicheren Zustand zu halten (engl. known good state). Eine Security Baseline wird nicht „frei Hand“ erstellt, sondern typischerweise aus etablierten Sicherheitsstandards abgeleitet, technisch modelliert und automatisiert ausgerollt. Dabei kommen spezialisierte Tools und Frameworks zum Einsatz.
Beispiel: Die NovaHealth Solutions AG beschäftigt rund 150 Mitarbeiter und nutzt eine moderne IT-Umgebung mit:
- Windows-Clients (Windows 11)
- Microsoft 365
- Cloud-Diensten
- Entwickler-Systemen
In der Praxis zeigt sich jedoch ein Problem: Jeder Arbeitsplatzrechner ist unterschiedlich konfiguriert. Das führt zu uneinheitlichen Sicherheitsniveaus, erhöhtem Risiko für Angriffe und einem hohen Verwaltungsaufwand für die IT.
Daher entscheidet das Security-Team, dass es erforderlich ist, eine Security Baseline zur Definition von Mindest-Sicherheitsstandards und Standardisierung zur einheitlichen Umsetzung auf allen Arbeitsplatz-Computern einzuführen. Es werden folgende Festlegungen getroffen:
- Passwortrichtlinie: Für alle Benutzerkonten sind mindestens 12 Zeichen, komplexe Passwörter und eine temporäre Kontosperrung nach 5 Fehlversuchen erforderlich.
- Systemhärtung: Jeder Client wird einheitlich abgesichert, das bedeutet: Firewall ist immer aktiviert, USB-Ports sind eingeschränkt und Administratorrechte werden nur für das für die Clients zuständige IT-Team gewährt.
- Update-Management: Automatische Updates sind aktiviert, maximale Verzögerung ist sieben Tage. Die Updates müssen zuvor getestet werden
- Software-Standardisierung: Bestimmte Software ist erlaubt, z.B. Microsoft Office und defnierte Unternehmens-Tools, andere nicht – insbesondere unbekannte Software und die eigenständige Installation durch Benutzer (Stichwort: Shadow IT, siehe unten)
- Technische Umsetzung: Die Baseline-Konfiguration wird zentral ausgerollt und durch die IT verwaltet. Sie wird automatisch angewendet bei neuen Geräten
Shadow IT bezeichnet IT-Systeme, Software oder Services, die Mitarbeiter nutzen, ohne dass die offizielle IT-Abteilung davon weiß oder sie freigegeben hat. Dadurch liegen Daten und Systeme außerhalb der Kontrolle der IT-Abteilung, es gibt keine geprüften Sicherheitsstandards und es entstehen potenzielle Sicherheitslücken durch nicht-konforme und unsichere Systeme oder Software.
Dieses Beispiel ist stark vereinfacht. In der Praxis werden deutlich mehr Festlegungen getroffen, um Endgeräte abzusichern, wie du gleich noch erfahren wirst.
Aus der Security Baseline wird eine Baseline Configuration für das konkrete System abgeleitet. Sie beschreibt den festgelegten Soll-Zustand der Konfiguration. In der Praxis werden die Begriffe Security Baseline und Baseline Configuration allerdings häufig nicht trennscharf verwendet.
Tools und Frameworks für Baseline Configuration
Für fast jedes IT-System gibt es entweder vom Hersteller oder von anderen Organisationen entsprechende Tools oder Frameworks, die dir dabei helfen, eine passende Security Baseline bzw. Baseline Configuration zu erstellen. Nachfolgend stellen wir dir einige kurz vor:
Center for Internet Security (CIS)
Der Quasi-Standard für technische Baselines. Das CIS veröffentlicht für diverse IT-Systeme, Produkte und Software sogenannte Benchmarks mit umfassenden und sehr detaillierten Konfigurationsanleitungen zur Erstellung einer Security Baseline.

Diese Dokumente sind für Cloud-Provider, Betriebssysteme, Desktop-Software, mobile Geräte und andere Komponenten verfügbar. So existiert z.B. auch ein Benchmark-Dokument für Debian Linux mit über 1000 Seiten.
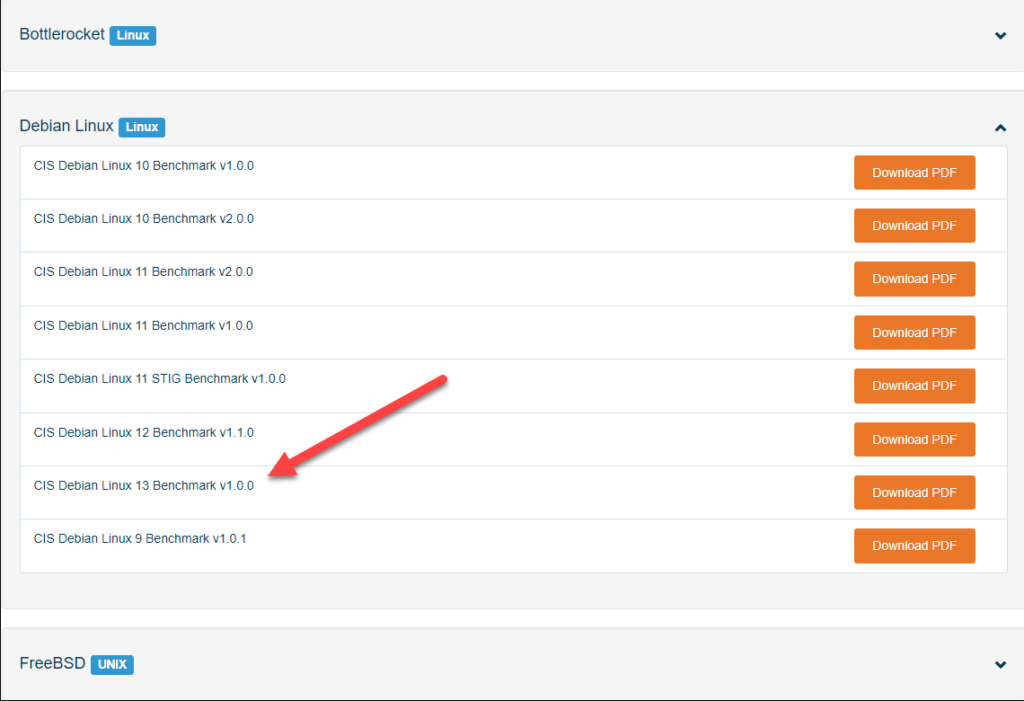
Auf der Webpräsenz des CIS existieren noch diverse weitere Materialien rund um die IT-Sicherheit, daher ist sie einer der wichtigsten Anlaufpunkte für viele Sicherheitsverantwortliche.
BSI IT-Grundschutz
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) stellt mit IT-Grundschutz-Kompendium ein Baustein-basiertes Framework zur Verfügung, um alle relevanten Sicherheitsaspekte zu einem Thema zu beleuchten. Es hat insbesondere in der DACH-Region große Bedeutung.
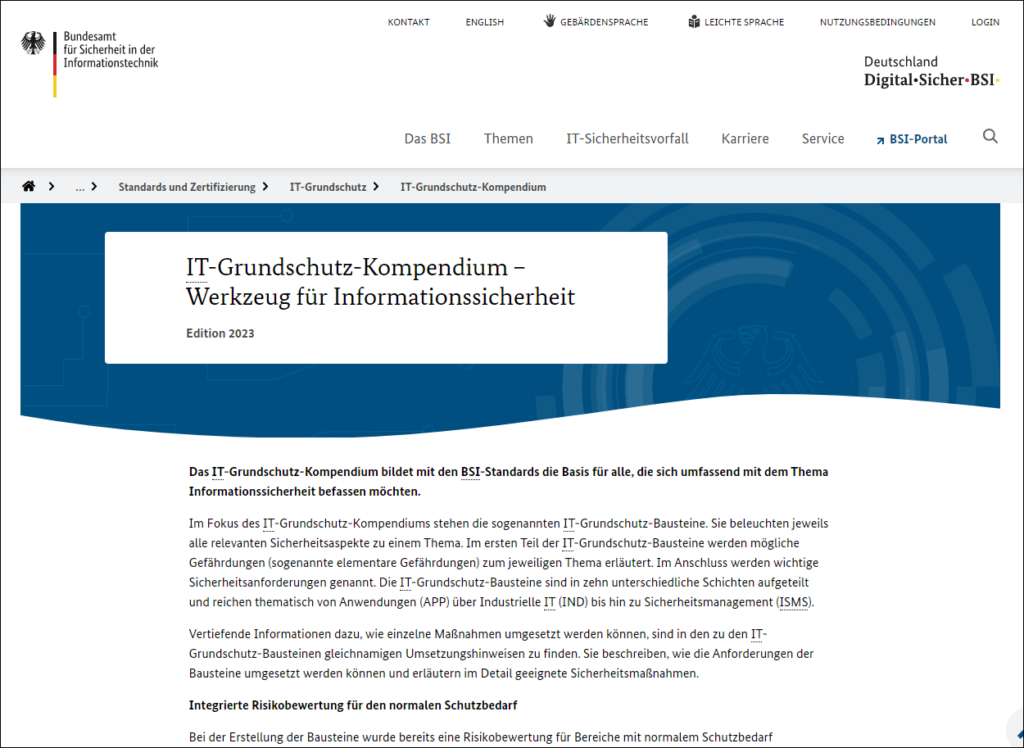
Wir haben bereits im Kursmodul B1 im Rahmen der Security-Frameworks über den IT-Grundschutz gesprochen. Die Bausteine ermöglichen ein sehr strukturiertes Vorgehen und beziehen sich nicht nur auf Security Baselines, sondern alle Aspekte für den Betrieb der IT-Sicherheit. Die nächste Version des klassischen IT-Grundschutz-Kompendiums wird als Grundschutz++ bezeichnet und gestaltet das Framework moderner, praxisnäher und zukunftssicher machen.
Weitere Frameworks und Tools
Ebenso wie den IT-Grundschutz haben wir dir auch die folgenden Frameworks bereits in B1 vorgestellt:
- National Institute of Standards and Technology (NIST): Stellt Dokumente zur Verfügung, die insbesondere für Compliance & Governance geeignet sind (z.B. NIST SP 800-53). Der Ansatz ist dabei eher kontrollbasiert als technisch detailliert.
- International Organization for Standardization (ISO 27001 / 27002): Managementsystem für IT-Sicherheit. Definiert was umgesetzt werden soll, nicht wie und ist daher als strategische Grundlage für Baselines nützlich.
Für die Erstellung der Baseline Configuration gibt es diverse Tools, die bei der ganz konkreten Konfiguration und Umsetzung der Security Baseline unterstützen. Dazu gehören z.B.:
- Microsoft Intune: Cloud-basierte Plattform für Endpoint Management. Ermöglicht die Verwaltung von Geräten, Benutzern und Sicherheitsrichtlinien ohne klassische lokale Infrastruktur.
- Microsoft Security Compliance Toolkit: Toolsammlung für von Microsoft empfohlenen Security Configuration Baselines für Windows und Microsoft-Produkte. Das SCT ermöglicht den Download der Einstellungen, sowie Analyse, Test und Anpassung für die jeweiligen Systeme.
- Windows Gruppenrichtlinien (GPO): Ermöglichen in Active Directory-Umgebungen eine granulare Kontrolle über das Systemverhalten, können zentral für alle Systeme einer Domäne verwaltet werden und sind ein Standard-Instrument für On-Prem-Umgebungen.
- OpenSCAP: Open-Source-Tool zur automatisierten Sicherheitsprüfung und Compliance-Überwachung von IT-Systemen. Prüft gegen bekannte Vorgaben wie CIS Benchmarks, NIST-Richtlinien und eigene Unternehmens-Baselines. Der Fokus liegt auf Linux und Linux-Serversystemen.
- AWS Security Hub / Microsoft Defender for Cloud: Security-Tools für Cloud-Umgebungen der jeweiligen Anbieter. Prüfen und bewerten Sicherheitskonfigurationen und geben konkrete Empfehlungen.
Schauen wir, ob du aufgepasst hast – teste dich selbst und löse die folgenden Quizfragen: