
Außerbetriebnahme (Decommissioning)

„So, Lukas aus der Buchhaltung hat jetzt sein neues Notebook, es ist alles eingerichtet. Jetzt können wir das alte Notebook doch einfach zurücksetzen und verkaufen, oder?“
„Nicht ganz. Wir müssen auch sicherstellen, dass keine schützenswerten Daten zurückbleiben und das Gerät vollständig aus unserer Unternehmensumgebung herausgelöst wird.“

Damit beginnt die Außerbetriebnahme, auch Decommissioning genannt.
Was bedeutet Decommissioning?
Beim Decommissioning wird ein Endgerät kontrolliert aus dem Betrieb genommen und sein Lebenszyklus abgeschlossen. Werfen wir kurz einen Blick über den Tellerrand und betrachten den kompletten Lebenszyklus eines Gerätes:

Das britische National Cyber Security Centre (NCSC) betrachtet Decommissioning ausdrücklich als kritische Phase des Asset-Lebenszyklus. Dabei geht es nicht nur um die Hardware selbst, sondern auch um Daten, Zugänge und Abhängigkeiten.
Ein Gerät kann beispielsweise außer Betrieb genommen werden, weil es ersetzt, verkauft, zurückgegeben, dauerhaft stillgelegt oder entsorgt werden soll. Dabei reicht es nicht aus, das Gerät lediglich auszuschalten oder aus einem Inventar zu entfernen. Während seiner Nutzung ist es Teil der Unternehmensumgebung geworden. So können beispielsweise:
- Unternehmensdaten gespeichert sein,
- Geräteidentitäten und Zertifikate bestehen,
- MDM/UEM– oder Verzeichnisdiensteinträge existieren,
- das Gerät als Configuration Item (CI) in einer CMDB geführt werden oder
- Lizenzen und Sicherheitsdienste mit ihm verknüpft sein.
✅ Ziel des Decommissionings: Daten schützen, nicht mehr benötigte Vertrauensbeziehungen beenden und den neuen Zustand des Geräts in den Verwaltungs- und Dokumentationssystemen korrekt abbilden.
Der Decommissioning-Prozess
Ein systematisches Decommissioning läuft in mehreren Prozess-Schritten ab:
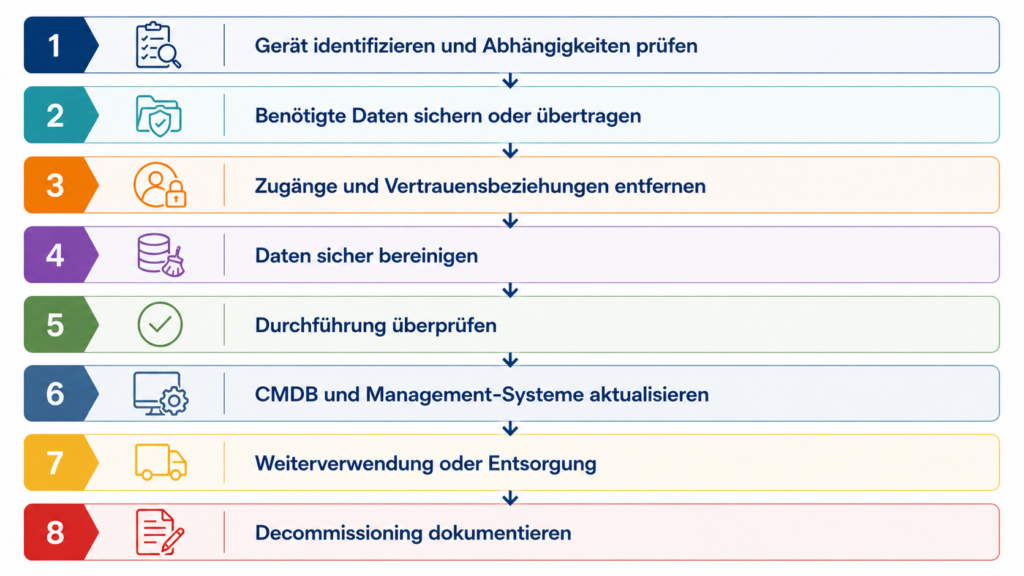
Im Folgenden gehen wir die einzelnen Schritte im Detail durch.
1. Gerät identifizieren und Abhängigkeiten prüfen
Zunächst muss eindeutig feststehen, welches Gerät außer Betrieb genommen wird und was anschließend damit geschehen soll. Typische Informationen sind beispielsweise:
- Asset-ID und Seriennummer,
- Gerätename,
- Benutzer oder organisatorische Zuordnung,
- Lifecycle-Status und
- vorgesehener weiterer Verbleib.
Ein aktuelles Asset-Inventar ist hierfür eine wesentliche Voraussetzung. Auch CIS Control 1 – Inventory and Control of Enterprise Assets fordert, Enterprise Assets zu inventarisieren, zu verfolgen und aktuell zu halten.
2. Benötigte Daten sichern oder übertragen
Bevor Daten entfernt werden, muss geklärt werden, welche Informationen weiterhin benötigt werden. Bei einem Gerätewechsel können beispielsweise Benutzerdateien oder benötigte Konfigurationen auf das neue Gerät übertragen werden.
✅ Optimalerweise sind geschäftskritische Daten nicht ausschließlich lokal auf dem Endgerät gespeichert. Benutzer greifen stattdessen auf zentral verwaltete Speicherorte wie Dateiserver oder Cloud-Speicher zu.
Auch wesentliche Gerätekonfigurationen werden möglichst über zentrale Managementsysteme wie Gruppenrichtlinien oder MDM/UEM bereitgestellt. Dadurch lassen sich Endgeräte leichter ersetzen oder außer Betrieb nehmen, ohne dass wichtige Daten oder Konfigurationen verloren gehen.
Das NCSC empfiehlt, Ersatzsysteme und migrierte Daten zu überprüfen, bevor irreversible Schritte durchgeführt werden: Erst sichern und prüfen – dann löschen.
3. Zugänge und Vertrauensbeziehungen entfernen
Ein Unternehmensgerät besitzt häufig eine digitale Identität. Deshalb muss geprüft werden, welche Zugänge und Vertrauensbeziehungen nach der Außerbetriebnahme noch bestehen.
Je nach Umgebung können beispielsweise folgende Maßnahmen erforderlich sein:
- Geräteobjekte in Management-Systemen deaktivieren oder entfernen,
- MDM/UEM-Registrierung und -Konfiguration aufheben bzw. löschen,
- Geräte- oder Client-Zertifikate widerrufen,
- VPN- oder andere Geräteberechtigungen entfernen,
- kryptografische Schlüssel ungültig machen.
Ein vollständig gelöschtes Notebook kann sonst beispielsweise noch immer als registriertes oder vertrauenswürdiges Gerät in einem zentralen System geführt werden.
4. Daten sicher bereinigen
Ein zentraler Bestandteil des Decommissionings ist die sichere Behandlung der gespeicherten Daten. Hierfür wird der Begriff Media Sanitization beziehungsweise kurz Sanitization verwendet.
Die aktuelle NIST Special Publication 800-88 Revision 2 – Guidelines for Media Sanitization wurde 2025 veröffentlicht und beschreibt einen risikobasierten Umgang mit der Bereinigung von Speichermedien. Auch das deutsche BSI behandelt das sichere Löschen und Vernichten von Informationen im IT-Grundschutz-Baustein CON.6 „Löschen und Vernichten“.
Einfaches Löschen reicht nicht. Dateien zu löschen, den Papierkorb zu leeren oder ein Benutzerkonto zu entfernen bedeutet nicht automatisch, dass die gespeicherten Informationen sicher beseitigt wurden. Das geeignete Verfahren hängt unter anderem ab von:
- dem Speichermedium
- der Sensibilität der Daten
- der eingesetzten Verschlüsselung
- dem weiteren Verbleib des Geräts
NIST unterscheidet drei grundlegende Sanitization-Methoden. Klicke auf die Titel für weitere Informationen:

Die Daten werden mit logischen Verfahren so behandelt, dass sie mit normalen Zugriffsmöglichkeiten nicht mehr wiederhergestellt werden können. Beispiel: Ein HDD-Datenträger wird vollständig mit neuen Daten überschrieben, sodass die ursprünglichen Daten mit normalen Mitteln nicht mehr ausgelesen werden können.
Bei SSD funktioniert das allerdings aufgrund der internen Speicherverwaltung nicht in gleicher Art. Hier gibt es oft Herstellerfunktionen mit einem Sanitize-/Erase-Befehl.

Es werden stärkere Verfahren eingesetzt, die eine Wiederherstellung auch mit weitergehenden technischen Mitteln praktisch verhindern sollen. Hierzu kann unter geeigneten Voraussetzungen beispielsweise Cryptographic Erase (CE) gehören.
Dabei wird der Datenträger verschlüsselt und die zur Entschlüsselung erforderlichen Schlüssel so beseitigt, dass die verbleibenden verschlüsselten Daten nicht mehr nutzbar sind.

Das Speichermedium wird physisch so zerstört, dass es anschließend nicht mehr zur Datenspeicherung verwendet werden kann. Dies kann z.B. durch Schreddern, Zermahlen, Verbrennen, Einschmelzen oder Desintegration geschehen. Dazu existieren spezielle industrielle Anlagen.
Wichtig ist dabei: Bloßes Beschädigen genügt nicht automatisch. Beispielsweise ein Loch durch das Gehäuse einer SSD zu bohren, stellt nicht zuverlässig sicher, dass sämtliche NAND-Speicherchips zerstört wurden.
Welche Methode erforderlich ist, richtet sich nach Schutzbedarf, Speichermedium und Unternehmensrichtlinie.
5. Durchführung überprüfen
Das Starten eines Lösch- oder Reset-Vorgangs reicht nicht aus. Es muss auch festgestellt werden, ob das vorgesehene Verfahren erfolgreich abgeschlossen wurde. NIST SP 800-88 Rev. 2 unterscheidet dabei unter anderem zwischen Verification und Validation:
- Verification: Wurde das vorgesehene Verfahren technisch erfolgreich durchgeführt?
- Validation: Ist das Ergebnis für den vorgesehenen Zweck ausreichend?
Erst danach sollte ein Gerät beispielsweise verkauft oder extern weitergegeben werden.
6. CMDB und Management-Systeme aktualisieren
Nach der technischen Außerbetriebnahme muss der neue Zustand des Geräts auch administrativ abgebildet werden. Das Asset-Inventar ist die möglichst vollständige Bestandsübersicht der IT-Assets (Wertgegenstände bzw. Ressourcen) eines Unternehmens. Im Asset-Inventar wird an dieser Stelle beispielsweise vermerkt, dass ein Gerät ausgemustert, verkauft, zurückgegeben oder vernichtet wurde.

Eine CMDB (Configuration Management Database) ist eine Datenbank, in der die für den IT-Betrieb relevanten Configuration Items (CIs) sowie deren Eigenschaften und Beziehungen zueinander dokumentiert werden.
Wird das Endgerät als Configuration Item geführt, muss dessen Lifecycle-Status aktualisiert werden.
Dabei sollte das CI nicht zwangsläufig sofort gelöscht werden. Historische Informationen können weiterhin wichtig sein, beispielsweise für Audits, Changes oder die Untersuchung früherer Incidents. Das CI kann daher beispielsweise auf einen Status wie Retired/Decommissioned gesetzt werden.
⚠️ Zusätzlich sollten relevante Systeme wie MDM/UEM, Verzeichnisdienst, EDR/XDR oder Lizenzmanagement geprüft werden. In der Praxis existieren oft viele Abhängigkeiten, die berücksichtigt werden müssen, damit es nicht zu Inkonsistenzen kommt.
7. Weiterverwendung oder Entsorgung
Was nach dem Decommissioning geschieht, hängt vom weiteren Verbleib des Geräts ab:
- Interne Wiederverwendung: Nach der Bereinigung kann das Gerät neu bereitgestellt und erneut in die Management- und Sicherheitsprozesse aufgenommen werden.
- Verkauf, Rückgabe oder Spende: Bevor das Gerät das Unternehmen verlässt, dürfen keine schützenswerten Daten oder nutzbaren Unternehmenszugänge zurückbleiben.
- Entsorgung: Ist keine Wiederverwendung vorgesehen, kann der Datenträger entsprechend dem Schutzbedarf fachgerecht entsorgt oder zerstört werden.
Bis zum Abschluss des Prozesses müssen ausgemusterte Geräte weiterhin angemessen geschützt werden. Nicht selten kommt es gerade in diesem Übergangszustand zu Verlusten und Geräte tauchen plötzlich bei ebay auf und werden über einen Privataccount zum Verkauf angeboten.
8. Decommissioning dokumentieren
Zum Abschluss sollte nachvollziehbar dokumentiert werden, dass die erforderlichen Maßnahmen durchgeführt wurden. Dazu können gehören:
- Geräteidentifikation,
- Datum und Grund der Außerbetriebnahme,
- verwendetes Sanitization-Verfahren und Ergebnis,
- Behandlung von Zugängen und Zertifikaten,
- Aktualisierung von CMDB und Asset-Inventar,
- weiterer Verbleib des Geräts,
- gegebenenfalls Lösch- oder Vernichtungsnachweise.
Die Dokumentation des Decommissionings ist wichtig, weil die Außerbetriebnahme nicht nur durchgeführt, sondern auch nachvollziehbar abgeschlossen werden sollte. Gerade bei Endgeräten muss später feststellbar sein, was mit dem Gerät und den darauf gespeicherten Daten geschehen ist.