
Sichere E-Mail-Netzwerkarchitektur
Bevor wir uns mit Verschlüsselung, Authentifizierung und anderen Schutzmechanismen für E-Mail beschäftigen, müssen wir über die grundlegende Netzwerkarchitektur sprechen. Denn die beste Verschlüsselung hilft nichts, wenn der Mailserver falsch platziert ist.
Stell dir einen Mailserver vor, der direkt im internen Netzwerk steht und aus dem Internet erreichbar ist. Ein Angreifer, der diesen Server kompromittiert, steht sofort im internen Netz. Das wäre ein Albtraum für jede IT-Abteilung.
DMZ: Mailserver in der demilitarisierten Zone
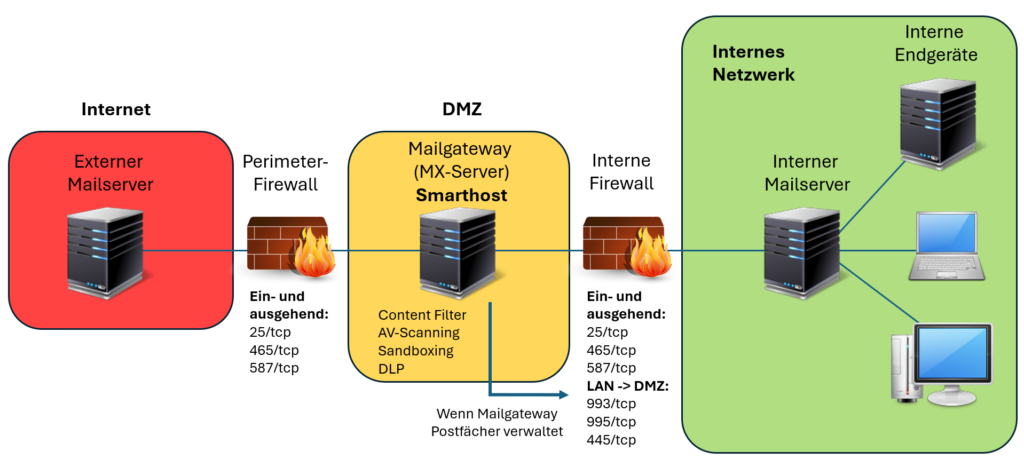
Der offizielle Mailserver, der aus dem Internet angesprochen wird (MX-Eintrag im DNS) sollte in einer DMZ (Demilitarized Zone) platziert werden, also in einem separaten Netzwerksegment zwischen dem Internet und dem internen Netzwerk. Die DMZ wird durch Firewalls vom internen Netzwerk und vom Internet getrennt. Dieses Konzept hast du bereits im Kursmodul B5 kennengelernt.
DMZ heißt: Der Mailserver bzw. das Mailgateway steht in einer Pufferzone. Selbst wenn er kompromittiert wird, hat der Angreifer keinen direkten Zugang zum internen Netzwerk, da die Firewall den unkontrollierten Zugriff auf das interne Netzwerk verhindert.
Darüber hinaus haben viele Unternehmen einen internen Mailserver im lokalen Netzwerk, z.B. Microsoft Exchange. Er ermöglicht die Verwaltung der Postfächer, Kalender und die interne Zustellung von Mails der Mitarbeiter untereinander. Das Mailgateway in der DMZ schickt die eingehenden Mails an den internen Mailserver weiter. Andersherum sendet der interne Mailserver ausgehende Mails an externe Adressaten oft zunächst an das Mailgateway zum Versand über das Internet (siehe unten „Smarthost“)
Die nachfolgende Abbildung zeigt den grundsätzlichen Aufbau einer sicheren Netzwerk-Infrastruktur eines Mailgateways mit internem Mailserver:
Firewall-Regeln für E-Mail
Die Firewall-Regeln sollten so restriktiv wie möglich sein. Nur die tatsächlich benötigten Ports sollten geöffnet werden:
| Port | Protokoll | Richtung | Zweck |
|---|---|---|---|
| 25/tcp | SMTP | Internet ⇔ DMZ Internes Netz ⇔ DMZ | Empfang externer E-Mails und Versand nach extern |
| 587/tcp | SMTP (Submission) | Intern ⇔ DMZ Internes Netz ⇔ DMZ | Versand durch authentifizierte Benutzer mit STARTTLS, nur notwendig, wenn kein interner Mailserver vorhanden |
| 465/tcp | SMTPS | Internet ⇔ DMZ Internes Netz ⇔ DMZ | Versand über TLS ohne Wahl |
| 993/tcp | IMAPS | Internes Netz → DMZ | E-Mail-Abruf über IMAP mit TLS, nur notwendig, wenn das Mailgateway auch die Postfächer verwaltet |
| 995/tcp | POP3S | Internes Netz → DMZ | E-Mail-Abruf über POP3 mit TLS, nur notwendig, wenn das Mailgateway auch die Postfächer verwaltet |
| 443/tcp | HTTPS | Internes Netz → DMZ | Webmail-Zugriff, nur notwendig, wenn das Mailgateway auch die Postfächer verwaltet |
⚠️ Port 25/tcp aus dem internen Netzwerk direkt ins Internet sollte blockiert oder auf den internen Mailserver beschränkt sein. Damit wird verhindert, dass kompromittierte Rechner über Bots oder andere Malware Spam versenden können. E-Mails dürfen das Netzwerk nur über den autorisierten Mailserver in der DMZ verlassen.
Smarthost-Architektur
In vielen Unternehmen senden interne Systeme ihre E-Mails nicht direkt ins Internet, sondern über einen Smarthost (auch SMTP-Relay-Host genannt). Der Smarthost ist der zentrale Ausgangspunkt für alle E-Mails:
- Alle internen Systeme (interne Mailserver, Anwendungsserver, Drucker, Monitoring) leiten ihre E-Mails an den Smarthost weiter
- Der Smarthost prüft die E-Mails (Anti-Spam, Anti-Malware, DLP, Sandboxing) und leitet sie dann an den Empfänger weiter
- Nur der Smarthost kommuniziert direkt mit dem Internet
💡 Smarthost heißt: Es gibt genau einen kontrollierten Ausgang für E-Mails. Logging, Filterung und Sicherheitsmaßnahmen können zentral durchgesetzt werden. Das ist vergleichbar mit einem einzigen bewachten Tor, durch das alle Post das Firmengelände verlässt.

„Und was ist jetzt der Unterschied zwischen einen Smarthost und einem Mailserver bzw. Mailgateway in der DMZ?“
„Mailgateway beschreibt die Funktion eines zentralen Mailservers für ein- und ausgehende Mails, meistens mit Sicherheitskontrollen. Smarthost bezieht sich auf die Funktion eines SMTP-Relays. Oftmals ist das Mailgateway auch ein Smarthost für die internen Mailserver oder Systeme, die Mails versenden wollen.“

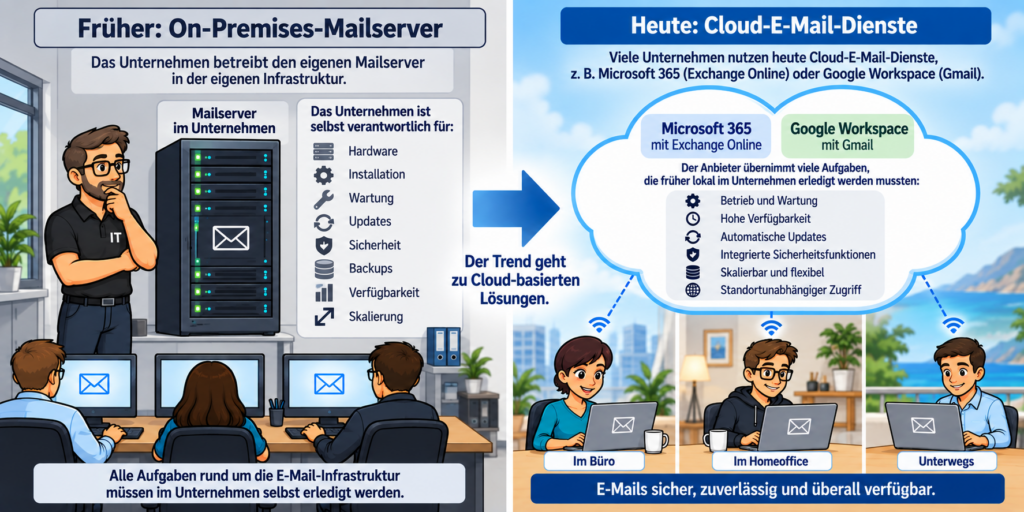
💡Viele Unternehmen betreiben heute keinen eigenen internen Mailserver mehr, weil Cloud-E-Mail-Dienste (z. B. Microsoft 365 mit Exchange Online oder Google Workspace mit Gmail) viele Aufgaben übernehmen, die früher lokal im Unternehmen erledigt werden mussten. Der Trend geht daher von On-Premises-Mailservern zu Cloud-basierten Mailplattformen.
Testen wir dein Wissen über den Kommunikationsfluss über klassische On-Premises-Mailserver: