
DNS-Client schützen
Bisher haben wir uns auf die Serverseite konzentriert: DNSSEC, Verschlüsselung, Split DNS, Server-Härtung. Aber was kannst du als Benutzer selbst tun, um deine DNS-Auflösung sicherer zu machen? Denn auch auf Client-Seite gibt es einiges zu beachten.
DoH/DoT im Client oder Betriebssystem aktivieren
Moderne Betriebssysteme und Browser unterstützen verschlüsselte DNS-Auflösung:
- Windows 11: DNS over HTTPS kann in den Netzwerkeinstellungen für einzelne Netzwerkadapter aktiviert werden. Microsoft unterstützt standardmäßig Cloudflare (1.1.1.1), Google (8.8.8.8) und Quad9 (9.9.9.9) als DoH-Resolver, es können aber auch andere DoH-Templates hinterlegt werden.
- macOS/iOS: DNS über HTTPS oder TLS kann über Konfigurationsprofile oder Drittanbieter-Apps aktiviert werden.
- Android: „Privates DNS“ in den Netzwerkeinstellungen nutzt DoT.
- Firefox/Chrome: Beide Browser unterstützen DoH direkt in den Einstellungen.
In Unternehmensumgebungen sollte DoH im Browser deaktiviert oder auf den internen DNS-Resolver umgeleitet werden, damit DNS-Filter und Sicherheitsmaßnahmen weiterhin greifen. Firefox bietet dafür den „Canary Domain“-Mechanismus: Wenn die Domain use-application-dns.net nicht auflösbar ist, deaktiviert Firefox DoH automatisch.
DNSSEC-Validierung auf dem Client
Die meisten Endgeräte überlassen die DNSSEC-Validierung dem Resolver (z.B. dem DNS-Server des Unternehmens oder des ISP). Für höhere Sicherheit kann der Client selbst validieren:
- Lokale DNSSEC-Validierung mit Tools wie
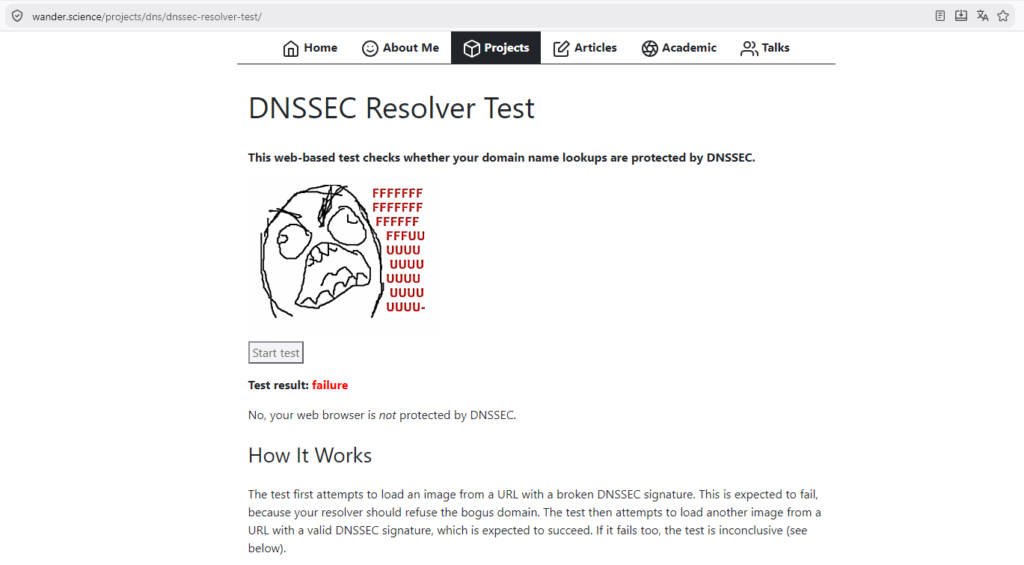
unboundals lokaler DNS-Resolver. Das Programm unbound ist für alle gängigen Plattformen verfügbar. - Prüfung, ob der verwendete DNS-Resolver DNSSEC validiert: https://wander.science/projects/dns/dnssec-resolver-test/. Dies zeigt, ob den Antworten des Resolvers getraut werden kann.
Der nachfolgende Screenshot zeigt einen missglückten Test – hier besteht Nachholbedarf:
Kein offenes WLAN ohne VPN
Stell dir vor: Du sitzt im Café und verbindest dich mit dem offenen WLAN. Ab diesem Moment ist dein gesamter Netzwerkverkehr potenziell einsehbar, einschließlich deiner DNS-Anfragen. Ohne Schutzmaßnahmen kann ein Angreifer im selben Netzwerk:
- DNS-Anfragen mitlesen (welche Websites werden besucht?)
- DNS-Antworten fälschen (DNS Spoofing im lokalen Netzwerk)
- Den Benutzer auf Phishing-Seiten umleiten
Gegenmaßnahmen:
- VPN: Leitet bei entsprechender Konfiguration (kein Split Tunneling!) den gesamten Datenverkehr – einschließlich DNS – durch einen verschlüsselten Tunnel. Der VPN-Server oder ein System dahinter übernimmt die DNS-Auflösung (siehe nächster Abschnitt).
- DNS-Leak-Test: Prüfen, ob DNS-Anfragen tatsächlich durch den VPN-Tunnel gehen und nicht am VPN vorbei direkt ins lokale Netzwerk: https://dnsleaktest.org/dns-leak-test
- DoH/DoT: Verschlüsselt zumindest die DNS-Anfragen an den konfigurierten Resolver, auch ohne VPN.
DNS durch VPN leiten
In VPN-Konfigurationen muss explizit sichergestellt werden, dass DNS-Anfragen durch den Tunnel gehen:
- Split-Tunnel VPN: Nur bestimmter Traffic geht durch den VPN-Tunnel. DNS-Anfragen können am Tunnel vorbeigehen, was einen DNS Leak bedeutet. Du denkst, du bist geschützt, aber deine DNS-Anfragen gehen unverschlüsselt ins lokale Netzwerk.
- Full-Tunnel VPN: Der gesamte Datenverkehr geht durch den Tunnel, einschließlich DNS. Sicherer, aber höhere Last auf dem VPN-Gateway.
DNS Leak heißt: Dein VPN schützt zwar deinen Datenverkehr, aber deine DNS-Anfragen verraten trotzdem, welche Seiten du besuchst.
Im Unternehmenskontext sollte Full-Tunnel VPN verwendet werden oder Split-Tunnel mit expliziter DNS-Konfiguration, die DNS durch den Tunnel erzwingt.
Zum Abschluss dieser Lektion schauen wir, ob du auch die Client-Seite drauf hast. Löse die folgenden Quizfragen: