
Split DNS
Bisher haben wir uns angeschaut, wie wir DNS-Antworten absichern (DNSSEC), DNS-Anfragen verschlüsseln (DoT/DoH/DoQ) und den Cache vor Vergiftung schützen. Jetzt schauen wir uns eine architektonische Maßnahme an: Was passiert, wenn dein DNS-Server nach außen andere Informationen liefern soll als nach innen?
Genau dafür wird Split DNS (auch Split-Horizon DNS) eingesetzt.
„Split DNS heißt: Zwei verschiedene Antworten für dieselbe Domain, je nachdem, wer fragt.“

Split DNS verwendet zwei getrennte DNS-Zonen für dieselbe Domain: eine interne und eine externe:
- Externe Zone (öffentlich): Enthält nur die DNS-Einträge, die aus dem Internet sichtbar sein sollen. Das sind z.B. Webserver, MX-Records für E-Mail, SPF/DKIM/DMARC, etc.
- Interne Zone (privat): Enthält zusätzliche Einträge für interne Systeme. Zum Beispiel Intranet-Server, Datenbank-Server, Drucker, interne Anwendungen. Diese Einträge sind aus dem Internet nicht auflösbar.
Beispiel:
| Anfrage | Externer DNS | Interner DNS |
|---|---|---|
| www.novahealth-solutions.de | 203.0.113.10 (Webserver) | 203.0.113.10 (Webserver) |
| intranet.novahealth-solutions.de | NXDOMAIN (nicht gefunden) | 10.0.1.50 (interner Server) |
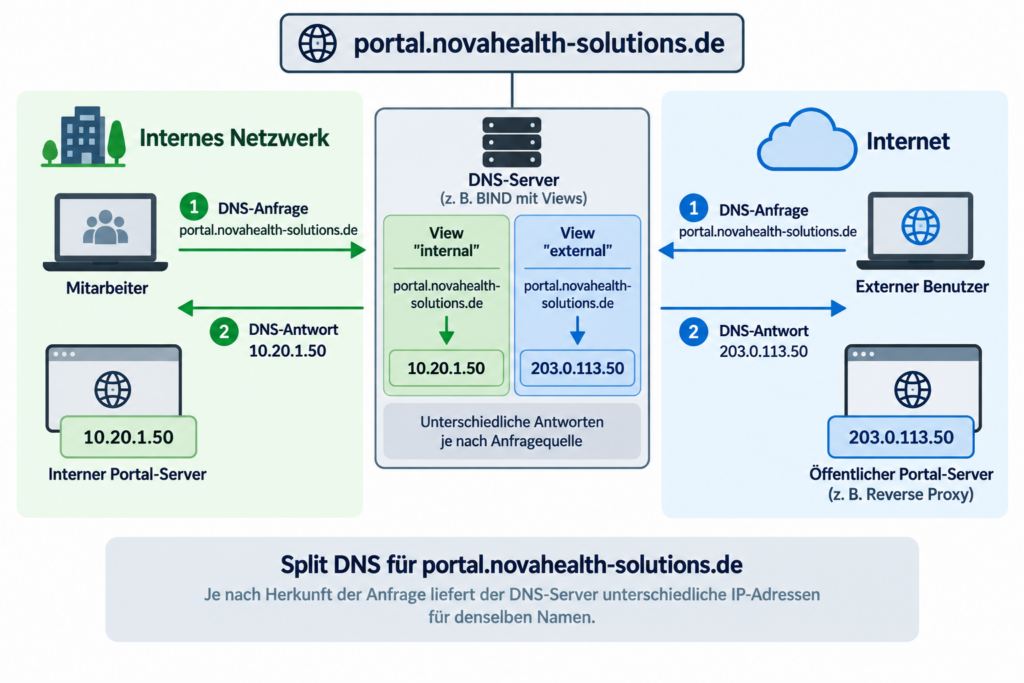
| portal.novahealth-solutions.de | 203.0.113.50 (Kundenportal) | 10.0.1.100 (Mitarbeiterportal) |
| mail.novahealth-solutions.de | 203.0.113.20 (Mailserver) | 10.0.1.20 (interner Mailserver) |
Warum Split DNS?
- Informationsbegrenzung: Ein Angreifer, der von außen DNS-Anfragen stellt, erfährt nichts über deine interne Infrastruktur. Interne Hostnamen, IP-Adressen und Dienste bleiben verborgen.
- Interne Namensauflösung: Mitarbeiter können interne Dienste über sprechende Namen erreichen (z.B.
intranet.firma.de) statt sich IP-Adressen merken zu müssen. - Unterschiedliche Antworten: Der Mailserver kann intern über die private IP erreichbar sein (kürzerer Weg), extern über die öffentliche IP.
Umsetzung:
Split DNS kann auf verschiedene Arten umgesetzt werden:
- Zwei getrennte DNS-Server: Ein interner DNS-Server für das interne Netzwerk, ein externer DNS-Server in der DMZ
- Views in BIND: Der DNS-Server BIND unterstützt „Views“, also verschiedene Antworten je nach Quelladresse der Anfrage
- Conditional Forwarding: Der interne DNS leitet nur bestimmte Domains an den externen DNS weiter
Die nachfolgende Abbildung zeigt ein Beispiel für die Auflösung von portal.novahealth-solutions.de:
Schauen wir, ob du Split DNS verstanden hast und die Beispiele richtig zuordnen kannst: