
Client-seitige Maßnahmen
Wir haben jetzt den gesamten Weg der E-Mail-Kommunikation von der Netzwerkarchitektur über den Server bis zur Transport-Verschlüsselung abgesichert. Alles, was die zentrale E-Mail-Infrastruktur angeht, haben wir angesprochen und abgesichert.
Aber es gibt noch ein letztes Glied in der Kette: den Mailclient (MUA) und den Benutzer selbst. Die beste Server-Absicherung nützt wenig, wenn der E-Mail-Client unsicher konfiguriert ist oder der Benutzer auf jeden Link klickt und jeden Anhang unbedarft öffnet. Endbenutzer sind die letzte Verteidigungslinie und oft auch die erste Schwachstelle. Darum ist eine gute Awareness und ein fundiertes Grundwissen über die technischen Zusammenhänge und Prozesse für jeden Benutzer wichtig.
Was kannst und solltest du also konkret tun?
Transportverschlüsselung aktivieren
Zuerst muss der E-Mail-Client so konfiguriert sein, dass ausschließlich verschlüsselte Verbindungen verwendet werden. Achte dabei auf die folgenden Einstellungen:
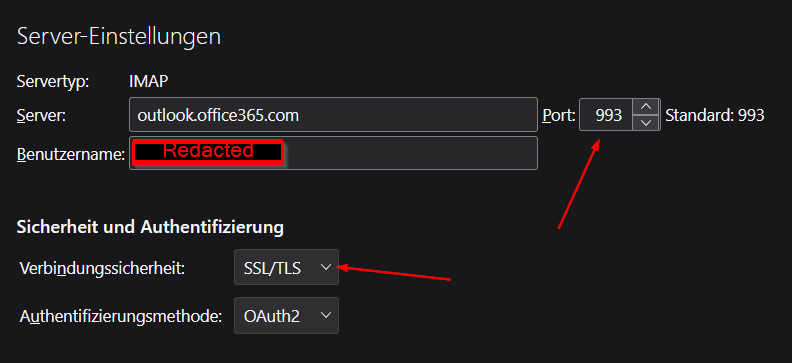
- IMAPS (993/tcp) oder POP3S (995/tcp) für den E-Mail-Abruf – niemals unverschlüsseltes IMAP (143/tcp) oder POP3 (110/tcp)
- SMTPS (465/tcp) oder SMTP mit STARTTLS (587/tcp) für den Versand – niemals unverschlüsseltes SMTP ohne STARTTLS (25/tcp oder 587/tcp)
- Zertifikatsprüfung aktiviert: Der Client muss das Serverzertifikat prüfen und bei ungültigen Zertifikaten warnen
Ein häufiger Fehler: Benutzer deaktivieren oder ignorieren die Zertifikatsprüfung, weil sie eine Fehlermeldung erhalten (z.B. bei selbstsignierten Zertifikaten). Das öffnet die Tür für Man-in-the-Middle-Angriffe, bei denen der Angreifer ein gefälschtes Zertifikat liefert, das der Benutzer ignoriert und trotzdem mit dem Fake-Mailserver kommuniziert.
Ende-zu-Ende-Verschlüsselung nutzen
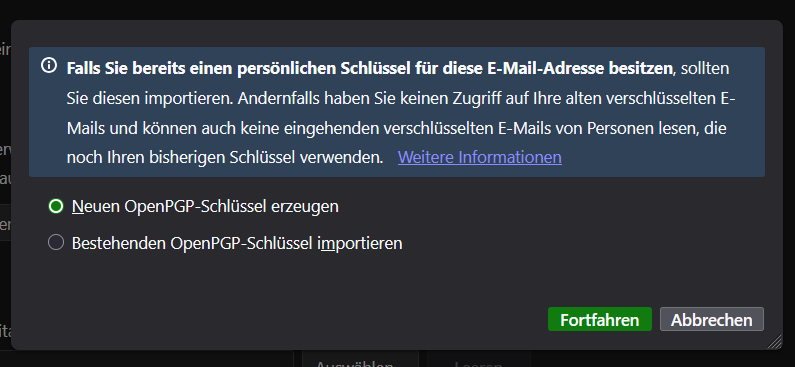
Falls kein S/MIME zur Verfügung steht, bleibt die Alternative OpenPGP. In Thunderbird kann z.B. sehr einfach ein neuer OpenPGP-Schlüssel erzeugt und eingesetzt werden. Dazu kannst du in den Server-Einstellungen einfach auf „Schlüssel hinzufügen“ klicken.

Anschließend kann ein neues Schlüsselpaar erzeugt werden, oder, wenn du schon eines hast bzw es woanders erzeugt hast, importiert werden:
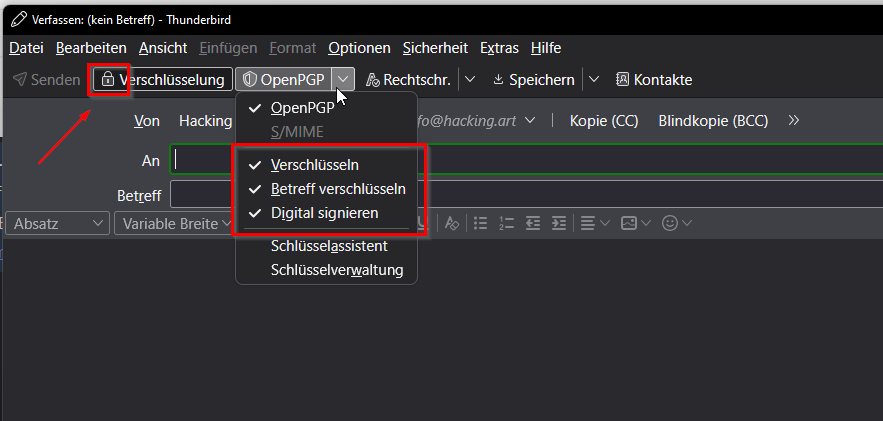
Wenn du verschlüsselte Mails versenden willst, sollte jetzt die Option dazu sichtbar sein. Achte darauf, dass das Symbol kein durchgestrichenes Schloss zeigt und der Haken bei Verschlüsselung wirklich gesetzt ist.
Phishing- und Malware-Schutz
Phishing ist nach wie vor der häufigste Angriffsvektor über E-Mail. Aber auch Malware nistet sich immer noch gern über manipulierte Dateianhänge in E-Mails ein. Daher solltest du die folgenden Maßnahmen unbedingt befolgen:
- Links vor dem Klicken prüfen: Mit der Maus über den Link fahren und die tatsächliche URL in der Statusleiste prüfen. Stimmt sie mit dem erwarteten Ziel überein?
- Absender-Adresse genau lesen:
chef@deine-firma.devs.chef@deine-flrma.de. Erkennst du den Unterschied? Das kleine „i“ wurde durch ein „l“ ersetzt. Angreifer nutzen solche ähnlich aussehenden Zeichen gezielt aus bei der Wahl ihrer Fake-Domain. Diese Phishing-Technik nennt sich Typosquatting. - Unerwartete Anhänge nicht öffnen: Besonders bei Druckaufträgen, Rechnungen oder Bewerbungen, die unerwartet eintreffen, ist immer Vorsicht angesagt.
- Verdächtige Aktivitäten melden: Unternehmen sollten einen einfachen Melde-Button im E-Mail-Client bereitstellen (z.B. einen Phishing-Report-Button in Outlook).
- Keine sensiblen Daten per E-Mail senden: Passwörter, Kreditkartendaten, personenbezogene Daten gehören generell nicht in eine unverschlüsselte E-Mail.
Du kennst diese Regeln bereits aus früheren Kursmodulen, insbesondere aus B2. Wir haben sie hier der Vollständigkeit noch einmal aufgeführt.
Lass uns dein Verständnis zur E-Mail-Sicherheit noch einmal kurz prüfen: