
API Gateways
Zuvor hast du bereits die WAF als zentrale Schutzschicht für Webanwendungen kennengelernt. Für APIs gibt es ein vergleichbares Konzept: das API Gateway. Statt dass Clients direkt die einzelnen Backend-Services ansprechen, gehen alle Anfragen durch einen zentralen Einstiegspunkt.

„Ein API-Gateway als zentraler Punkt, der den Traffic filtert? Ist ein API Gateway also im Prinzip eine WAF für APIs?“
„Ein API Gateway geht noch weiter als eine klassische WAF. Es filtert nicht nur Traffic, es kann auch Authentifizierung, Autorisierung, Rate Limiting und vorallem Routing der Anfragen zu den richtigen API-Services übernehmen.“

Was ein API Gateway leistet
Bei der NovaHealth kommunizieren verschiedene Clients mit verschiedenen Backend-Services: Die mobile App braucht Patientendaten, das Verwaltungstool braucht Terminpläne, das Labor-System liefert Befunde. Ohne API Gateway müsste jeder Service seine eigene Authentifizierung, sein eigenes Rate Limiting und sein eigenes Logging implementieren. Das API Gateway zentralisiert all das:
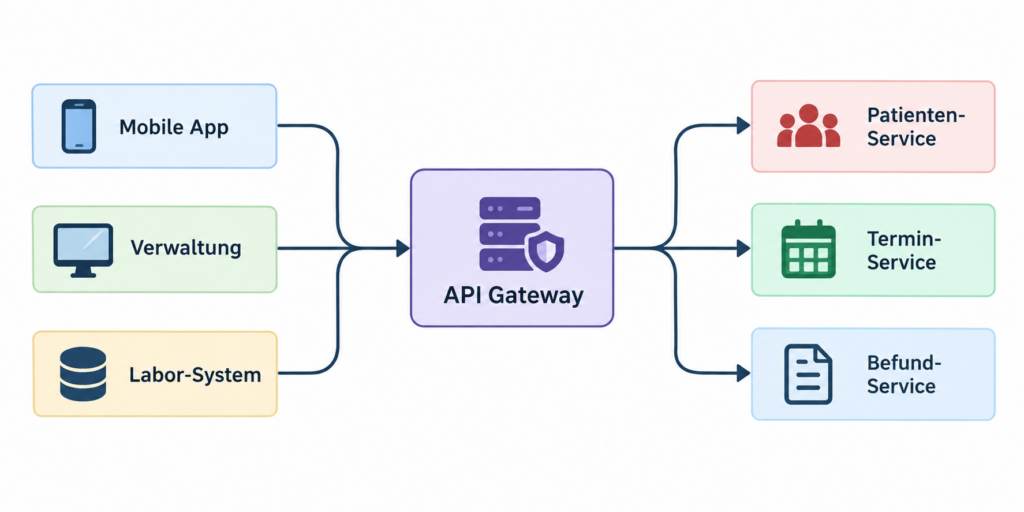
Die wichtigsten Funktionen im Detail:
- TLS-Terminierung: Das Gateway terminiert die TLS-Verbindung vom Client und kommuniziert intern (optional) über mTLS mit den Backend-Services.
- Authentifizierung und Autorisierung: Das Gateway validiert JWTs zentral. Jeder Backend-Service muss das nicht mehr selbst implementieren. Er bekommt nur Anfragen, die bereits authentifiziert sind. Das reduziert Fehler: Eine fehlerhafte Token-Validierung muss nur an einer Stelle gefixt werden, nicht in jedem einzelnen Service.
- Rate Limiting und Throttling: Zentrale Kontrolle, wie viele Anfragen ein Client pro Zeiteinheit senden darf. Beispiel: Die mobile App darf maximal 100 Anfragen pro Minute senden, das Labor-System maximal 1.000. Bei Überschreitung antwortet das Gateway mit
429 Too Many Requests. - Routing: Anfragen werden anhand des URL-Pfads an den richtigen Backend-Service weitergeleitet.
/api/v2/patientengeht an den Patienten-Service,/api/v2/terminean den Termin-Service. Der Client muss die interne Service-Struktur nicht kennen. - API-Versionierung: Verschiedene API-Versionen (
/api/v1/,/api/v2/) können am Gateway parallel angeboten und auf die richtigen Service-Versionen geroutet werden. Alte Versionen können gezielt abgeschaltet werden (Stichwort Top 10 API9: Improper Inventory Management). - Logging und Monitoring: Alle API-Aufrufe werden zentral protokolliert. Wichtig für sensible Daten: wer hat wann welchen Endpunkt aufgerufen, mit welchem Ergebnis? Das ist für Debugging, Compliance und die Erkennung von Angriffen unverzichtbar.
Ein API Gateway ist für APIs, was ein Empfang in einem Bürogebäude für Besucher ist. Es prüft den Ausweis, vermerkt den Besuch, gibt den Besucherausweis heraus, weist den Weg zum richtigen Büro und sorgt dafür, dass nicht zu viele Besucher gleichzeitig reinkommen.
⚠️ Ein API Gateway zentralisiert Sicherheitsfunktionen. Das ist sein größter Vorteil, aber auch gleichzeitig ein Risiko: Wird das Gateway selbst kompromittiert oder fällt es aus, sind alle dahinterliegenden Services betroffen. Deshalb muss das Gateway selbst hochverfügbar und gehärtet betrieben werden.
Der genaue Einsatz und die richtige Konfiguration hängen stark von der eigentlichen Infrastruktur ab, in der die APIs betrieben werden. In der Praxis sind das häufig Cloud-Umgebungen wie AWS oder Azure. Die meisten Sicherheitsfunktionen sind dort bereits verfügbar: HTTPS, Token-Prüfung, Rate Limiting, Logging und Zugriffskontrolle lassen sich zentral konfigurieren, ohne selbst einen eigenen Gateway-Server On Premises zu betreiben.
Schauen wir, ob du die wichtigsten Fakten zu API-Gateways drauf hast. Beantworte die folgenden Quizfragen: