
DNS over TLS, DNS over HTTPS und DNS over QUIC
DNSSEC stellt sicher, dass DNS-Antworten echt sind. Aber es gibt noch ein weiteres Problem: DNS-Anfragen sind weiterhin im Klartext sichtbar. Jeder, der den Netzwerkverkehr beobachtet, kann sehen, welche Domains du aufrufst: Dein Internetanbieter, der Netzwerkbetreiber, ein Angreifer im selben WLAN. Deine DNS-Anfragen können also dein Surfverhalten verraten.
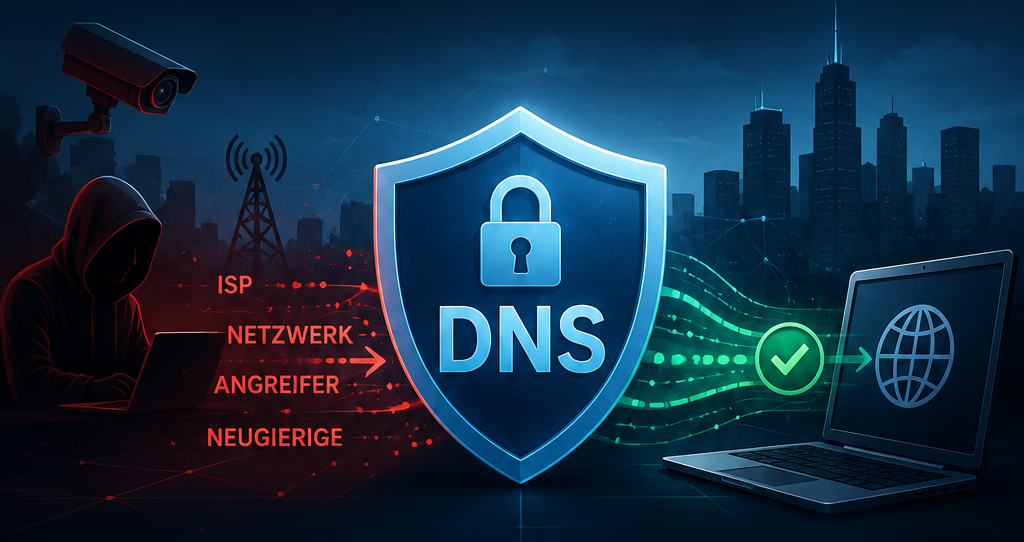
⚠️ Achtung: Hierbei geht es nicht um die gesamte DNS-Kommunikation vom Endgerät bis zum autoritativen DNS-Server. Stattdessen betrachten wir die Verbindung zwischen dem lokalen DNS-Client, dem sogenannten Stub Resolver, und dem auf dem Client konfigurierten DNS-Server. Dieser ist häufig ein rekursiver Resolver oder leitet die Anfrage an einen solchen weiter.
Drei Protokolle lösen dieses Problem, indem sie den DNS-Verkehr zwischen dem Stub Resolver und dem auf dem Client konfigurierten DNS-Server verschlüsseln. Wir stellen sie dir im Folgenden kurz vor:
DoT (DNS over TLS) – Port 853
DNS-Anfragen werden über eine TLS-verschlüsselte Verbindung gesendet. DoT nutzt einen eigenen Port 853/tcp, was Vorteile und Nachteile hat:
- Vorteil: Netzwerkadministratoren können DoT-Traffic einfach identifizieren und kontrollieren, da es sich um einen eigenen Port handelt.
- Nachteil: Genau deshalb kann DoT auch einfach blockiert werden.
DoT kommt vor allem dort zum Einsatz, wo verschlüsselter DNS-Verkehr als eigener, klar erkennbarer Dienst betrieben und kontrolliert werden soll.
DoH (DNS over HTTPS) – Port 443
DNS-Anfragen werden als HTTPS-Traffic verpackt und über Port 443/tcp gesendet, also denselben Port wie normaler Webtraffic. Von außen betrachtet ist DoH-Traffic nicht von normalem HTTPS-Traffic unterscheidbar.
- Vorteil: Kann nicht einfach blockiert werden, ohne den gesamten HTTPS-Traffic zu blockieren. Besserer Datenschutz für den Benutzer.
- Nachteil: Home-Office- oder Unternehmens-DNS-Filter (Pi-hole, DNS Sinkholing) werden umgangen, wenn der Client seinen eigenen DoH-Resolver nutzt (z.B. Cloudflare 1.1.1.1 direkt im Browser)
Das ist ein reales Problem in der Praxis: Firefox aktiviert DoH in verschiedenen Regionen standardmässig mit Cloudflare als Resolver. Damit umgeht der Browser den internen DNS-Server und alle darauf laufenden Sicherheitsfilter, ohne dass der Benutzer oder der Administrator es merkt. Ein klassischer Konflikt zwischen Datenschutz und Unternehmens-Sicherheit. Administratoren müssen das gezielt konfigurieren oder deaktivieren.
Die nachfolgende Abbildung zeigt eine benutzerdefinierte Konfiguration von Firefox, bei der Cloudflare explizit ausgewählt wurde:

Was steckt dahinter? Für jede DoH-Konfiguration wird ein DoH-Template (zu Deutsch: Vorlage) benötigt. Dabei handelt es sich um die URL des DoH-Dienstes. Bei Cloudflare ist das z.B. https://cloudflare-dns.com/dns-query. Der DNS-Client muss hier nicht nur einfach die IP-Adresse ansprechen, sondern ganz konkret die hinterlegte URL, da es sich ja um HTTPS handelt. Während z.B. Firefox, Chrome und auch Windows 11 einige Anbieter direkt integriert haben, müssen für unbekannte Anbieter die passenden DoH-Templates hinterlegt werden.
Dadurch wird auch die etwas ungewöhnliche deutsche Formulierung „automatische Vorlage“ bzw. „manuelle Vorlage“ in Windows 11 besser nachvollziehbar:

Während DoT überall dort zum Einsatz kommt, wo es um Kontrolle der Kommunikation geht, ist DoH ist dagegen besonders auf Endgeräten und in Anwendungen wie Webbrowsern verbreitet, da es DNS-Anfragen in HTTPS-Verbindungen integriert.
Oder nochmal andersherum gefragt:
DoQ (DNS over QUIC) – Port 853/udp
DoQ ist das neueste Verschlüsselungsprotokoll für DNS, basierend auf dem QUIC-Protokoll (das auch HTTP/3 zugrunde liegt). DoQ kombiniert die Vorteile von DoT (eigener Port, administrierbar) mit den Performance-Vorteilen von QUIC (schnellerer Verbindungsaufbau, kein Head-of-Line-Blocking, d.h. verspätete Datenpakete blockieren nicht die nachfolgenden Daten).
DoQ ist noch weniger verbreitet als DoT und DoH, wird aber zunehmend von Resolver-Anbietern unterstützt.
Vergleich:
| Protokoll | Port | Basis | Blockierbar | Datenschutz |
|---|---|---|---|---|
| DNS (klassisch) | 53/udp oder tcp | UDP/TCP | Ja | Keiner |
| DoT | 853/tcp | TLS | Ja (eigener Port) | Hoch |
| DoH | 443/tcp | HTTPS | Schwer | Sehr hoch |
| DoQ | 853/udp | QUIC/TLS 1.3 | Ja (eigener Port) | Hoch |
Lass uns testen, ob du die drei Verschlüsselungsprotokolle auseinanderhalten kannst.