
Anti-Spam und Malware-Schutz

„Tom, wir haben von zahlreichen Mitarbeitern die Rückmeldung erhalten, dass sie Spam- und Phishing-Mails erhalten haben. Bei einigen Mails waren auch dubiose Anhänge dabei. Glücklicherweise haben wir vor kurzem das Awareness-Training durchgeführt, sodass unsere Leute vorgewarnt waren.“
„Ja, das war eine gute und wichtige Maßnahme. Aber wir werden jetzt auch server-seitig nachbessern und unsere Anti-Spam-Maßnahmen, das Content-Filtering und den Malware-Schutz verbessern müssen.“

E-Mail ist nach wie vor der Hauptvektor für Phishing, Malware und Social Engineering. Ohne wirksame Filter-Systeme wird ein Postfach schnell zur Gefahrenquelle.
Die folgenden Maßnahmen bauen dagegen eine Schutzschicht auf. Trotzdem ist und bleibt der wichtigste Schutz immer noch die Awareness. Du solltest Mails immer kritisch hinterfragen und im Zweifel mit dem vermeintlichen Absender auf einem anderen Kanal Kontakt aufnehmen. In professionellen Umgebungen ist das Awareness-Training für die Mitarbeiter das wichtigste Bollwerk gegen Spam, Phishing und Malware in E-Mail-Anhängen
RBL / DNSBL (Realtime Blackhole Lists)
RBLs (Realtime Blackhole Lists, auch DNSBLs genannt) sind DNS-basierte Listen von IP-Adressen, die als Spam-Quellen bekannt sind. Der empfangende Mailserver prüft bei jeder eingehenden Verbindung, ob die IP-Adresse des sendenden Servers auf einer solchen Liste steht.
„Bekannte RBL-Anbieter sind z.B. Spamhaus, Barracuda und SpamCop. Die Prüfung erfolgt per DNS-Lookup und verursacht kaum Last.“
Verbindet sich ein anderer Mailserver mit dem eigenen MTA, um eine Mail abzuliefern, prüft der lokale MTA, ob die Absender-IP-Adresse auf einer Blacklist steht. Dazu dreht er die IP-Adresse um und stellt einen DNS-Request an den DNS-Server des RBL-Anbieters.
Beispiel: Ein MTA mit der IP-Adresse 192.0.2.45 versucht, an den MX-Mailserver der NovaHealth eine Mail zu senden. Der MTA der NovaHealth sendet einen Host-Lookup (RR-Typ: A) an Spamhaus:
45.2.0.192.zen.spamhaus.org
Ist kein Eintrag vorhanden – sprich: der DNS-Server von zen.spamhaus.org liefert NX DOMAIN zurück, ist der sendende MTA nicht auf der Blacklist und alles ist in Ordnung – vorbehaltlich weiterer Prüfungen. Kommt dagegen eine DNS-Antwort mit einer Loopback-Adresse 127.0.0.x, ist der Server auf der Blacklist. Das letzte Oktett dieser Adresse in der Antwort spezifiziert den Grund genauer, warum der Server auf der Blacklist gelandet ist, z.B. 127.0.0.2 (allgemeiner Spam).
In unserem Beispielserver Postfix lässt sich die RBL-Prüfung folgendermaßen in /etc/postfix/main.cf in der Direktive smtpd_recipient_restrictions ergänzen:
smtpd_recipient_restrictions =
    permit_mynetworks,
    permit_sasl_authenticated,
    reject_unauth_destination,
    reject_rbl_client zen.spamhaus.org
Im Mailprotokoll bzw. Systemd-Journal sieht ein Eintrag bei einem Treffer sinngemäß folgendermaßen aus:
Client host [192.0.2.45] blocked using zen.spamhaus.org
Achtung: RBLs können auch zu False Positives führen. Wenn ein legitimer Mailserver auf einer Blacklist landet (z.B. weil er vorübergehend für Spam missbraucht wurde), werden auch echte E-Mails abgelehnt. Deshalb sollten mehrere RBLs kombiniert und regelmäßig überprüft werden.
Falls dein Mailserver irrtümlich auf einer Blacklist gelandet ist, kannst du das über spezielle URLs prüfen und ggf. die Löschung deiner MTA-Adresse beantragen. Bei Spamhaus ist das https://check.spamhaus.org/. Wie Spamhaus antwortet, wenn ein Mailserver auf der Blacklist steht, kannst du z.B. mit der Testadresse 127.0.0.2 sehen, die nachfolgende Abbildung zeigt das Ergebnis:
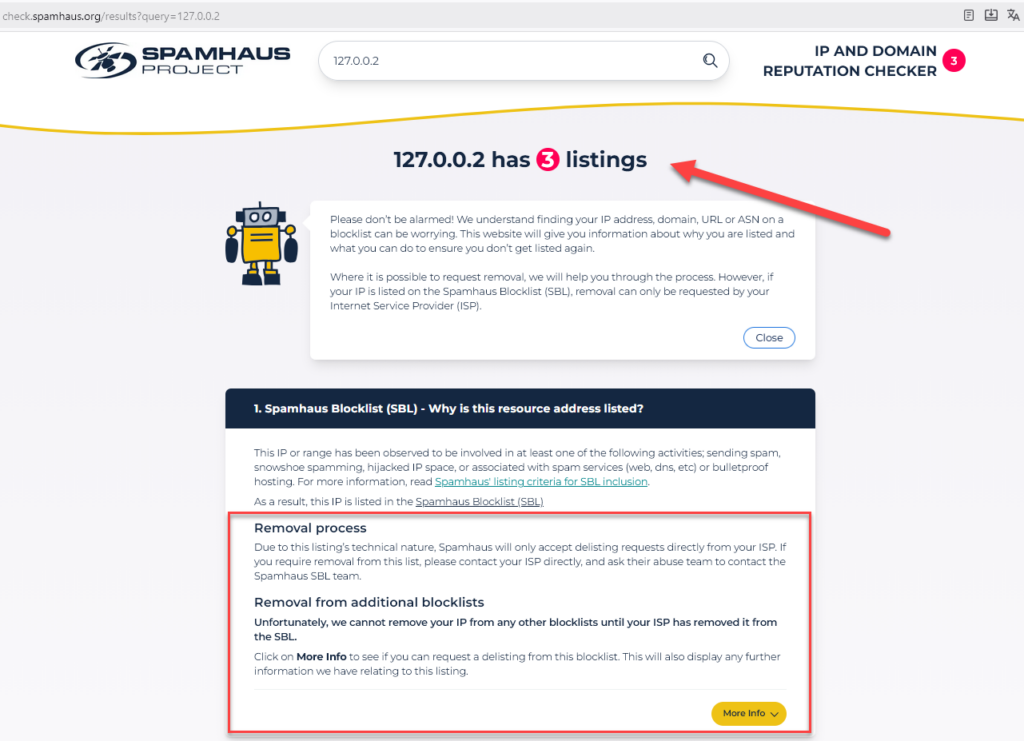
In den Erläuterungen findest du dann auch eine Anleitung für den Removal Process.
SpamAssassin und Bayesian Filtering
SpamAssassin ist eines der verbreitetsten Open-Source-Tools zur Spam-Erkennung. Es kombiniert mehrere Analysemethoden:
- Regelbasierte Analyse: Bekannte Spam-Muster werden mit Regeln erkannt (z.B. typische Spam-Phrasen, verdächtige Header)
- Bayesian Filtering: Ein statistisches Verfahren, das anhand von Trainigsdaten lernt, welche Wörter und Muster in Spam häufiger vorkommen als in echten E-Mails
- Netzwerkbasierte Tests: DNSBL-Prüfungen, SPF/DKIM-Validierung, URI-Prüfungen
SpamAssassin vergibt jeder E-Mail einen Spam-Score. Ab einem konfigurierbaren Schwellenwert wird die E-Mail als Spam markiert oder abgelehnt.
„Also weiß SpamAssassin gar nicht wirklich, ob eine Mail Spam ist oder nicht?“
„Nein, die Spam-Abwehr ist eine Technik der Wahrscheinlichkeiten. Es werden mehrere Prüfungen durchgeführt und kombiniert. Die Ergebnisse fließen in den Spam-Score ein, der die Wahrscheinlichkeit ausdrückt, dass eine Mail Spam ist oder nicht.“
Der Spam-Score ist ein gewichteter Punktwert. Er entsteht aus:
- Regel-Treffern
- Bayes-Werten
- Reputationschecks
Diese Methoden werden allerdings unzuverlässiger, da heutzutage mithilfe von KI auch Phishing-Mails generiert werden können, die diese Mustererkennung austricksen. Ein niedriger Score heißt also nicht automatisch: alles sicher! Daher ist auch hier wichtig, mehrere Technologien auf verschiedenen Ebenen zu nutzen, also Absender-Verifikation, Authentifizierung, Blacklists und Content-Analyse sowie Feintuning der Systeme und der Spam-Scores.
Das Bayesian Training kann verbessert werden durch folgende Maßnahmen:
- regelmäßig Spam/Ham trainieren (Spam = unerwünschte Mails – Ham = erwünschte Mails)
- lokale Daten verwenden (unternehmensspezifisch!)
- False Positives aktiv korrigieren
Die Spam-Bekämpfung ist kein „Fire-and-Forget-System“, das nur einmal eingerichtet werden muss und dann für immer zuverlässig läuft. Stattdessen ist ständiges Feintuning notwendig, um die Erkennungsrate hochzuhalten.
SpamAssassin kann als Dienst z.B. auf dem Debian-System installiert werden. Postfix kann über den SpamAssassin-Client spamc eingehende Mails durch SpamAssassin prüfen lassen, bevor die Mail zugestellt wird. Eine konkrete Anleitung hierzu findest du unter https://cwiki.apache.org/confluence/display/spamassassin/IntegratedSpamdInPostfix.
Neben dem OpenSource-Produkt SpamAssassin gibt es auch zahlreiche kommerzielle Antispam-Lösungen. Darunter Enterprise-Lösungen wie Cisco Secure Email Threat Defense, Proofpoint Email Protection oder Broadcom Email Security. Daneben wird cloudbasierte E-Mail-Security immer populärer. Microsoft 365, Google Workspace und andere Anbieter integrieren Antispam-Produkte in ihr Portfolio.
Antivirus-Scanning
E-Mail-Anhänge sind einer der häufigsten Wege, wie Malware in Unternehmen gelangt. Antivirus-Scanner auf dem Mailserver prüfen alle ein- und ausgehenden Anhänge durch:
- Signaturbasierte Erkennung: Bekannte Malware wird anhand ihrer Signatur erkannt
- Heuristische Analyse: Verdächtige Verhaltensmerkmale in Dateien werden erkannt, auch wenn die Signatur unbekannt ist
Verbreitete Lösungen sind unter anderem: ClamAV (Open Source), kommerzielle Lösungen von Sophos, Trend Micro oder Microsoft Defender for Office 365.
In der Praxis wird das Scanning oft im Mail-Gateway umgesetzt, z. B. indem Anhänge entpackt und auch „versteckte“ Dateien in ZIP/Office-Dokumenten mitgeprüft werden. Wichtig ist außerdem ein Umgang mit Treffern: infizierte Mails werden typischerweise in Quarantäne verschoben und der Empfänger bekommt nur eine Benachrichtigung statt des Anhangs.
Mit dieser Information kann er an die Verantwortlichen für den Mailserver herantreten und den Anhang anfordern, wenn er sicher ist, dass es sich um ein False Positive handelt. Dies kann ggf. auch über eine Self-Service-Freigabe erfolgen.
Attachment-Filter
Unabhängig vom Antivirus-Scan sollten bestimmte Dateitypen generell blockiert oder in Quarantäne gestellt werden:
- Ausführbare Dateien:
.exe,.bat,.cmd,.ps1,.vbs,.js - Office-Makros:
.docm,.xlsmoder generell Office-Dateien mit Makros - Verschlüsselte Archive:
.zipoder.rarmit Passwortschutz, die vom Scanner nicht geprüft werden können
„In der Praxis ist der Attachment-Filter eine der wirksamsten Maßnahmen. Die meiste Malware wird über ausführbare Anhänge und Makros verbreitet. Wenn diese Dateitypen gar nicht erst zugestellt werden, fallen viele Angriffe ins Leere.“
Eine gängige Kombination für kleinere Umgebungen ist z.B. Postfix und ClamAV. Für den Einsatz von ClamAV mit Postfix kommt in der Praxis eine dritte Komponente namens Amavis ins Spiel. Dabei handelt es sich um einen E-Mail-Content-Filter, der als Bindeglied zwischen Postfix und ClamAV auftritt. Zudem lässt sich mit Amavis auch der Attachement-Filter einrichten.
Eine Anleitung für die Einrichtung auf einem Ubuntu-Server, die auch weitgehend für Debian funktioniert, findest du unter https://www.linuxbabe.com/mail-server/postfix-amavis-spamassassin-clamav-ubuntu.
Sandboxing
Mail-Security-Systeme extrahieren Anhänge und untersuchen sie zunächst mit klassischen Checks, wie wir sie dir schon vorgestellt haben. Hierzu zählen insbesondere:
- Signaturen (z. B. AV wie ClamAV)
- Reputation
- Heuristiken
In vielen Fällen ist ein Anhang bzw. ein Objekt verdächtig, kann aber nicht eindeutig als unerwünscht identifiziert werden. Fortgeschrittene E-Mail-Security-Lösungen führen solche Anhänge vor der Zustellung in einer Sandbox aus, also einer isolierten Umgebung, in der das Verhalten der Datei beobachtet wird. Du kannst dir das vorstellen wie einen Bombenentschärfungsraum: Die Datei wird in einer sicheren Umgebung gestartet, also „gezündet“ und beobachtet, was passiert:
- Versucht die Datei, Netzwerkverbindungen aufzubauen?
- Werden Registry-Einträge oder Systemdateien verändert?
- Wird versucht, weitere Malware nachzuladen?
Zeigt die Datei schädliches Verhalten, wird die E-Mail blockiert. Sandboxing erkennt auch Zero-Day-Malware und sogenannte Advanced Persistence Threats (APTs), die noch keine bekannte Signatur(en) hat bzw. haben.
APT ist eine Angriffskategorie, bei der der Angreifer versucht, über ausgefeilte Methoden einen Angriff auf ein Ziel mit dauerhaftem Zugriff durchzuführen:
- A – Advanced: Technisch ausgefeilt
- P – Persistent: langfristig und zielgerichtet
- T – Threat: ein echter Angreifer, kein zufälliger oder automatisierter Massenangriff
Das Ziel ist in der Regel, sich im Opfersystem festzusetzen, Daten zu exfiltrieren und unentdeckt zu operieren. APT gilt als sehr gefährlich und nutzt häufig E-Mail als initiales Einfallstor.
Damit sind wir am Ende dieses Themas angelangt. Schauen wir mal, ob du die verschiedenen Schutzmechanismen zuordnen kannst.