
Cloud Deployment Modelle
Nach diesem Lernabschnitt wirst du in der Lage sein, die wichtigsten Cloud Deployment Modelle zu unterscheiden. Du verstehst, in welchen Situationen welches Modell sinnvoll ist und welche Vor- und Nachteile damit verbunden sind. Außerdem lernst du, die sicherheitsrelevanten Unterschiede zwischen den einzelnen Modellen zu erkennen und zu bewerten.

„Tom, ich habe jetzt also verstanden, dass unsere Architektur komplexer wird. Aber da stellt sich die nächste Frage: Welche Cloud nutzen wir eigentlich – und wie?“
„Genau das ist der Punkt. Es gibt nicht die eine Cloud. Es gibt verschiedene Modelle. Dabei hat jedes eigene Auswirkungen auf Sicherheit, Kontrolle und Risiko.“

Überblick Cloud Deployment Models
Cloud ist nicht gleich Cloud. Es gibt verschiedene Arten, wie du Cloud-Infrastruktur bereitstellen kanns.
Private Cloud
Ist eine Cloud-Infrastruktur, die nur von einem einzigen Unternehmen genutzt wird. Diese kannst du entweder im eigenen Rechenzentrum oder bei einem Anbieter exklusiv hosten.
Ein typisches Beispiel bei NovaHealth ist der Umgang mit sensiblen Patientendaten im System NovaEHR. Diese Daten werden in einer eigenen, kontrollierten Umgebung verarbeitet und gespeichert, sodass das Unternehmen jederzeit die volle Kontrolle über Zugriff, Sicherheit und Compliance-Anforderungen behält.
| ✅ Vorteile | ⚠️ Nachteile |
| Hohe Kontrolle | Begrenzte Skalierbarkeit |
| Hohe Sicherheit | Hohe Kosten |
| Individuelle Anpassung |
Public Cloud
Sind Cloud-Dienste, die über das Internet bereitgestellt und von vielen Kunden gemeinsam genutzt werden.
Typischerweise werden Public-Cloud-Dienste von sogenannten Cloud Service Providern (CSPs) bereitgestellt, wie beispielsweise Amazon Web Services, Microsoft Azure oder Google Cloud Platform. Bei NovaHealth kommen solche Public-Cloud-Modelle unter anderem bei NovaAnalytics zum Einsatz, um skalierbare Datenverarbeitung zu ermöglichen, sowie bei NovaTeleCare, das eine globale und zuverlässige Kommunikation unterstützt.
| ✅ Vorteile | ⚠️ Nachteile |
| Hohe Skalierbarkeit | Weniger direkte Kontrolle |
| Schnelle Bereitstellung | Geteilte Infrastruktur |
| Geringere Einstiegskosten | Abhängigkeit vom Anbieter |
Hybrid Cloud
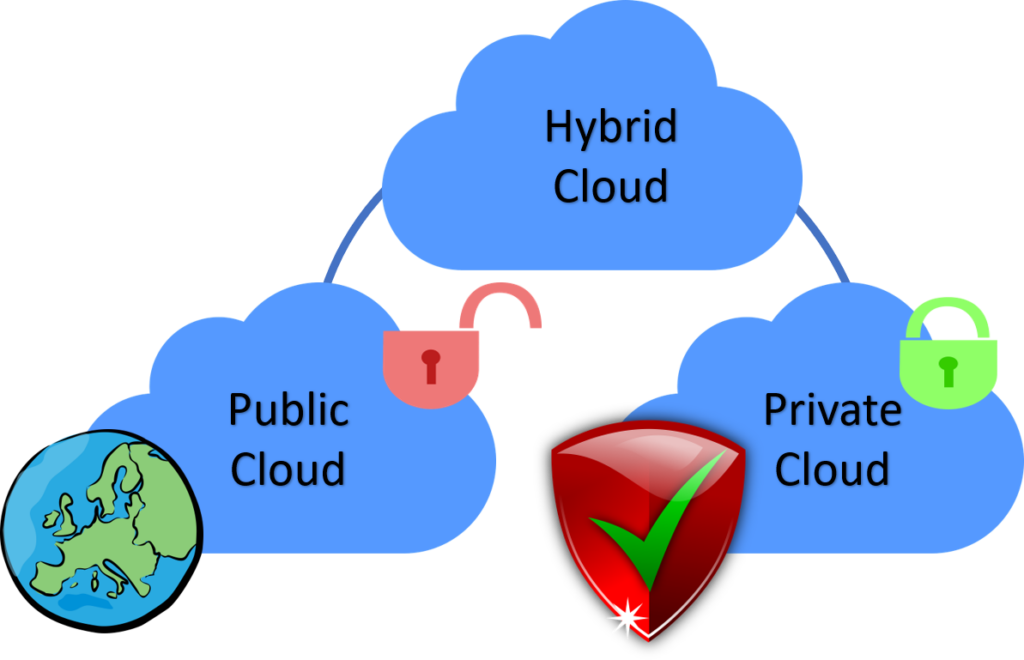
Eine Kombination aus Private Cloud und Public Cloud. Bei einer Hybrid Cloud bleiben Teile der Systeme weiterhin intern, während andere in die Cloud ausgelagert werden.
Genau dieses Modell findet sich auch bei NovaHealth wieder: Ein Teil der Infrastruktur läuft noch im On-Prem Rechenzentrum in Berlin, während bereits Public-Cloud-Services genutzt werden und gleichzeitig die Migration von NovaEHR in die Cloud geplant ist.
Ein typisches Beispiel dafür ist die Trennung nach Anwendungsfall: Sensible Patientendaten werden in einer Private Cloud verarbeitet, während Analyse- und Skalierungsaufgaben in der Public Cloud stattfinden.
| ✅ Vorteile | ⚠️ Nachteile |
| Sensible Daten bleiben geschützt | Sicherheitsrichtlinien über mehrere Umgebungen nötig |
| Schnelle Skalierung und Auslagerung | Höhere Komplexität |
| Effiziente Nutzung | Schnittstellen müssen gesichert werden |
Community Cloud
Eine Cloud, die von mehreren Organisationen mit ähnlichen Anforderungen gemeinsam genutzt wird.
Ein typisches Beispiel für eine Community Cloud findet sich im Gesundheitssektor, bei Behörden oder bei Forschungseinrichtungen. Mehrere Krankenhäuser können dabei eine gemeinsame Infrastruktur nutzen, wobei alle Beteiligten ähnliche Compliance- und Sicherheitsanforderungen einhalten müssen.
| ✅ Vorteile | ⚠️ Nachteile |
| Geteilte Kosten | Abstimmungsaufwand |
| Gemeinsame Sicherheitsstandards | Eingeschränkte Individualisierung |
Edge / Fog Computing
Edge- und Fog Computing erweitern das klassische Cloud-Modell, indem Daten nicht erst in ein zentrales Rechenzentrum oder in die Cloud geschickt werden, sondern direkt in der Nähe des Entstehungsortes verarbeitet werden. Dadurch können Anwendungen schneller reagieren, die Latenz wird reduziert und die Netzwerklast zur zentralen Cloud verringert.
Bei NovaHealth kommt dieses Prinzip beispielsweise bei Telemedizin-Geräten oder IoT-Systemen zum Einsatz, die kontinuierlich Patientendaten überwachen. Statt diese Daten erst in die zentrale Cloud zu senden, werden sie lokal oder in der Nähe des Geräts verarbeitet, sodass kritische Entscheidungen in Echtzeit getroffen werden können.
- Edge Computing bedeutet, dass die Verarbeitung direkt auf dem Gerät selbst oder sehr nahe daran erfolgt, z. B. auf einem medizinischen Sensor oder Monitor.
- Fog Computing legt die Verarbeitung auf ein System, das sich zwischen den Geräten (Edge) und der Cloud befindet. So können größere Datenmenge aggregiert und teilweise vorgefiltert werden, bevor sie in die Cloud gelangen.
Beide Modelle ergänzen die klassischen Cloud-Modelle (Private, Public, Hybrid), indem sie reaktionsschnelle, dezentrale Verarbeitung ermöglichen und gleichzeitig die Belastung zentraler Cloud-Systeme reduzieren. Sie sind besonders sinnvoll, wenn Echtzeitverarbeitung und geringe Latenz entscheidend sind, wie es bei medizinischen Anwendungen oft der Fall ist.
| ✅ Vorteile | ⚠️ Nachteile |
| Geringe Latenz | Viele verteilte Systeme |
| Schnellere Reaktionen | Schwerer zu sichern |
| Entlastung der Cloud |
Sicherheitsüberlegungen
Wenn du Cloud-Modelle planst oder einsetzt, solltest du immer die Sicherheitsaspekte im Blick behalten. Die Architektur und das Deployment-Modell bestimmen maßgeblich, welche Risiken auftreten können und wie du sie kontrollierst. Bei NovaHealth zeigt sich das deutlich: Daten fließen zwischen On-Prem-Systemen, Private Cloud, Public Cloud und sogar Edge- oder IoT-Geräten.
Single-Tenant vs. Multi-Tenant
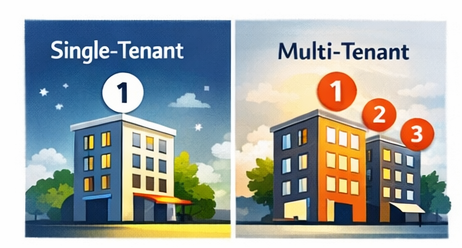
Zunächst ist es wichtig, den Unterschied zwischen Single-Tenant und Multi-Tenant zu verstehen.
- Bei einer Single-Tenant-Architektur nutzt nur ein einziger Kunde die Infrastruktur. Alles ist exklusiv für dich reserviert. Das bedeutet, dass du die volle Kontrolle über die Umgebung hast, die Isolation hoch ist und die Sicherheitsmaßnahmen genau auf deine Anforderungen abgestimmt werden können. Typischerweise findest du Single-Tenant-Strukturen in Private Clouds oder exklusiv gehosteten Cloud-Umgebungen.
- Bei einer Multi-Tenant-Architektur teilen sich mehrere Kunden dieselben Ressourcen. Das ist typisch für Public-Cloud-Dienste. Hier musst du sicherstellen, dass deine Daten sauber isoliert sind, damit andere Nutzer nicht darauf zugreifen können. Eine Fehlkonfiguration kann in Multi-Tenant-Umgebungen sehr schnell zu kritischen Sicherheitsproblemen führen.
Merksatz: Je mehr Nutzer sich die Infrastruktur teilen, desto stärker musst du auf Isolation, Zugriffsrechte und Konfiguration achten.
Sicherheitsaspekte in der Hybrid Cloud
Wenn du eine Hybrid Cloud nutzt, so wie es NovaHealth tut, kombinierst du mehrere Modelle: Teile deiner Anwendungen laufen in der Private Cloud, andere in der Public Cloud. Das bringt viele Vorteile, aber auch besondere Herausforderungen.
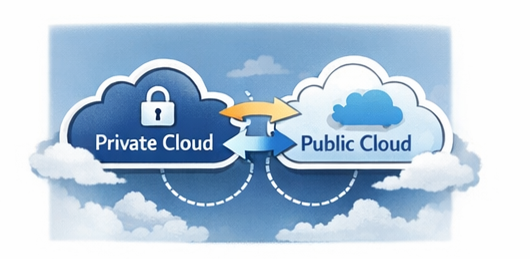
- Du musst dann verschiedene Sicherheitsstandards aufeinander abstimmen. Zum Beispiel gelten für Patientendaten in der Private Cloud strengere Compliance-Vorgaben als für Analytics-Daten in der Public Cloud.
- Datenflüsse müssen klar definiert sein. Wer darf welche Daten verschieben? Welche Schnittstellen werden genutzt?
- Verantwortlichkeiten müssen eindeutig geregelt sein. In der Cloud teilst du Verantwortung mit dem Anbieter – das nennt man das Shared Responsibility Model.
Merksatz: In einer Hybrid-Architektur gilt: Je verteilter das System, desto sorgfältiger muss die Sicherheit geplant werden.
Serverless Architecture
Ein weiteres Modell, das du kennen solltest, ist die Serverless Architecture. Hier musst du dich nicht um Server oder Infrastruktur kümmern, denn das übernimmt der Cloud-Anbieter. Das klingt erstmal praktisch, hat aber einen entscheidenden Sicherheitsaspekt:
- Du hast weniger Kontrolle über die darunterliegende Infrastruktur.
- Sicherheitsrichtlinien müssen auf Ebene der Funktionen, APIs und Berechtigungen umgesetzt werden.
- Fehlerhafte Konfigurationen oder unsichere Schnittstellen können schnell kritische Angriffsflächen bieten.
Merksatz: Wenn du Serverless-Lösungen einsetzt, solltest du dir immer überlegen, welche Funktionen besonders sensibel sind und wie du sie zusätzlich absichern kannst.
Edge- und Fog Computing – dezentrale Risiken
Bei Edge- oder Fog-Computing verschiebt sich die Verarbeitung direkt an den Rand des Netzwerks, also nah beim Endgerät. Das bringt Vorteile wie niedrige Latenz und schnelle Reaktionszeiten, aber auf der anderen Seite auch neue Sicherheitsthemen:
- Viele kleine Geräte oder Knotenpunkte erhöhen die Angriffsfläche.
- Du musst sicherstellen, dass die Daten verschlüsselt übertragen und verarbeitet werden.
- Updates und Monitoring werden schwieriger, weil viele Geräte verteilt sind.
Bei NovaHealth ist das besonders relevant für Telemedizin- und IoT-Geräte, die kontinuierlich Patientendaten erfassen. Eine unsichere Konfiguration könnte hier direkt sensible Daten gefährden.
Zusammenfassung
Wenn du Cloud-Architekturen und Deployment-Modelle planst oder betreibst, solltest du immer im Hinterkopf behalten:
- Isolation und Kontrolle: Je mehr du mit anderen teilst (Multi-Tenant, Public Cloud), desto sorgfältiger musst du die Sicherheit planen.
- Verantwortung und Compliance: In Hybrid- oder Multi-Cloud-Systemen musst du klar wissen, wer für was verantwortlich ist.
- Verteilte Risiken: Edge, Fog und Serverless erhöhen die Komplexität und die Angriffsfläche.
- Monitoring und Absicherung: Je mehr Systeme, desto wichtiger sind durchgängige Sicherheitsmechanismen, Verschlüsselung und Zugriffskontrollen.
Merksatz: Du kannst nur schützen, was du verstehst. Je verteilter die Systeme, desto mehr Verantwortung liegt bei dir.